Какие меры кибербезопасности должны внедрить регулируемые малые и средние предприятия в первую очередь?
Для регулируемых малых и средних предприятий, наиболее распространенная ошибка — рассматривать кибербезопасность как покупку инструментов. Более эффективный подход — начать с надежной базовой линии защиты, которая снижает распространенные риски, обеспечивает соответствие требованиям аудита и четко соответствует вашим фактическим обязательствам. Фреймворк кибербезопасности NIST 2.0 полезен, поскольку он разработан для организаций разных размеров, явно не является универсальным решением и начинается с того, что требует от предприятий документировать юридические, нормативные и договорные требования, прежде чем они выбирают меры защиты.
Это важно, потому что «регулируемые малые и средние предприятия» – это не единая категория. Медицинская практика может нуждаться в соблюдении правил HIPAA о безопасности. Бизнес, связанный с финансами и находящийся под юрисдикцией FTC, может нуждаться в соблюдении правил о защите данных. Торговая организация, которая хранит, обрабатывает или передает данные учетных записей, попадает в сферу действия PCI DSS. Пересечение этих требований значительное: контроль доступа, аутентификация, шифрование, ведение журналов, мониторинг, реагирование на инциденты и надзор за поставщиками услуг – все это повторяется снова и снова.
Итак, что должно быть в первую очередь? В практическом плане, регулируемые малые и средние предприятия должны внедрять меры в определенном порядке, который обеспечивает видимость, снижает злоупотребление учетными данными, уменьшает поверхность атаки, обеспечивает возможность восстановления и позволяет оперативно реагировать. Ниже приведен порядок, который следует этой логике и соответствует NIST CSF 2.0, целям CISA по кибербезопасности в различных секторах, рекомендациям FTC, рекомендациям HHS для организаций, регулируемых HIPAA, и базовой модели PCI для защиты данных о платежах.
1. Начните с управления, определения области действия и четкого определения ответственных лиц.
Прежде чем внедрять дополнительные меры контроля, необходимо определить, кто отвечает за кибербезопасность, какие системы подпадают под действие, и какие правила действительно применяются. Руководство для малого бизнеса от NIST начинается с управления и четко указывает организациям идентифицировать юридические, нормативные и договорные требования. Учреждения, подпадающие под юрисдикцию FTC, должны назначить квалифицированного сотрудника и поддерживать письменную программу информационной безопасности и письменную оценку рисков. Это правильная модель, даже за пределами юрисдикции FTC: сначала определите владельца, а затем создайте меры контроля на основе четко определенного риска.
Этот первый шаг может показаться административным, но он имеет решающее значение с оперативной точки зрения. Без владельца, процесс исправления уязвимостей не имеет возможности эскалации, проверки доступа не проводятся, поставщиков никогда не переоценивают, и принятие решений в случае инцидентов затягивается, когда время имеет решающее значение. Для регулируемых малых предприятий управление – это не бюрократия, а механизм, который превращает разрозненные действия по обеспечению безопасности в повторяющуюся систему контроля.
2. Создайте точный перечень активов и данных
Вы не можете защитить то, чего не знаете. NIST советует малым предприятиям создавать и поддерживать перечень аппаратного обеспечения, программного обеспечения, систем и услуг, а также классифицировать бизнес-данные. Руководство CISA также рассматривает перечень активов как фундаментальный результат, поскольку это улучшает видимость известных, неизвестных, скрытых и неконтролируемых активов. Руководство FTC также говорит об этом простыми словами: знайте, что у вас есть, где оно находится, и ведите точный список систем, устройств, платформ и персонала.
Для регулируемых малых предприятий этот перечень должен включать не только конечные точки. Он должен идентифицировать бизнес-приложения, облачных провайдеров, консоли администраторов, системы удаленного доступа, межсетевые экраны, коммутаторы, беспроводную инфраструктуру, платформы резервного копирования, сторонние инструменты SaaS и репозитории, содержащие регулируемые данные. Он также должен указывать, какие системы содержат ePHI, финансовые данные клиентов или информацию об оплате. После этого вы сможете окончательно решить, какие меры MFA обязательны, какие данные должны быть зафиксированы, какие данные должны быть зашифрованы и какие данные имеют приоритет восстановления.
3. Внедрите MFA на ранних этапах, особенно для учетных записей с привилегиями, электронной почты, удаленного доступа и доступа к данным
Если ускорить только один технический контроль, сделайте это – многофакторную аутентификацию (MFA). Руководство NIST по SMB указывает, что включение MFA является одним из самых быстрых и дешевых способов защиты данных, и рекомендует организациям начинать с учетных записей, имеющих доступ к наиболее конфиденциальной информации. Правило FTC о защите также предъявляет более строгие требования к финансовым учреждениям, охнутым этим правилом, и требует MFA для любого, кто получает доступ к информации о клиентах, за исключением случаев, когда это предусмотрено документально подтвержденной исключительной безопасной альтернативой. Руководство CISA подчеркивает MFA, устойчивую к фишингу, как приоритетный контроль.
Приоритетный порядок должен быть следующим: сначала привилегированные/административные учетные записи, затем электронная почта, далее VPN и удаленное администрирование, затем платформы для управления идентификацией в облаке, и, наконец, все учетные записи пользователей, имеющие доступ к конфиденциальным системам. Для сред, регулируемых HIPAA, это также соответствует более широкому требованию о подтверждении того, что лицо или организация, запрашивающие доступ, являются теми, кем они себя называют. Для сред, охнутых PCI, надежная аутентификация является частью базовых правил безопасности учетных записей и доступа к средам данных держателей карт.
4. Ограничьте доступ и устраните ненужные привилегии
После внедрения MFA, ограничьте, кто имеет доступ к чему. SMB, согласно рекомендациям NIST, должны ограничивать доступ к конфиденциальной информации только для сотрудников, которым это необходимо, и удалять доступ, когда он больше не требуется. Технические меры безопасности HIPAA описывают контроль доступа как ограничение доступа к лицам или программным продуктам, которым предоставлены права доступа, и руководство HHS подчеркивает необходимость минимального доступа, основанного на роли. Руководство FTC также требует контроля доступа и периодической проверки того, кто по-прежнему имеет законную потребность в информации о клиентах.
Именно здесь многие регулируемые SMB могут добиться немедленного снижения рисков, не приобретая ничего нового. Удалите устаревшие права администратора. Разделите стандартные и административные учетные записи. Отключите неактивные учетные записи. Проверьте общие почтовые ящики, супер-администраторов SaaS, администраторов брандмауэров, администраторов резервного копирования и учетные записи поставщиков. Если злоумышленник, использующий ransomware, украдет один учетный идентификатор пользователя, принцип наименьших привилегий может определить, станет ли это инцидентом на рабочем месте или событием, затрагивающим всю доменную систему. Профиль ransomware от NIST конкретно выделяет управление учетными записями, аутентификацию и принцип наименьших привилегий как важные результаты.
5. Активно устанавливайте обновления и устраняйте не поддерживаемые системы
После того, как идентификация и доступ будут находиться под более строгим контролем, необходимо уменьшить поверхность атаки. Руководство NIST по SMB рекомендует организациям уделять приоритетное внимание регулярному обновлению и устранению уязвимостей в программном обеспечении и операционных системах, а также включать автоматические обновления, когда это возможно. CISA ведет каталог известных уязвимостей, которые используются в реальных условиях, и явно рекомендует организациям использовать его в качестве источника информации для управления уязвимостями. CISA также предупреждает, что не поддерживаемое оборудование и программное обеспечение представляют значительную угрозу безопасности, поскольку новые и существующие уязвимости остаются без внимания.
Правильный первый шаг – это не «обновлять все одинаково». Сначала необходимо обновить системы, взаимодействующие с Интернетом, затем инфраструктуру удаленного доступа, затем системы идентификации, а затем критические серверы и важные приложения. Вместо того, чтобы включать устаревшие системы в постоянные списки исключений, следует их заменить. Для регулируемых SMB система, которую невозможно обновить, становится не только проблемой технического долга, но и проблемой аудита, нарушения безопасности и страхования.
6. Внедрите защиту конечных устройств и базовый централизованный мониторинг
Руководство NIST для малого бизнеса рекомендует организациям устанавливать и поддерживать антивирусное и антивирусное программное обеспечение на серверах, настольных компьютерах и ноутбуках, а также использовать услуги провайдера для мониторинга, если у них нет внутренних ресурсов. Материалы HHS по 405(d) для здравоохранения также включают системы защиты конечных устройств в список из десяти приоритетных областей для защиты организаций здравоохранения. Для SMB важнее не сам инструмент, а модель управления: централизованная защита конечных устройств с оповещениями, видимостью и ответственным лицом, отвечающим за проверку обнаружений.
Это не требует внедрения SOC масштаба предприятия с первого дня. Это требует, чтобы оповещения не исчезали в почтовых ящиках, которые никто не проверяет. Если у компании нет внутренней команды безопасности, аутсорсинг мониторинга через MSSP или MSP, ориентированную на безопасность, часто является более реалистичным вариантом, чем покупка продвинутых инструментов и их практически неосуществляемое управление.
7. Защитите резервные копии, изолируйте их и протестируйте восстановление
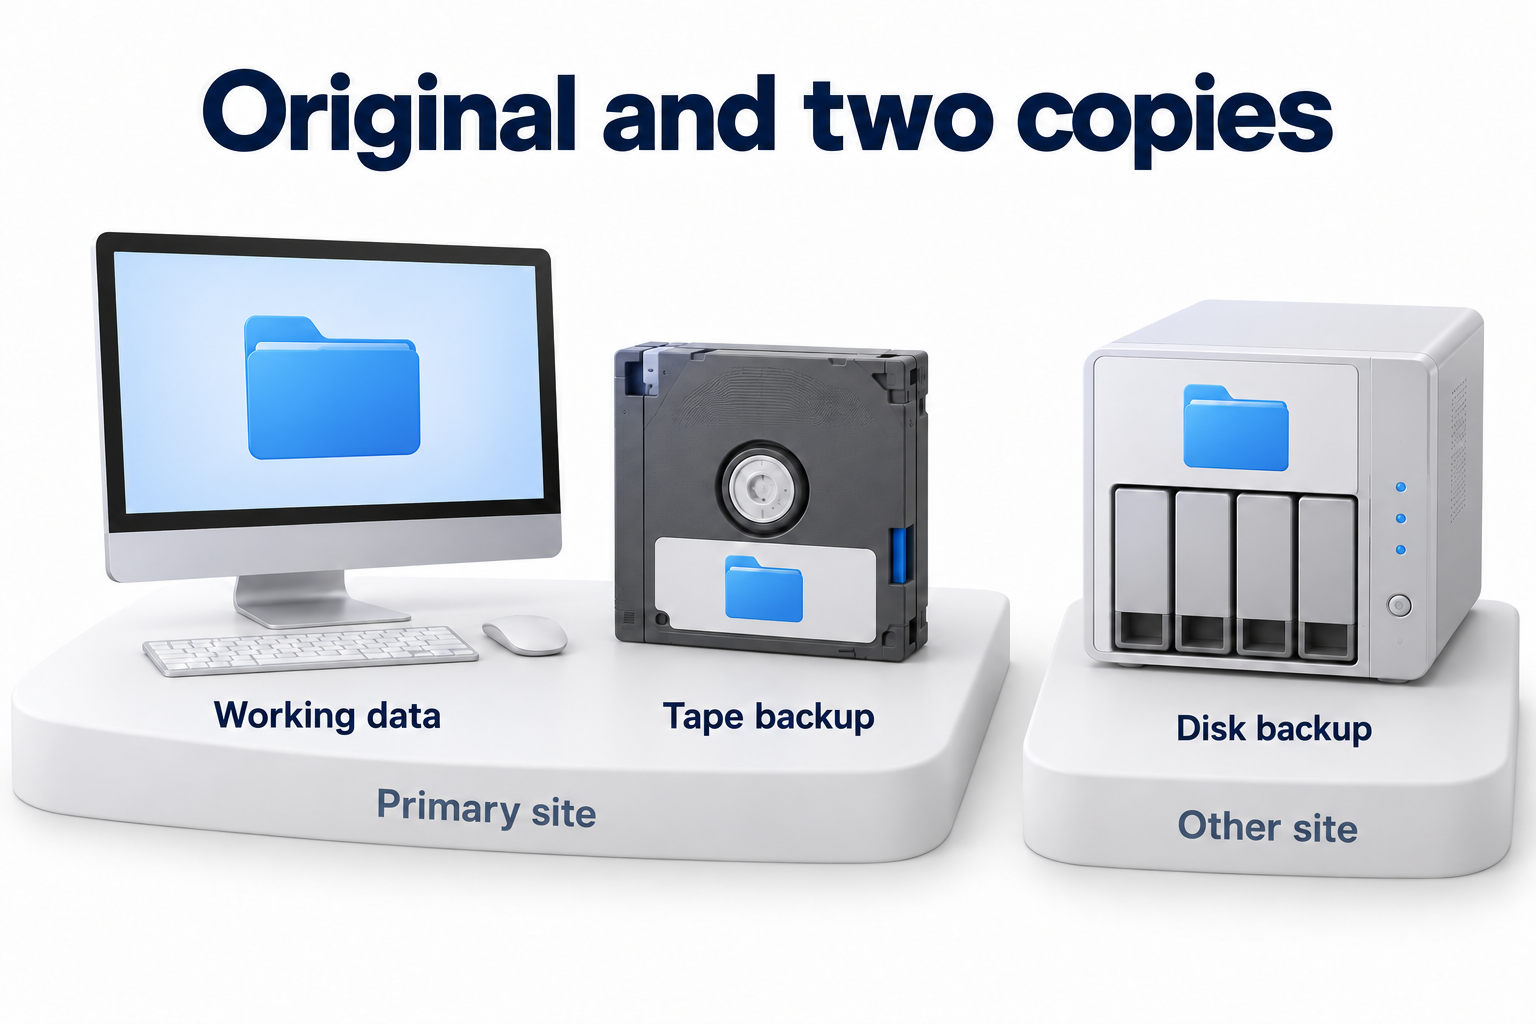
Для регулируемых малых и средних предприятий (SMB) резервное копирование – это не просто галочка, а ключевой элемент, обеспечивающий непрерывность бизнеса. Руководство NIST для SMB рекомендует регулярно создавать резервные копии и проверять их. Профиль управления рисками, связанный с ransomware, разработанный NIST, идет еще дальше, утверждая, что регулярное резервное копирование, защищенное и протестированное, необходимо для восстановления, и что хотя бы одна копия должна быть недоступна для злоумышленника. Рекомендации CISA по борьбе с ransomware также требуют создания резервных копий, защищенных шифрованием, и регулярного тестирования доступности и целостности в сценариях аварийного восстановления.
Важны детали реализации. Консоли резервного копирования должны поддерживать многофакторную аутентификацию (MFA). Администраторы резервного копирования должны иметь ограниченные права доступа. Ценны неизменяемые или иным образом защищенные копии, когда это возможно. Тестирование восстановления должно доказывать не только наличие файлов, но и возможность восстановления критически важных бизнес-систем, зависимостей идентификации и основных рабочих процессов в допустимые сроки. В регулируемых средах, возможность восстановления является частью общей устойчивости, а не просто гигиеной хранения данных.
8. Включите логи, которые важны, и регулярно их проверяйте
Многие SMB создают логи, но не используют их в полной мере. Это недостаточно. Рекомендации FTC требуют от регулируемых учреждений вести журнал активности авторизованных пользователей, обнаруживать несанкционированный доступ и регулярно контролировать и тестировать меры безопасности. Технические меры безопасности HIPAA включают контроль аудита для записи и анализа активности системы. Руководство NIST по управлению логами объясняет, почему это важно: логи поддерживают идентификацию инцидентов, обеспечение соблюдения политики, аудит и расследования, и многие законы и стандарты требуют их хранения и проверки.
Первоочередная задача ведения логов – это не «записывать все». Это «записывать системы, которые определяют доверие или раскрывают конфиденциальные данные». Обычно это означает идентификаторы, VPN и системы удаленного доступа, брандмауэры, серверы, хранящие регулируемые данные, системы резервного копирования, платформы безопасности конечных устройств и основные платформы SaaS, такие как Microsoft 365 или Google Workspace. Защищайте логи, храните их в течение периода времени, определенного рисками и нормативными требованиями, и уведомляйте о сбоях в критически важных функциях ведения логов. CPG 2.0 от CISA явно указывает на необходимость поддержания сбора и хранения логов, включая период хранения, определенный нормативными требованиями.
9. Разработайте план реагирования на инциденты до того, как он понадобится
Руководство NIST по реагированию на инциденты для малых и средних предприятий (SMB) гласит, что организации должны понимать свой план реагирования на инциденты, кто имеет право его исполнять, и какие обязанности по отчетности предусмотрены законодательством, нормативными актами, контрактами или политиками. Компании, подпадающие под юрисдикцию FTC, должны разработать письменный план реагирования на инциденты, охватывающий роли, коммуникацию, документацию, меры по устранению последствий и последующую оценку. Базовые знания о реагировании на инциденты, предоставляемые CISA, также определяют план реагирования как письменный документ, одобренный руководством, который помогает организации до, во время и после инцидента.
Для регулируемых SMB первый вариант не обязательно должен быть длинным. Он должен быть реальным. Он должен определять, кто объявляет об инциденте, с кем необходимо связаться (юридические консультанты, страховая компания, MSP/MSSP, провайдеры облачных услуг, правоохранительные органы, регулирующие органы или клиенты), и когда необходимо уведомлять. Он также должен определять, какие системы изолируются в первую очередь, и кто имеет право принимать такое решение в нерабочее время. Короткий, практичный план гораздо лучше, чем хорошо оформленный документ, который никто не использует.
10. Шифрование конфиденциальных данных при передаче и на портативных устройствах
Шифрование следует внедрять как можно раньше, где хранятся или передаются регулируемые или критически важные данные. Руководство FTC требует шифрования информации о клиентах на системах и при передаче, если это не оправдано эффективным и одобренным альтернативным контролем. Технические меры защиты HIPAA рассматривают шифрование при передаче как часть защиты ePHI и отмечают, что при анализе рисков, если существует значительный риск через открытые сети, передача должна быть зашифрована в соответствии с применимыми спецификациями. Руководство NIST по реагированию на инциденты также советует организациям включать полное шифрование диска на планшетах и ноутбуках.
Это особенно важно для SMB с удаленными пользователями, мобильными устройствами, электронной почтой в облаке и сторонним обменом файлами. Шифрование не устраняет риск утечки, но значительно снижает воздействие от утерянных устройств, перехваченного трафика и некоторых форм несанкционированного доступа. Для регулируемых сред это также укрепляет защиту при демонстрации разумных мер безопасности.
11. Обучение пользователей и усиление защиты электронной почты
Обучение не заменяет собой технические меры контроля, но является необходимым уровнем, поскольку фишинг остается одним из наиболее распространенных способов атак. Рекомендации NIST по фишингу указывают, что фишинг является одной из наиболее распространенных форм киберпреступности, а рекомендации для малого и среднего бизнеса (SMB) советуют обучать сотрудников распознавать распространенные атаки, сообщать о подозрительной активности и соблюдать основные правила кибербезопасности. FTC также утверждает, что обучение персонала имеет значение, поскольку программа информационной безопасности эффективна только в том случае, если в ней участвует самый внимательный сотрудник.
Для электронной почты, регулируемые SMB, отправляющие электронные письма с собственного домена, должны внедрить SPF, DKIM и DMARC на ранних этапах. Рекомендации CISA объясняют, что эти технологии аутентифицируют отправителей и снижают риск подделки, а рекомендации по фишингу рекомендуют политики DMARC для снижения вероятности того, что злоумышленники смогут создавать сообщения, которые будут выглядеть как отправленные от домена организации. Это не первый контроль, который следует внедрить до MFA или резервного копирования, но он относится к первой волне, поскольку электронная почта является как каналом атак, так и поверхностью для поддержания доверия к бренду.
Для организаций, которые рассматривают аутентификацию электронной почты в рамках своих мер кибербезопасности, DMARC следует рассматривать как процесс настройки и мониторинга, а не просто как запись DNS. Для более подробного технического руководства, ознакомьтесь с нашим руководством по внедрению, настройке и мониторингу DMARC, включая политики SPF, DKIM, DMARC, отчетность и планирование обеспечения.
12. Управление рисками, связанными с третьими сторонами и поставщиками услуг
Регулируемые SMB редко работают в одиночку. MSP, поставщики SaaS, платформы для выставления счетов, провайдеры облачных резервных копий, поставщики управляемой печати, бухгалтеры и специализированные приложения могут создавать дополнительные риски. Рекомендации NIST по управлению указывают, что предприятия должны оценивать риски кибербезопасности, связанные с поставщиками и третьими сторонами, до заключения формальных отношений. FTC требует от организаций выбирать поставщиков услуг, способных обеспечивать надлежащие меры безопасности, заключать контракты, определяющие требования к безопасности, контролировать их работу и периодически пересматривать их пригодность.
Это означает, что риски, связанные с поставщиками, должны быть включены в первую группу контрольных мероприятий, а не как в рамках последующего проекта по обеспечению соответствия требованиям. Необходимо определить, какие поставщики имеют доступ к регулируемым данным, кто имеет удаленный доступ, используется ли у них многофакторная аутентификация, какие журналы доступны, какие условия уведомления о нарушениях применяются, и поддерживает ли контракт собственные обязанности компании. Многие инциденты, затрагивающие малый и средний бизнес, не являются чисто внутренними сбоями; это сбои в цепочке доверия.
Практический порядок приоритетов для первой фазы
Если вам нужен наиболее краткий и обоснованный ответ, внедрите следующее в указанном порядке: управление и ответственность за риски, инвентаризация активов и данных, многофакторная аутентификация, принцип наименьших привилегий и очистка учетных записей, исправление и удаление несовместимых систем, защита конечных точек с мониторингом, защищенное и протестированное резервное копирование, содержательные журналы, планирование реагирования на инциденты, шифрование, обучение пользователей, а также аутентификация электронной почты, и контроль над поставщиками услуг. Этот порядок соответствует общим принципам, принятым в NIST, CISA, FTC, HHS и PCI: знать свою среду, контролировать идентификацию, снижать риски, обеспечивать возможность восстановления и обеспечивать возможность обнаружения и реагирования.
Главная идея – это дисциплина, а не совершенство. Компании DK’S Enterprises, Ltd. не обязательно должны выглядеть как крупные предприятия с первого дня. Но им необходимо иметь задокументированную, основанную на рисках, базовую конфигурацию, которая сможет противостоять реальным угрозам и внешнему контролю. Когда первые контрольные мероприятия выбраны правильно, последующие инвестиции в SIEM, MDR, сегментацию, DLP или автоматизацию соответствия начинают приносить реальную пользу, вместо того чтобы компенсировать отсутствие базовых элементов.
Для DK’S Enterprises, Ltd., этот подход хорошо работает, поскольку он серьезный, операционный и актуален для малого и среднего бизнеса, обслуживаемого в Inwood, NYC, в пяти районах, Nassau County и близлежащих New Jersey рынках. Он избегает излишней рекламы и фокусируется на контрольных мероприятиях, которые действительно улучшают устойчивость и соответствуют требованиям регулирующих органов.