Una lista de contraseñas débiles, software antiguo y copias de seguridad no probadas aún no explica lo que la empresa podría perder. La evaluación de riesgos cibernéticos conecta estos hechos con los procesos empresariales: interrupción de las ventas, documentos inaccesibles, una fuga de datos o un pago incorrecto. La dirección necesita el resultado para elegir acciones y asignar recursos.
Una evaluación útil produce un registro de riesgos, criterios de acuerdo y una lista de decisiones. Cada entrada debe tener un responsable, entradas verificadas, la siguiente acción y una fecha de revisión. El proceso a continuación puede aplicarse a un servicio, un departamento o toda la empresa.
Acordar el propósito, el alcance y los participantes
Primero, definir la decisión que apoyará la evaluación. Por ejemplo, evaluar la preparación para trasladar los documentos del cliente a la nube o identificar los riesgos para las operaciones de ventas confiables. Especificar los sistemas, los datos, las ubicaciones y los proveedores dentro del alcance. Registrar las exclusiones y las dependencias externas por separado. Un servicio excluido aún puede detener un proceso incluido.
Asignar un coordinador de evaluación y propietarios del proceso. El departamento de TI confirma el diseño del sistema y el estado de seguridad. Los empleados explican cómo se realiza el trabajo y qué soluciones alternativas ya utilizan. El responsable del proceso evalúa las consecuencias y toma decisiones dentro de su autoridad. Si un riesgo excede esa autoridad, identificar quién debe aprobarlo. Un contratista puede ayudar a recopilar pruebas, pero no puede reemplazar al responsable de la decisión empresarial.
Elegir un método de evaluación claro y documentarlo antes de completar el registro. Las directrices de NIST ayudan a organizar la preparación, la ejecución y el mantenimiento de la evaluación. Los requisitos y los contratos de la industria pueden añadir comprobaciones y pruebas obligatorias. Completar una plantilla por sí sola no demuestra que se han cumplido todos los requisitos aplicables.
Recopilar datos y describir escenarios
Comenzar con los procesos y los activos relacionados
Utilizar el inventario existente de equipos, software y servicios. Un identificador de activo, su propósito, el propietario, los datos importantes y las conexiones con los procesos empresariales son suficientes para la evaluación. Añadir servicios externos, empleados con privilegios especiales y operaciones manuales donde el resultado depende de ellos. No crear una copia paralela de cada registro de activo. En su lugar, vincularse a un registro verificado.
Verifique la información a través de múltiples fuentes: configuración, registros, resultados de pruebas técnicas, tickets, contratos y discusiones con los propietarios. Registre la fecha y la fuente de cada evidencia por separado. Si falta información sobre la prueba de recuperación, indique «recuperación no verificada» en lugar de «sin copias de seguridad». La incertidumbre requiere investigación, no un hecho inventado.
Conecte la amenaza, la debilidad y las consecuencias
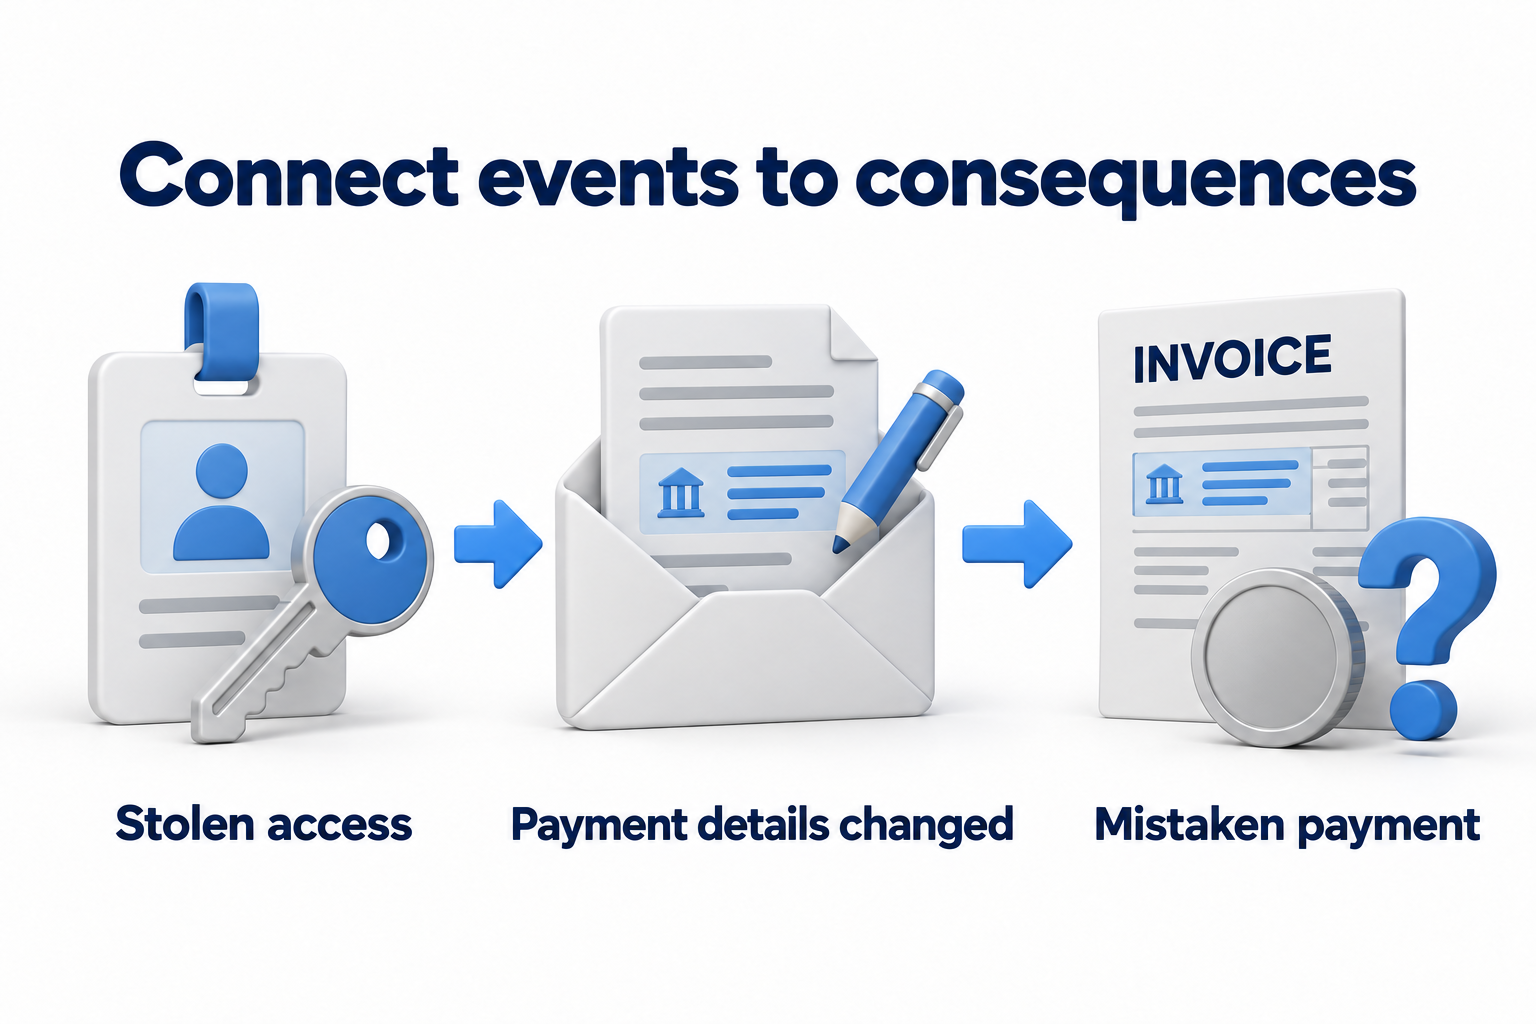
Describa un riesgo como un posible evento con una causa y una consecuencia para el negocio. «Phishing» es una descripción demasiado amplia. Una entrada más útil indica que un atacante utiliza credenciales robadas para acceder al correo electrónico de la empresa y sustituir los detalles de pago. Esto identifica el proceso, el evento y el posible daño afectados. Otro escenario implica un error de un administrador: la eliminación de una carpeta compartida causa interrupción si la recuperación no funciona.
- Considere los ataques externos, los errores de los empleados, el uso indebido del acceso y los errores de configuración.
- Verifique las dependencias con proveedores, servicios en la nube, energía y disponibilidad del sitio. Inclúyalos cuando afecten al escenario de riesgo cibernético seleccionado.
- Identifique las consecuencias para la disponibilidad, la integridad y la confidencialidad de los datos. Luego, tradúzcalas en operaciones interrumpidas, costos, obligaciones y impacto en el cliente.
- Separe los eventos con diferentes propietarios o opciones de tratamiento. Puede combinar la misma debilidad en varios sistemas relacionados, manteniendo la lista de activos afectados.
Evalúe los controles existentes a través de la evidencia
Registre lo que ya reduce la probabilidad del evento o la gravedad de sus consecuencias. Ejemplos incluyen el inicio de sesión de varios factores, permisos restringidos, actualizaciones, capacitación, segmentación, registros y copias de seguridad probadas. El nombre del control es menos importante que su alcance y rendimiento en el escenario requerido. Una copia sin una prueba de recuperación exitosa no prueba que el servicio puede recuperarse. La protección instalada no prueba que funciona en todos los dispositivos requeridos.
Registre el estado de cada control y las brechas confirmadas. El artículo sobre controles prioritarios para empresas reguladas explica cómo implementar protecciones iniciales. Utilice los resultados de la verificación de controles al elegir las acciones de tratamiento de riesgos.
Evaluar la probabilidad y las consecuencias utilizando criterios consistentes.
Tres niveles cualitativos pueden proporcionar un punto de partida. Acordar el período de evaluación y las características de cada nivel. No presentar la palabra «alto» como un porcentaje calculado. Si la evidencia es limitada, registrar la incertidumbre y una acción para reducirla. El responsable del proceso debe comprender la calificación, en lugar de simplemente encontrar un diagrama con colores convincente.
|
Nivel |
Probabilidad dentro del período seleccionado |
Consecuencias para el proceso seleccionado |
|---|---|---|
|
Bajo |
No se conoce una ruta accesible al evento; se han probado los controles limitados. Se registra la incertidumbre restante. |
El trabajo continúa a través de una solución alternativa aceptable; el impacto se mantiene dentro de los límites acordados. |
|
Medio |
El escenario es realista, pero depende de condiciones adicionales o está parcialmente restringido por los controles. |
Se necesitan recursos adicionales o una alternativa temporal de trabajo; algunas operaciones se ven afectadas. |
|
Alto |
Existe una ruta accesible, eventos repetidos o importantes brechas de seguridad. |
Una operación crítica se detiene, pueden producirse pérdidas significativas de datos o financieras, o se amenaza el cumplimiento de obligaciones. |
Estos criterios son un ejemplo, no un estándar universal. La empresa debe definir sus operaciones críticas y las pérdidas aceptables. Utilice sus propios datos para las cantidades financieras, el tiempo de inactividad y los límites contractuales. Una matriz de probabilidad y consecuencias ayuda a acordar la prioridad, pero las calificaciones iguales no hacen que dos riesgos sean idénticos. Tenga en cuenta las dependencias, la escala y la confianza en la evidencia.
Separe los riesgos inherentes, actuales y esperados.
Si una decisión requiere una comparación, evalúe el escenario sin controles de protección y por separado con los controles que realmente funcionan. La segunda calificación puede llamarse riesgo residual actual. Registre el riesgo esperado después de los cambios planificados por separado: un plan no reduce la calificación actual. Después de implementar y probar los cambios, reevalúe el riesgo residual utilizando nueva evidencia. No es necesario tener todas las tres calificaciones para cada entrada. Indique claramente qué controles, supuestos y hechos incluye la evaluación.
Complete el registro y elija las siguientes acciones.
El siguiente ejemplo de capacitación contiene tres entradas con roles y calificaciones hipotéticas. Reemplace estas con datos de su propio entorno. Cada fila debe describir un escenario manejable, en lugar de la situación de seguridad completa de la empresa.
|
ID y activo |
Amenaza y consecuencia |
Controles existentes |
Probabilidad e impacto |
Responsable del riesgo |
Próxima acción y verificación |
|---|---|---|---|---|---|
|
R001. Correo electrónico corporativo para el equipo de pagos |
El acceso robado permite modificar los detalles de pago en la correspondencia; es posible un pago incorrecto. |
La autenticación de varios factores está habilitada para algunos usuarios; la cobertura para otros no está verificada. |
Probabilidad media e impacto alto. Razón: el proceso de pago depende de la correspondencia, y la cobertura de protección es incompleta. |
Gerente de procesos financieros |
El departamento de TI verifica la cobertura de protección de inicio de sesión; el responsable del proceso verifica la confirmación de los cambios en los detalles de pago. Acuerden una fecha y un responsable para cada tarea del plan. |
|
R002. Archivos de trabajo compartidos |
La eliminación o el cifrado detienen la preparación de documentos. |
Se realizan copias de seguridad, pero no se verifica la recuperación exitosa de los datos necesarios. |
Es necesario verificar la probabilidad; el impacto es alto para el proceso crítico seleccionado. La incertidumbre no ha sido reemplazada por un número. |
Responsable del proceso de preparación de documentos |
Programar una prueba de recuperación segura, definir el criterio y la fecha de resultado. Utilizar el resultado para refinar la evaluación y los cambios necesarios. |
|
R003. Servicio empresarial externo |
Un antiguo proveedor mantiene acceso a los datos y podría modificarlos o copiarlos. |
Existe una lista de usuarios, pero no se ha asignado la conciliación periódica con los contratos actuales. |
Probabilidad media; el impacto depende de los datos y permisos accesibles. Confirmar con el responsable. |
Responsable del servicio |
Conciliar el acceso con las tareas actuales, acordar la eliminación de permisos innecesarios y programar una nueva verificación. |
Añadir enlaces a la evidencia, el autor de la evaluación y la fecha, el estado, el tratamiento seleccionado, el responsable de la implementación, la fecha límite y el criterio de finalización al registro de trabajo. El responsable del riesgo decide sobre las consecuencias; el responsable de la tarea realiza el cambio específico. Una persona puede desempeñar ambos roles en una pequeña empresa, pero distinguirlos en la entrada. Restringir el acceso a información detallada sobre permisos y debilidades. Proporcionar a la dirección un resumen adecuado.
Elegir el tratamiento del riesgo y acordar un plan
- Reducir: modificar el acceso, la configuración o un proceso para reducir la probabilidad o las consecuencias.
- Evitar: detener la operación arriesgada o reemplazar la forma en que se realiza.
- Compartir la responsabilidad y las consecuencias a través de un contrato o seguro, manteniendo al mismo tiempo sus propias obligaciones y dependencia del proveedor.
- Aceptar: un propietario autorizado acepta explícitamente el riesgo residual, las condiciones y la fecha de revisión. La falta de presupuesto o de un implementador no significa automáticamente una aceptación.
Establecer la prioridad, los recursos y el cronograma en función de las consecuencias, la accesibilidad de las rutas de ataque y las dependencias. Asignar un propietario y un método de verificación a cada tarea. Si la remediación requiere una interrupción, acuerde un período de trabajo, pruebas de la aplicación y la reversión a la configuración anterior. Si un cambio aún no es posible, registre un control temporal, sus límites y una fecha de revisión. Si hay signos de que ya ha ocurrido un incidente, inicie el proceso de respuesta acordado en lugar de esperar a que finalice la evaluación.
Verificar los resultados y mantener el registro
Cerrar una tarea después de verificar su resultado, en lugar de recibir un mensaje de que se ha instalado una herramienta. En el caso del riesgo R002, la evidencia sería la recuperación exitosa de los datos requeridos bajo las condiciones acordadas. Después de la verificación, actualice el estado del control, la calificación del riesgo residual y la decisión del propietario. Si el efecto es menor de lo esperado, reabra el problema. Mantenga el historial de cambios para que la razón de una calificación revisada siga siendo visible.
Programar revisiones periódicas en función de la criticidad y los requisitos aplicables. También, revise una entrada después de un incidente, un cambio de proveedor, nueva evidencia o un cambio significativo en el acceso o la infraestructura. No existe una frecuencia obligatoria que se aplique a todas las empresas. El descubrimiento y los informes automatizados pueden actualizar los hechos subyacentes, pero las personas asignadas aún deben acordar las consecuencias, las suposiciones y la aceptación del riesgo.
Antes de presentar los resultados a la dirección, asegúrese de que el alcance sea claro, que los escenarios importantes estén conectados con los procesos, que los controles existentes estén verificados, que los criterios sean consistentes y que se identifiquen las incógnitas. Cada riesgo de prioridad necesita un propietario y una decisión. Cada acción necesita un implementador, fecha límite y criterio de verificación. El registro luego apoya el trabajo en lugar de simplemente listar descripciones alarmantes.
Si la evaluación carece de evidencia técnica verificada sobre las condiciones de seguridad, discuta una revisión con los responsables de la seguridad a través de la página Evaluación de seguridad. Los resultados pueden ayudar a refinar las entradas y elegir acciones justificadas.