Un informe puede contener cientos de hallazgos, mientras que el equipo solo puede verificar y solucionar algunos durante un ciclo de trabajo. Ordenar por la puntuación más alta no explica qué representa una amenaza para la empresa en este momento. Una cola útil requiere que confirme la aplicabilidad, evalúe la accesibilidad de las rutas de ataque y conecte las consecuencias con el papel del sistema.
La priorización comienza con los hallazgos ya descubiertos. Produce una lista de decisiones: qué solucionar primero, dónde se necesita un control temporal, qué información aún necesita verificación y quién es responsable de cada acción. Una evaluación general de riesgos cibernéticos tiene un alcance más amplio, cubriendo procesos y escenarios. Este artículo se centra en la cola de problemas técnicos.
Prepare hallazgos en los que pueda confiar
Consolide los resultados de la evaluación alrededor de un identificador de activo y un problema en un componente específico. Mantenga la fuente, la fecha de descubrimiento, la versión del componente y la evidencia. El mismo CVE en diferentes servidores puede tener diferentes prioridades. Múltiples informes sobre una instancia no deben convertirse en tareas independientes. Una causa raíz común, como una imagen base de contenedor, aún puede generar trabajo para muchas instancias.
Confirme si el producto, la versión y la configuración están realmente afectados. Utilice el boletín del proveedor y la información del sistema verificada. La ausencia de un número CVE no hace que un error de configuración sea seguro. Un componente o plataforma incompatible puede indicar que un hallazgo no es aplicable. El simple despliegue interno o el uso poco frecuente no lo hacen. Asigne un hallazgo en disputa a un responsable de verificación y un plazo.
Registre si la condición vulnerable es accesible de forma independiente. Para una aplicación, determine si el código afectado se ejecuta y con qué datos o permisos. Para un servidor, determine quién puede conectarse al servicio relevante. La accesibilidad del código y la exposición a Internet describen diferentes condiciones y no se reemplazan mutuamente. Si una regla de red bloquea la ruta actual, verifique las rutas internas y la posibilidad de cambiar esa regla. Una afirmación de que algo no se utiliza necesita evidencia y una fecha de revisión.
Separe la gravedad, la explotabilidad y la predicción
|
Señal |
Qué muestra |
Qué no establece |
|---|---|---|
|
CVSS |
Características técnicas y nivel de gravedad. Mantenga la versión, la puntuación y el vector, si están disponibles. |
Una puntuación base no muestra la urgencia completa para su organización. No combine puntuaciones de diferentes versiones sin considerar sus diferencias. |
|
KEV |
El catálogo de CISA contiene vulnerabilidades con explotación confirmada en ataques reales. |
Una entrada no prueba que su instancia esté afectada o ya comprometida. La ausencia del catálogo no prueba la seguridad. |
|
EPSS |
Una estimación actualizada diariamente de la probabilidad de que se observe la explotación de una CVE publicada en ataques reales dentro de los próximos 30 días. |
No es la probabilidad de que su empresa en particular sea atacada o una medida de daño. Un percentil muestra la posición de una puntuación entre otras puntuaciones, no una probabilidad. |
|
SSVC |
Un árbol de decisión conecta los hechos y el contexto del actor relevante con una acción frente a una vulnerabilidad. |
No se trata de otra puntuación de gravedad ni de un conjunto universal de plazos para cada organización. |
Puede refinar el CVSS utilizando información sobre amenazas y el entorno, según las reglas de la versión seleccionada. En la versión 4.0, las métricas complementarias proporcionan contexto, pero no modifican la puntuación final. Compare las entradas con una fuente de puntuación clara y tome decisiones en función de los datos del entorno.
No multiplique el CVSS por el EPSS para crear un valor de riesgo supuestamente preciso. Las escalas describen diferentes cantidades. Un EPSS bajo no anula la explotación que ya ha sido confirmada en KEV. Un ataque público, el uso confirmado en ataques reales y las señales de un ataque dentro de la empresa también son diferentes. La última de estas requiere una respuesta a incidentes junto con la remediación de la vulnerabilidad.
Si utiliza SSVC, seleccione un árbol adecuado a su función y conserve su versión, respuestas y razonamiento. Discuta el impacto técnico y las consecuencias operativas con el propietario del sistema. Un camino explicable para la decisión es útil. Copiar las etiquetas de urgencia de otra persona sin conectarlas a acciones internas no lo es.
Aclare las consecuencias y los límites reales de la protección.
- Propósito y propietario del activo: qué operaciones y datos dependen del sistema, y si existe una alternativa funcional.
- Accesibilidad: internet, red interna, socios, administración remota y credenciales requeridas.
- Posible resultado del ataque: lectura de datos, modificación de registros, interrupción de un servicio, ampliación de privilegios o acceso a otros sistemas.
- Controles existentes: restricciones de conexión, desactivación de una función, aislamiento, filtrado y detección. Registre la cobertura y la evidencia de eficacia frente al camino relevante.
- Dependencias de remediación: proveedor, biblioteca, imagen base, compatibilidad de la aplicación, requisitos de reinicio y una ventana de trabajo disponible.
No disminuya la prioridad simplemente porque un dispositivo tiene software de protección instalado o funciona en una red interna. Un control debe bloquear la condición de explotación específica y funcionar en el activo relevante. Detectar un ataque y evitar su ejecución tienen diferentes efectos. Sin evidencia suficiente, registre la incertidumbre y una tarea de verificación breve en lugar de una exclusión no respaldada.

Construir una matriz de prioridades funcional
Las siguientes reglas son ejemplos para la discusión interna. No son un estándar de la industria ni un plazo de remediación prometido. La organización acuerda sus propios niveles, plazos y autoridad. Una entrada real necesita una fecha en el calendario, un responsable de la tarea y una explicación de la decisión.
|
Identificación de condiciones |
Decisión y justificación |
Responsable y plazo |
Evidencia de cierre |
|---|---|---|---|
|
Existen signos de explotación en su entorno. |
Escalar inmediatamente según el plan de respuesta. En paralelo, identificar una forma segura de limitar el impacto. La instalación de una actualización rutinaria es insuficiente. |
Se asigna al coordinador de incidentes y al propietario del sistema; acordar las acciones y los plazos durante la respuesta. |
Se han conservado las pruebas, se han completado las acciones de respuesta acordadas y se ha verificado la solución del problema correspondiente. |
|
Se ha confirmado la explotación en KEV, y el servicio afectado es accesible desde el exterior y es fundamental para las operaciones. |
Priorizar la verificación y la remediación acelerada o, en su defecto, bloquear temporalmente el acceso. Razón: se ha confirmado la aplicabilidad, la accesibilidad y las consecuencias. |
Designar al responsable; un propietario autorizado establece la fecha en función del riesgo y un período de trabajo seguro. |
Se ha comprobado la versión o configuración fija, la condición de explotación anterior y el funcionamiento del servicio. |
|
La severidad técnica es alta, pero la función afectada está desactivada y la restricción se ha verificado. |
Programar la remediación y supervisar la restricción. La alta puntuación persiste, pero las condiciones actuales informan la decisión. |
Propietario del activo; una fecha de remediación y una fecha separada para verificar la restricción. |
Se ha confirmado el estado de la función, la ausencia de un atajo y el resultado de la solución planificada. |
|
Existe un componente en una biblioteca compartida o una imagen utilizada por muchos sistemas. |
Realizar el trabajo para abordar la causa raíz, manteniendo la lista de instancias afectadas y sus diferentes condiciones de exposición. |
Propietario de la biblioteca o la imagen; un plazo de implementación acordado en los sistemas dependientes. |
La imagen de origen no es lo único que se actualiza: se despliegan nuevas instancias y se revisan o desactivan las antiguas. |
|
La aplicabilidad o accesibilidad siguen siendo desconocidas. |
Verifique la información primero. No cierre la identificación ni presente una suposición como de bajo riesgo. |
Asignar revisor; una fecha de respuesta específica y un proceso de escalada para retrasos. |
La evidencia confirma la aplicabilidad o respalda la eliminación de la identificación, con fecha y autor. |
Dentro de la cola, mantenga el ID de la identificación, el ID del activo, la fuente, el CVE (si está disponible), la severidad técnica, la evidencia de explotación y la fecha. Agregue la accesibilidad, la criticidad, los controles verificados, la prioridad seleccionada, la razón, la acción, el responsable de la implementación, la fecha límite, el estado y un enlace a la evidencia. Conecte la entrada con el ticket de cambio para que actualizar la cola no requiera correspondencia manual separada.
Cuando varias tareas comparten una prioridad, compare la escala del impacto, las dependencias y las oportunidades para eliminar una causa común. El esfuerzo ayuda a programar el trabajo, pero no convierte un problema complejo y peligroso en uno seguro. Corregir varias identificaciones menores rápidamente no debería desplazar una tarea crítica simplemente para mejorar el número de cierres.
Asigne una acción segura incluso sin un parche disponible
La falta de una actualización no significa que el problema deba permanecer en la parte superior de la cola. Verifique las recomendaciones del proveedor: ¿puede restringir el acceso, deshabilitar la función afectada, aislar el sistema o reemplazar un componente no soportado? Acuerde cada restricción con el propietario del proceso y verifique su efecto. Si no existe un método aceptable, un gerente autorizado debe decidir si el servicio puede seguir utilizándose.
Para una tarea diferida, registre la razón, el riesgo residual, el aprobador, el control temporal, la fecha de expiración de la excepción y la fecha de revisión. La aceptación del riesgo no es un falso positivo. Un sistema heredado no soportado necesita una decisión de reemplazo o jubilación, en lugar de extensiones interminables de un estado posterior.
Antes de un cambio, verifique la compatibilidad y prepare la copia de seguridad necesaria y una forma de restaurar la configuración. Comience con un entorno de prueba o un grupo limitado, pruebe la aplicación y, a continuación, expanda el despliegue. Un cambio urgente puede acelerar el proceso acordado, pero aún necesita un propietario y condiciones de parada y reversión. La automatización debe seguir las reglas aprobadas en lugar de cambiar todos los sistemas críticos sin control.
Establezca plazos internos utilizando hechos, consecuencias y obligaciones aplicables. Los plazos de remediación de la CISA se aplican a las organizaciones especificadas en las directivas pertinentes. No se convierten automáticamente en ley para una empresa privada. No asigne a cada identificación con la misma puntuación una fecha límite idéntica sin verificar las condiciones y los requisitos del contrato. Escalate los retrasos al propietario del riesgo en lugar de simplemente mover la fecha.
Verifique las soluciones y revise la cola
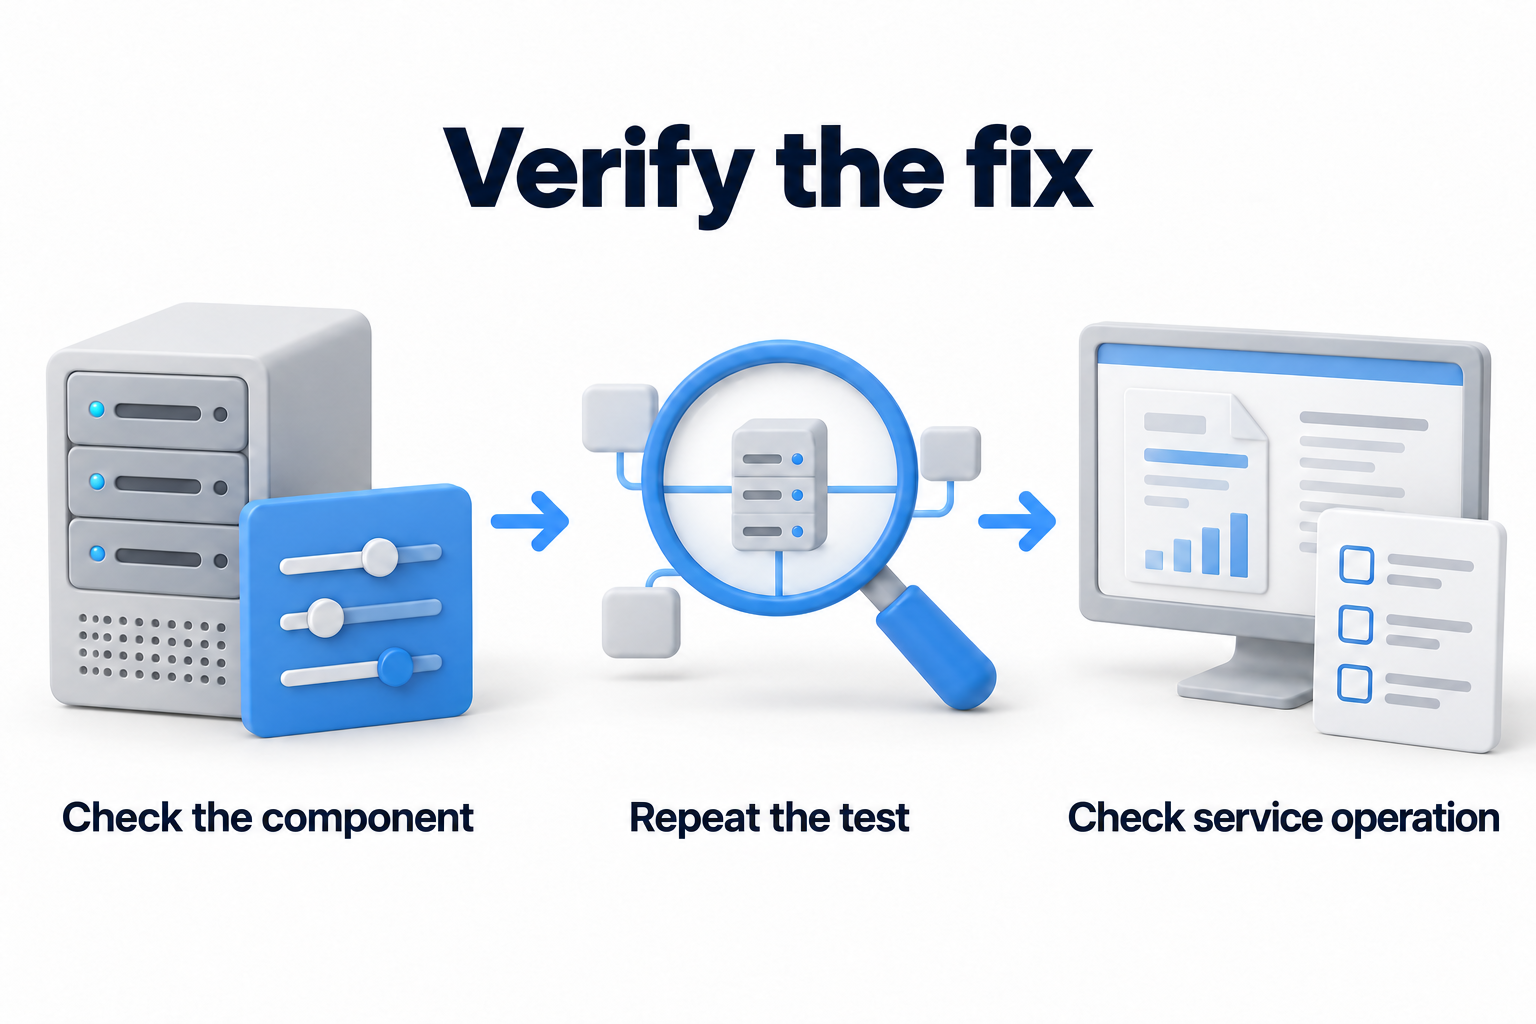
Instalar una actualización no prueba automáticamente la finalización. Verifique el estado real del componente en las instancias relevantes, repita de forma segura la verificación de la condición anterior y confirme que el proceso de negocio sigue funcionando. Busque imágenes antiguas, dispositivos apagados o un segundo nodo de servicio que pueda permanecer. Adjunte los detalles y el resultado a la entrada.
Establezca la prioridad de la actualización cuando cambien las pruebas de explotación, EPSS, la accesibilidad del servicio, el rol del activo o la efectividad de una restricción. Mantenga la fecha y la razón de la decisión revisada. Programar la conciliación regular de la cola y una respuesta separada a las señales importantes. Si una fuente de evaluación ya no cubre un activo, esto es una brecha en la supervisión, no una prueba de remediación.
Mostrar a los propietarios más de la cantidad de hallazgos resueltos. Las medidas útiles incluyen tareas pendientes con alta prioridad, el tiempo para la contención y la remediación verificadas, la proporción de activos con una evaluación actual, problemas recurrentes y excepciones activas. Compare las medidas con el mismo alcance. Eliminar un activo de un informe o cambiar los escáneres puede cambiar los números sin reducir el riesgo real.
Si las prioridades están de acuerdo, pero los recursos técnicos son insuficientes para implementar y verificar las soluciones, discuta el trabajo con los responsables de la seguridad a través de la página Remediación de vulnerabilidades de seguridad. Proporcione hallazgos verificados, propietarios de sistemas y restricciones de cambios.