Il tuo dipendente ha cliccato su un’e-mail di phishing. Ecco cosa succede dopo.
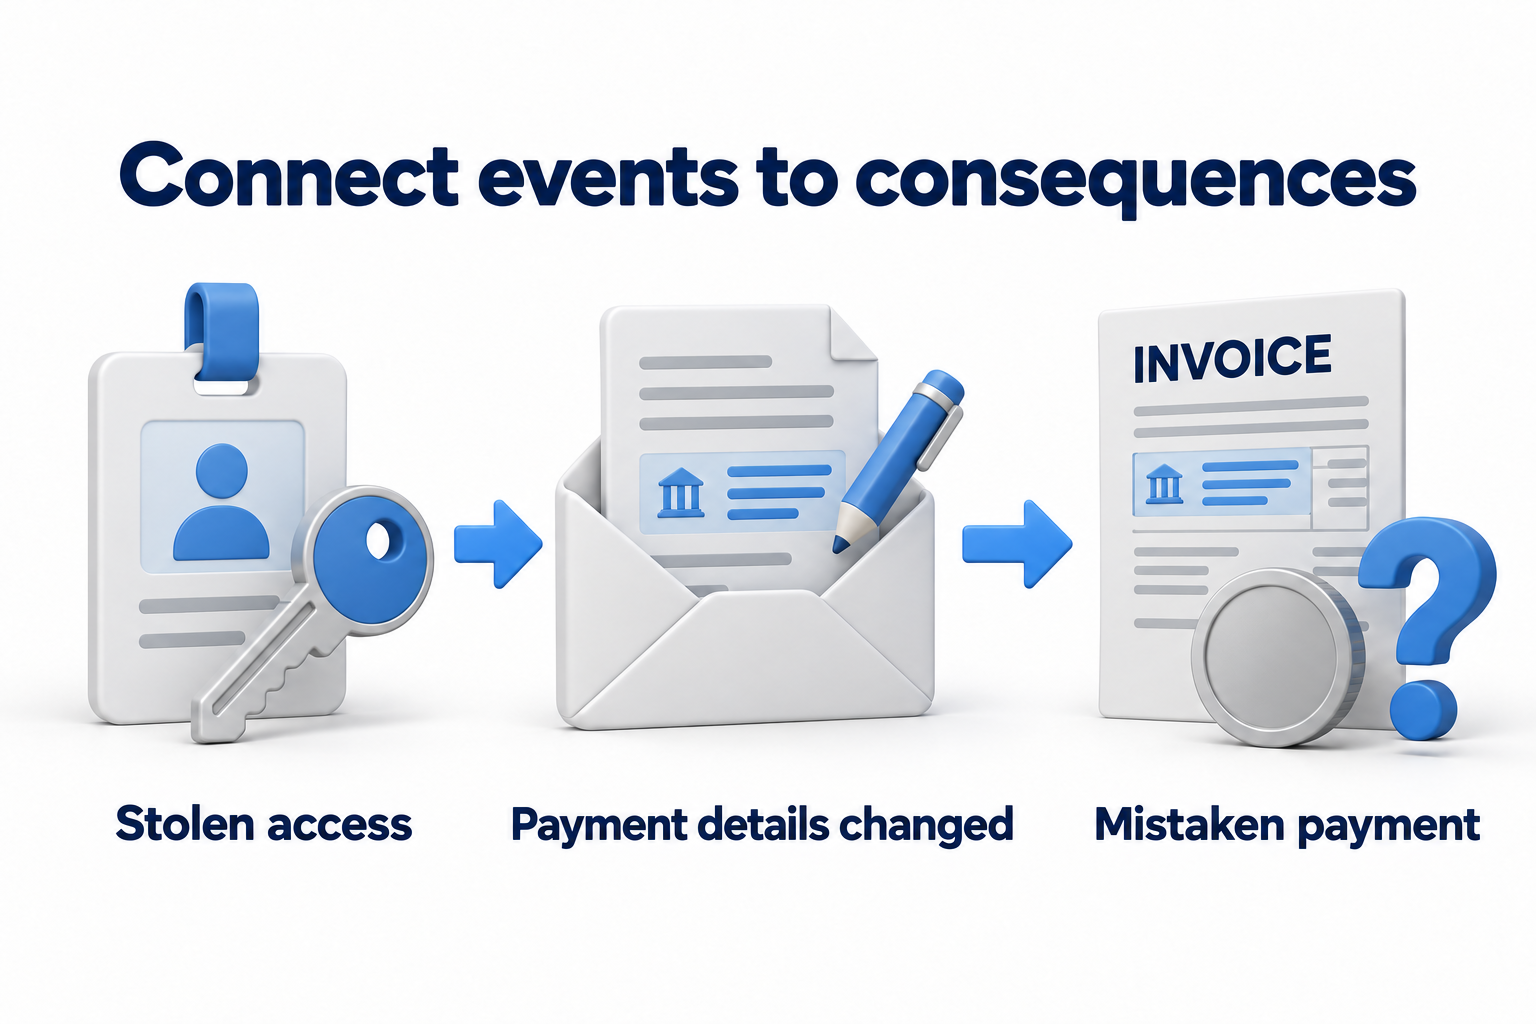
È un pomeriggio di martedì. La coordinatrice della reception, Jessica, riceve un’email che sembra provenire dal fornitore del vostro sistema EHR. La riga dell’oggetto reca: “Attenzione: Verifica il tuo account per evitare interruzioni del servizio.” Sembra del tutto normale: logo, formattazione professionale, un pulsante blu con scritto “Verifica ora”. Clicca sul pulsante, inserisce il suo nome utente e la password, e torna a controllare i pazienti.
Non sembra esserci nulla di strano. L’ufficio continua a funzionare. Nessuno impazzisce.
Ma qualcosa sta per iniziare e che avrà ripercussioni per la vostra pratica per mesi.
I primi 15 minuti: ciò che vedete rispetto a ciò che sta realmente accadendo
Dal vostro lato dell’ufficio, non c’è nulla di diverso. Forse Jessica nota che la pagina di accesso sembrava un po’ strana, oppure no. In ogni caso, passa oltre.
Dal lato dell’attaccante, la situazione è diversa. La pagina su cui è atterrata Jessica era una copia quasi perfetta dello schermo di accesso del vostro fornitore, ma era controllata da qualcuno che aveva appena ricevuto il suo nome utente e la password nel momento in cui le erano stati inseriti. In pochi secondi, un sistema automatizzato tenta di accedere al suo account reale utilizzando quelle stesse credenziali. Se il vostro sistema di posta elettronica non richiede un secondo passaggio di verifica, lo hanno già fatto prima che lei abbia finito di registrare il suo prossimo paziente.
Dall’interno del suo account di posta elettronica, l’attaccante inizia in modo discreto. Cerca nella sua casella di posta elettronica parole chiave come: pagamento, fattura, banca, bonifico, paziente, assicurazione, credenziali, VPN, password. Cerca thread di posta elettronica con il suo team di fatturazione, il suo commercialista e qualsiasi fornitore a cui paga regolarmente. Non ha fretta. Sta leggendo.
Le ore successive: la parte che non potete vedere
È qui che le cose diventano tecniche, e questo è anche il punto in cui la maggior parte degli piccoli studi medici non ha alcuna visibilità.
Se l’attaccante scopre che le credenziali di accesso all’email di Jessica funzionano anche nel tuo sistema di gestione della pratica, nella tua piattaforma per i pazienti o nei tuoi condivisioni di rete — a causa del fatto che le persone riutilizzano le password — cercherà di accedere a tutti questi sistemi. Questo è noto come tentativi di accesso tramite credenzialie è completamente automatizzato. In ambienti in cui non vi è un monitoraggio attivo del comportamento di accesso tra i sistemi, questo movimento laterale può rimanere inosservato per giorni o settimane.
Allo stesso tempo, l’attaccante potrebbe configurare un regola di inoltro email all’interno della casella di posta di Jessica — una regola nascosta che copia silenziosamente ogni email che riceve a un indirizzo esterno. Questa è una tecnica molto utilizzata perché consente loro di accedere continuamente alle vostre comunicazioni, anche dopo che avrete modificato la sua password. La maggior parte dei client di posta elettronica non mostra le regole di inoltro nella schermata principale. Bisogna sapere dove cercare.
Se la vostra rete dispone di un server di file condiviso (e la maggior parte degli studi medici lo fa), l’attaccante cercherà di accedervi. Una volta ottenuto l’accesso allo storage condiviso, avrà accesso a tutto ciò che contiene: cartelle cliniche, carte assicurative scansionate, fogli di calcolo per la fatturazione, file relativi alle risorse umane. In alcuni attacchi, questa fase si conclude con il software di ransomware, che cripta tutti i file a cui può accedere e lascia un messaggio che richiede il pagamento per ripristinarli. In altri casi, l’attaccante semplicemente copia ciò che desidera e se ne va silenziosamente, lasciando poche tracce fino a quando non viene effettuato un controllo di conformità o viene presentata una lamentela da parte di un paziente, mesi dopo.
Secondo i dati pubblicati dall’Ufficio per i Diritti Civili del Dipartimento della Salute e dei Servizi Umani (HHS), più del 70% delle principali violazioni dei dati sanitari previste per il 2024 e il 2025 sono state causate proprio da questo tipo di attacco informatico. — non si tratta di un sofisticato attacco a livello governativo, ma di una semplice e-mail di phishing che è arrivata nell’inbox di qualcuno in un giorno qualsiasi.
Cosa dice HIPAA su tutto questo
Ecco la parte che sorprende molti responsabili di ufficio: HIPAA si applica non solo quando si viene scoperti a fare qualcosa di sbagliato. Si applica anche nel momento in cui si scopre che i dati dei pazienti potrebbero essere stati accessi senza autorizzazione — anche se nulla è stato pubblicato o utilizzato in modo improprio.
In base alla Regola di Notifica in caso di violazione HIPAA, la vostra struttura è tenuta a notificare i pazienti interessati, a segnalare la violazione all’Ufficio per i Diritti Civili del HHS e — se più di 500 pazienti in uno stato sono interessati — a notificare i media locali, tutto entro 60 giorni dalla scoperta della violazione. L’indagine per determinare esattamente cosa è stato accessato, quando e da chi? Deve avvenire per prima, e deve essere documentata attentamente.
Nel 2023, un centro di cura Top of the World Ranch in Illinois ha segnalato una violazione dovuta al phishing che ha esposto meno di 2.000 cartelle cliniche — un numero relativamente piccolo. L’OCR ha indagato e ha scoperto che la struttura non aveva mai completato un’analisi dei rischi di sicurezza richiesta. Ciò ha comportato una sanzione finanziaria oltre ai costi di risposta alla violazione. La violazione stessa era quasi irrilevante. La mancanza di documentazione era la violazione.
Una piccola struttura medica ad Alpharetta, in Georgia, non è stata risparmiata da una multa. Dopo un attacco ransomware, sono state costrette a chiudere definitivamente le loro porte.
Tre cose che puoi fare concretamente ora
Non tutto richiede un team IT. Ci sono alcune cose che qualsiasi responsabile di ufficio può mettere in atto o promuovere oggi — e che sono davvero importanti.
Abilita l’autenticazione a due fattori per i tuoi account di posta elettronica. Se il tuo ufficio utilizza Microsoft 365 o Google Workspace, entrambe le piattaforme consentono agli amministratori di abilitare questa funzione dalle impostazioni dell’account senza alcuna installazione tecnica. Con l’autenticazione a due fattori attiva, anche se un attaccante riesce a ottenere la password di Jessica, non potrà comunque accedere alla sua posta elettronica senza un codice che solo lei riceve sul suo telefono. Questo singolo passaggio blocca la maggior parte degli attacchi di phishing. Se non sei sicuro di come trovare questa impostazione, cerca “[la tua piattaforma di posta elettronica] + abilita MFA per tutti gli utenti” — sia Microsoft che Google pubblicano guide passo passo per questa specifica attività.
Crea una semplice regola: “Ho cliccato su qualcosa di strano” per il tuo team. Attualmente, la maggior parte dei dipendenti che sospettano di aver cliccato su un link sospetto non ne parla, perché si sentono in imbarazzo o non sono sicuri che sia un problema. Questo ritardo trasforma un piccolo incidente in uno grande. Dì chiaramente al tuo team: se clicchi su un link e qualcosa non ti convince — la pagina sembra strana, hai digitato la tua password in un posto inaspettato, il browser ha fatto qualcosa di inaspettato — dillo immediatamente. Senza giudizio. Più velocemente viene segnalato un potenziale compromesso, più opzioni si hanno per contenerlo.
Conoscere chi chiamare nelle prime ore di un vero incidente. Sembra ovvio, ma la maggior parte delle piccole strutture non ha una risposta a questa domanda. Se domani mattina scoprite che il vostro server di file è stato crittato e che c’è un messaggio di riscatto su ogni schermo del computer, a chi chiamate per primo? Annotate quel numero prima di averne bisogno.
Cosa non si può gestire senza aiuto – e perché va bene
Anche se eseguite perfettamente tutte e tre le cose, una vera risposta a un incidente va ben oltre.
Determinare esattamente cosa è stato accessato richiede di estrarre e analizzare i file di log dalla vostra piattaforma di posta elettronica, dall’attrezzatura di rete, dai server e dai dispositivi finali – confrontando timestamp, indirizzi IP e attività degli utenti per ricostruire una cronologia di ciò che l’attaccante ha visto e toccato. Questo processo è chiamato forense digitale, ed è ciò che determina se state segnalando una violazione confermata o un incidente contenuto. La differenza è di fondamentale importanza per gli scopi HIPAA.
Isolare un sistema compromesso senza attivare un payload di ransomware – se presente – richiede di sapere la differenza tra scollegare un cavo di rete ed eseguire un comando di isolamento remoto tramite il vostro software di gestione dei dispositivi finali. Commettere un errore può significare la differenza tra una postazione di lavoro crittata e una stanza server crittata.
Le lettere di notifica in caso di violazione HIPAA devono includere elementi specifici: una descrizione di ciò che è successo, i tipi di informazioni coinvolte, i passaggi che la struttura sta intraprendendo, cosa possono fare gli individui interessati per proteggersi e informazioni di contatto per domande. Devono essere inviate alle persone giuste nel giusto lasso di tempo, e la documentazione dell’intero processo deve essere conservata per sei anni.
I costi totali di recupero per un incidente ransomware nel settore sanitario hanno in media raggiunto 2,57 milioni di dollari per incidente, come riportato di recente – non perché la richiesta di riscatto fosse così alta, ma a causa dell’indagine, della risoluzione, del processo di notifica, della risposta normativa e del tempo di inattività operativo mentre i sistemi vengono ripristinati. La richiesta di riscatto stessa, in media, è effettivamente diminuita. I costi associati sono rimasti invariati.
La vera domanda non è “Questo potrebbe accadere a noi?”.
Le strutture sanitarie di ogni dimensione sono prese di mira – in particolare perché detengono dati sui pazienti, spesso gestiscono operazioni IT snelle e sono soggette a pressioni normative che rendono più rapido pagare un riscatto piuttosto che indagare. L’88% dei dipendenti del settore sanitario ha aperto email di phishing nel 2024, secondo quanto riportato da ricerche sulla sicurezza informatica citate in HIMSS. Non ha cliccato – l’ha aperta. I tassi di clic sono sufficientemente alti da far sì che la domanda per una piccola struttura non sia se un’email di phishing arriverà nella casella di posta di qualcuno. È se l’ambiente intorno a quella casella di posta è progettato per contenere ciò che accade.
Un sistema che implementa l’autenticazione a più fattori, il monitoraggio dei dispositivi, un backup mantenuto che non è connesso alla stessa rete degli altri, e un piano di risposta agli incidenti documentato, non è invincibile. Ma è un sistema in cui un brutto pomeriggio di martedì rimane proprio un brutto pomeriggio di martedì – non una ripresa di sei mesi, un’indagine normativa e una lettera a tutti i pazienti che ha visto negli ultimi tre anni.
Se non sei sicuro di come appare il tuo ambiente dal punto di vista della sicurezza – cosa viene monitorato, cosa viene sottoposto a backup, cosa accadrebbe se qualcosa andasse storto – allora è la domanda giusta da porre. È esattamente il tipo di revisione che vale la pena fare prima di un’e-mail di phishing, non dopo.
L’autenticazione via e-mail è un altro controllo da rivedere prima di un incidente di phishing, non dopo. DMARC aiuta i proprietari di dominio a ridurre l’uso non autorizzato del proprio dominio nelle e-mail fraudolente, mentre SPF e DKIM forniscono i segnali di autenticazione che DMARC valuta. Per una panoramica tecnica più approfondita, consulta la nostra guida all’implementazione, configurazione e monitoraggio di DMARC, inclusi SPF, DKIM, politiche DMARC, segnalazione e pianificazione dell’applicazione.
DK’s Enterprises ha aiutato gli studi medici e le aziende di tutte le dimensioni a New York a gestire esattamente questo tipo di rischi da oltre 25 anni. Se desideri capire in che modo la tua organizzazione si posiziona, siamo felici di iniziare con una conversazione.