Le tue email sono su Microsoft 365. I tuoi file sono su OneDrive. Quindi, perché Microsoft afferma che i tuoi dati sono la tua responsabilità?
Se gestite la vostra attività con Microsoft 365 – email su Exchange Online, documenti su SharePoint e OneDrive, chat su Teams – probabilmente vi sentite relativamente sicuri riguardo ai vostri dati. Si tratta di Microsoft. Hanno data center in tutto il mondo. Offrono garanzie di ridondanza e di disponibilità. Naturalmente, se dovesse verificarsi un problema, avranno sicuramente una copia dei dati.
Lo faranno. Ma non necessariamente fornendoti direttamente la soluzione.
Questo è uno degli errori di comprensione più comuni e significativi riguardo ai servizi cloud — e Microsoft non è l’unica azienda a commetterlo. È il modo in cui funzionano tutte le principali piattaforme cloud, tra cui Google Workspace e Salesforce. Capire questo aspetto richiede circa cinque minuti. Non capirlo ha causato perdite significative a diverse aziende.
Ciò che Microsoft effettivamente promette
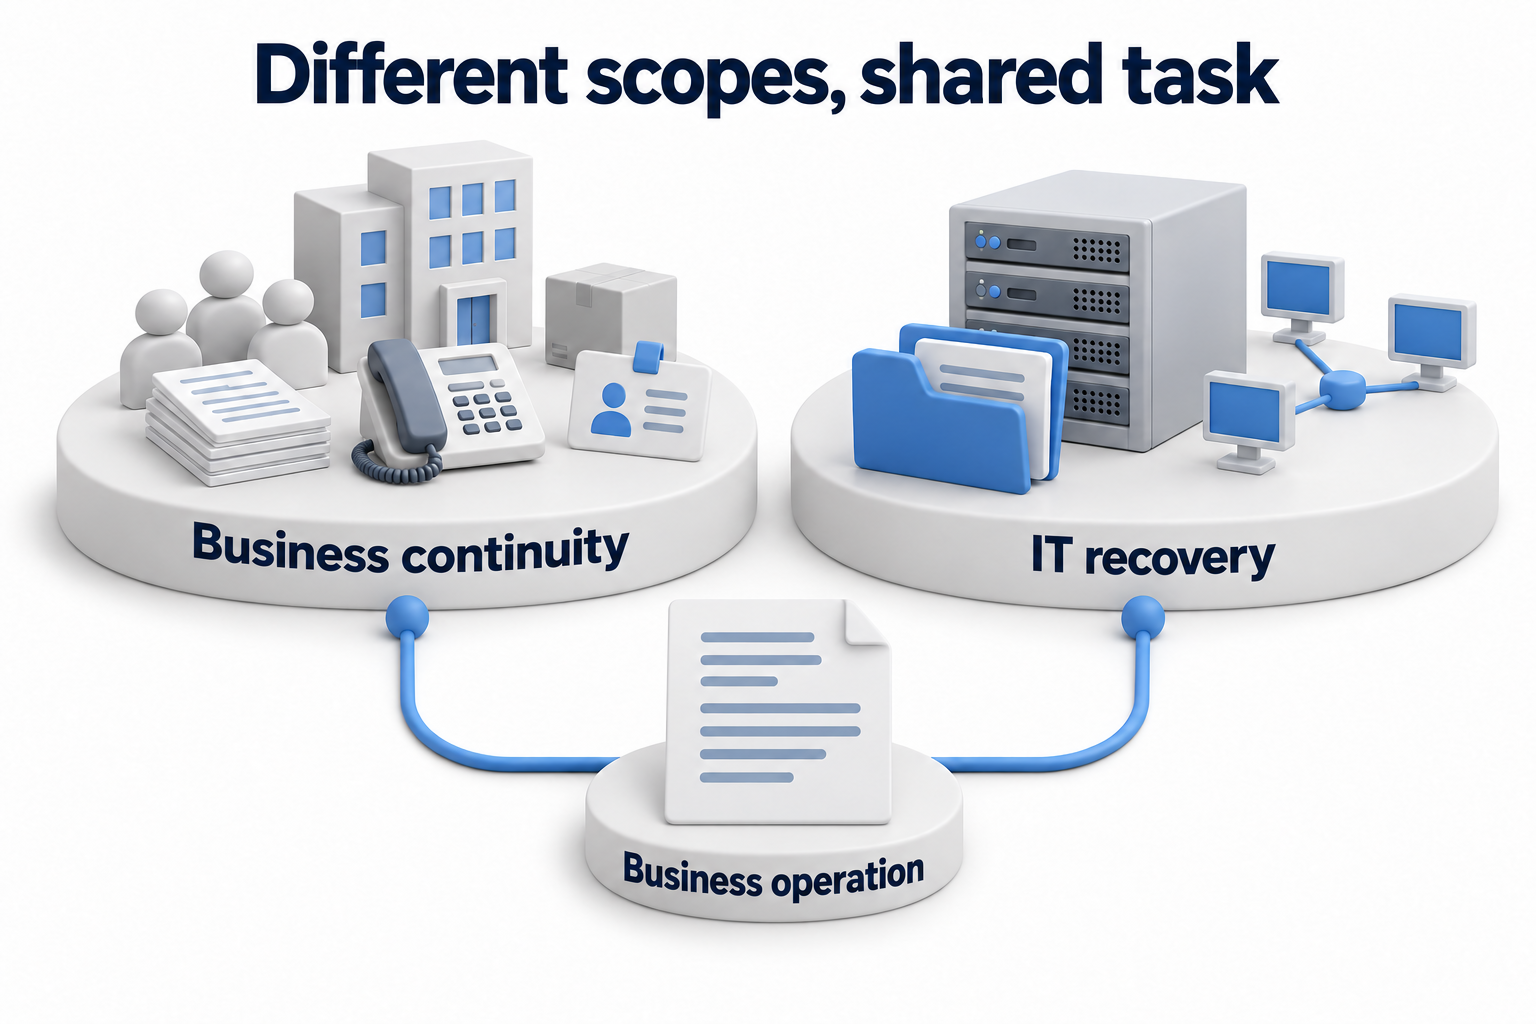
L’impegno di Microsoft nei confronti dei suoi clienti Microsoft 365 riguarda la disponibilità, non il backup. Promettono che il servizio rimarrà operativo. Gestiscono l’infrastruttura, la rete, i data center fisici, i sistemi operativi che eseguono Exchange e SharePoint. Sono responsabili della piattaforma.
I tuoi dati sono diversi. Il contratto di servizio di Microsoft afferma chiaramente: “Raccomandiamo che regolarmente si effettuino copie di backup dei contenuti e dei dati memorizzati sui servizi o utilizzando applicazioni e servizi di terze parti.”
Leggilo di nuovo. Microsoft raccomanda che si effettuino copie di backup dei dati memorizzati in Microsoft 365 — utilizzando qualcosa di diverso da Microsoft 365.
Non si tratta di una falla o di un’ambiguità nel contratto. Si tratta di un quadro documentato chiamato Modello di Responsabilità Condivisa, ed è la struttura fondamentale di come operano tutti i principali servizi cloud. Microsoft è responsabile del fatto che il servizio funzioni. Tu sei responsabile dei tuoi dati. Il modello divide chiaramente le responsabilità di sicurezza e protezione tra il fornitore e il cliente — e la protezione dei dati ricade interamente sul lato del cliente.
Ma cosa ne è del Cestino? E della Cronologia delle Versioni?
È qui che diventa confuso, perché Microsoft 365 ha alcune funzionalità di ripristino integrate. Ma non si tratta di backup.
Quando elimini un file da OneDrive, va nel Cestino e rimane lì per 93 giorni prima di essere eliminato definitivamente. Se qualcuno elimina accidentalmente una cartella, puoi recuperarla durante quel periodo. Questo è realmente utile — per eliminazioni accidentali, all’interno di quel periodo, per i file che erano originariamente in OneDrive.
La cronologia delle versioni ti consente di riportare un documento a uno stato salvato precedente. Anche questo è utile. Ma la cronologia delle versioni ha un periodo limitato a seconda della tua licenza, e richiede che il documento esista ancora — se il file viene eliminato, anche la cronologia delle versioni viene eliminata.
Le “Litigation holds” conservano il contenuto specifico della casella di posta per scopi legali. Non sono strumenti di ripristino. Secondo i fornitori di backup che hanno analizzato il processo, il recupero di un singolo messaggio tramite una “litigation hold” richiede da 8 a 10 passaggi amministrativi ed è progettato per la conformità, non per il ripristino dei dati quotidiani.
Nessuna di queste funzionalità ti protegge dai scenari in cui si verifica effettivamente la perdita di dati.
Come le aziende perdono effettivamente i dati in Microsoft 365
I scenari che causano una perdita di dati reale e irreparabile negli ambienti Microsoft 365 non sono rari. Sono ordinari.
Ransomware che si sincronizza con il cloud. Questo è quello che colpisce la maggior parte delle persone. Il ransomware moderno non si limita a crittografare i file sul tuo computer locale, ma lo fa anche mentre sono attivamente sincronizzati con OneDrive. Le versioni crittografate si sincronizzano, sovrascrivendo le versioni originali. Se la finestra della cronologia delle versioni è passata o è più corta della pazienza dell’attaccante, potresti non avere una versione originale da ripristinare. Un’analisi del 2025 ha rilevato che gli attacchi ransomware erano aumentati del 126% nel primo trimestre del 2025 rispetto allo stesso periodo del 2024, con file crittografati che sovrascrivevano i backup nel cloud attraverso la sincronizzazione automatica, diventando un modello di attacco standard.
Cancellazione di massa accidentale. Qualcuno con accesso amministrativo esegue uno script di pulizia, configura in modo errato una politica di conservazione o cancella una casella di posta condivisa che pensava fosse inattiva. Quando l’errore viene scoperto, la finestra di 93 giorni del cestino potrebbe già essere chiusa, oppure i dati potrebbero essere stati eliminati in modo permanente in base alle impostazioni di conservazione. Un caso documentato riguarda un’azienda che ha accidentalmente cancellato mesi di cronologia delle chat di Teams per decine di migliaia di dipendenti a causa di una politica di conservazione configurata in modo errato. Microsoft non è stata in grado di recuperare i dati perché, secondo il modello di responsabilità condivisa, la gestione delle politiche di conservazione era responsabilità del cliente.
Un ex dipendente cancella i propri dati prima di lasciare. Un dipendente che sta per lasciare l’azienda, con accesso a cartelle condivise, canali di team o file di progetto, pulisce “il proprio” lavoro prima della sua ultima giornata. A seconda di ciò a cui aveva accesso e delle autorizzazioni in vigore, le cancellazioni potrebbero manifestarsi solo dopo la chiusura della finestra del cestino.
Un account compromesso cancella o corrompe i dati. Se un attaccante ottiene l’accesso a un account, tramite un’e-mail di phishing, il “credential stuffing” o una falla nell’autenticazione a più fattori (MFA), agisce come quell’utente. Le regole e le politiche di audit di prevenzione della perdita di dati sono progettate per segnalare comportamenti insoliti da parte di utenti esterni, ma gli attaccanti che agiscono con credenziali valide possono spostare, cancellare o corrompere i dati in modi che sembrano attività normali di un utente. Gli strumenti nativi spesso non sono in grado di distinguerli.
Nel 2025, Il 30,2% delle organizzazioni ha segnalato la perdita di dati all’interno di Microsoft 365. — quasi il doppio rispetto all’anno precedente, secondo le ricerche di settore che monitorano gli incidenti di perdita di dati SaaS. Separatamente, l’87% dei professionisti IT intervistati in uno studio globale del 2025 ha riferito di aver subito perdite di dati SaaS nel 2024.
Una verifica da fare nei prossimi dieci minuti
Se sei un amministratore di Microsoft 365 o hai accesso a qualcuno che lo è, ecco un controllo semplice: vai al Centro Amministrativo di Microsoft 365, vai alle Impostazioni e cerca le politiche di conservazione della tua organizzazione. Se la tua organizzazione non ha mai configurato esplicitamente le politiche di conservazione, stai utilizzando le impostazioni predefinite di Microsoft, che sono progettate per la continuità del servizio e la conformità di base, ma non per i tuoi requisiti di ripristino specifici.
Il secondo controllo: chiedi a chi gestisce il tuo account di Microsoft 365 se la tua organizzazione ha una soluzione di backup di terze parti per i dati di Microsoft 365. Non per i tuoi server, ma specificamente per Microsoft 365. E-mail, SharePoint, OneDrive, Teams. La risposta onesta nella maggior parte delle piccole e medie imprese è no.
Questo non significa che un disastro è inevitabile. Significa che, se si verifica lo scenario sbagliato, le opzioni di ripristino disponibili sono limitate a ciò che gli strumenti nativi di Microsoft possono fornire – il che potrebbe essere meno di quanto si pensasse.
Come appare un vero backup di Microsoft 365
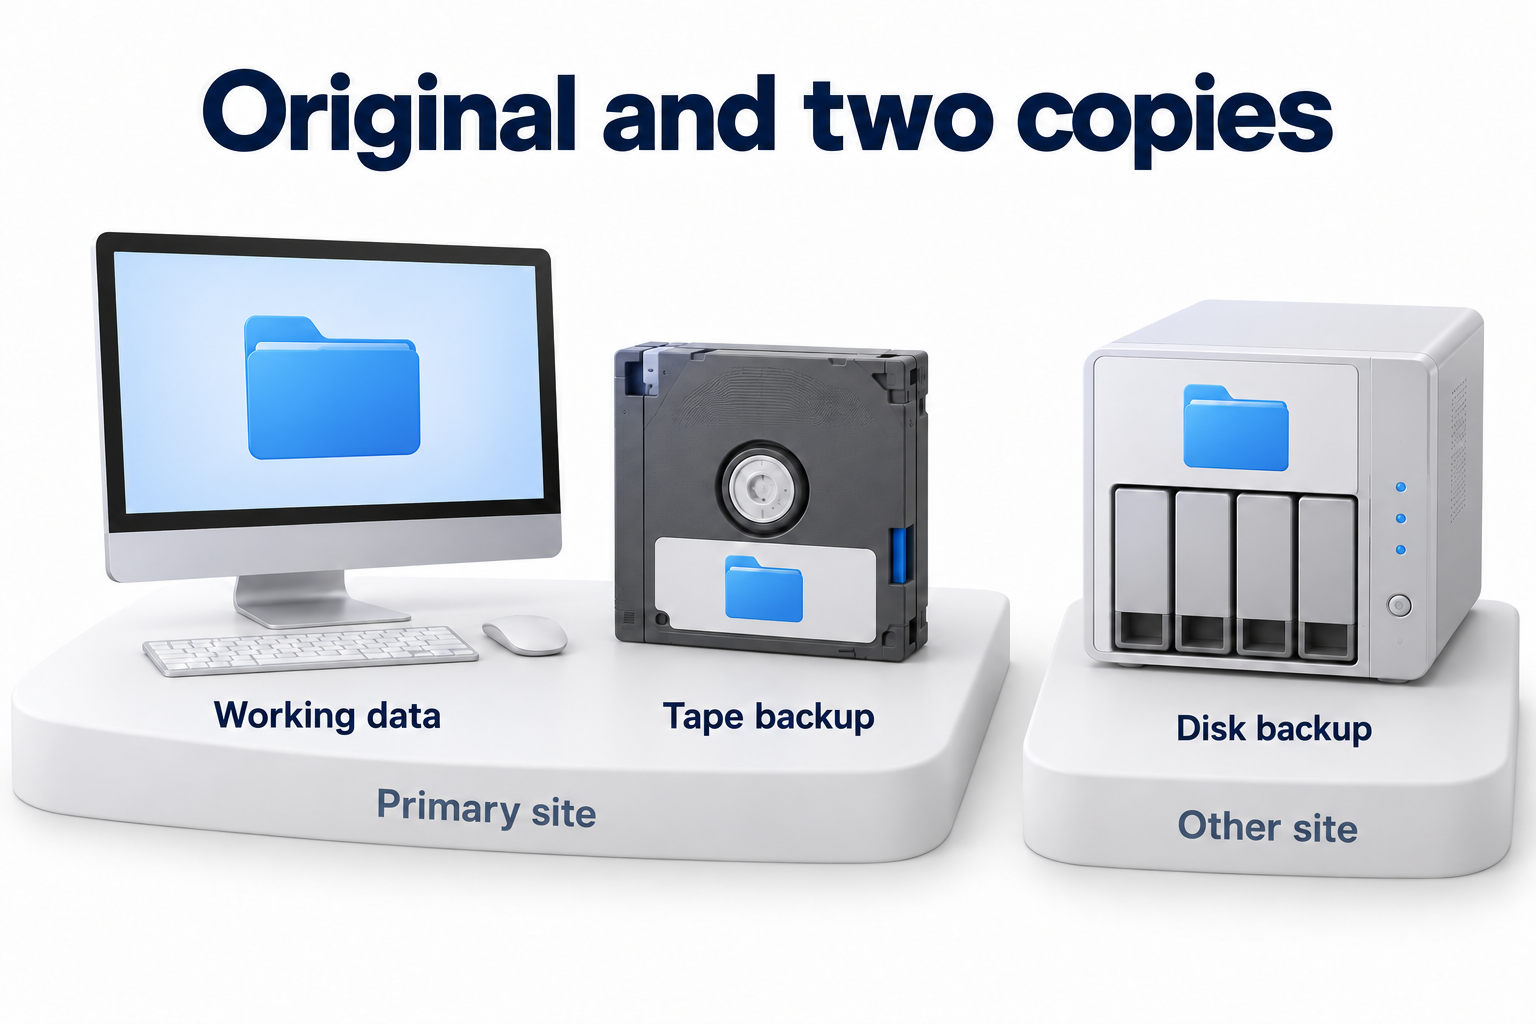
Una soluzione di backup adeguata per Microsoft 365 crea copie dei tuoi dati – email, siti di SharePoint, file di OneDrive, dati di Teams – e li memorizza in un sistema esterno all’infrastruttura di Microsoft. Funziona secondo un proprio programma, mantiene una cronologia di conservazione e può ripristinare i dati a livello granulare: un’email eliminata, una cartella specifica come esisteva in una data specifica, un’intera casella di posta elettronica di tre mesi fa.
Fondamentalmente, questo sistema di archiviazione dovrebbe essere immutabile – il che significa che una volta che i dati sono stati scritti, né ransomware, un errore amministrativo né un attaccante con credenziali valide non possono eliminarli o sovrascriverli. Questo è l’elemento architettonico che rende il backup significativo, piuttosto che teorico. Se il tuo backup risiede nello stesso ambiente logico dei tuoi dati primari, un attacco sofisticato può colpire entrambi.
Soluzioni come Veeam Backup for Microsoft 365, Acronis Cyber Protect e Druva sono progettate specificamente per questo problema. Esistono proprio perché i principali fornitori di servizi cloud – Microsoft, Google, Salesforce – raccomandano ai clienti di utilizzare strumenti di terze parti per questo livello di protezione.
Se non sei sicuro che i tuoi dati di Microsoft 365 siano protetti in modo significativo, è una domanda ragionevole da porre a chi gestisce il tuo ambiente IT. E se la risposta è incerta – o se “chi gestisce il tuo ambiente IT” è un concetto vago nella tua organizzazione – allora è una conversazione che vale la pena avere il prima possibile.
Guida relativa alla sicurezza delle email
Se la protezione delle email fa parte della tua revisione del rischio di Microsoft 365, raccomandiamo anche di leggere la nostra guida dettagliata a implementazione, configurazione e monitoraggio di DMARC. Spiega come DMARC funziona con SPF e DKIM, come passare dal monitoraggio all’applicazione e cosa verificare prima di pubblicare una politica più restrittiva.