La segmentazione della rete limita quali dispositivi e servizi possono comunicare. Una postazione compromessa non dovrebbe ottenere automaticamente accesso ai server, ai backup o alla gestione delle apparecchiature. Disegnare zone separate non basta: i controlli tecnici devono far rispettare i confini e le connessioni consentite devono rispondere alle attività aziendali.
Il risultato pratico è una mappa della zona, una tabella dei flussi consentiti, dei proprietari delle regole e dei risultati dei test. Il piano deve garantire che le applicazioni continuino a funzionare, bloccando al contempo i percorsi inutili. Questo articolo descrive tale piano per una rete aziendale. Configurare i singoli dispositivi separatamente dopo aver concordato l’architettura.
Definire che cosa separare e proteggere
Iniziare con i processi e le risorse critiche. Identificare dove risiedono i dati importanti, chi li utilizza e quali permessi consentono modifiche di configurazione. Verificare il registro degli asset e i diagrammi di connessione. Includere connessioni cablate, reti wireless, dipendenti remoti, appaltatori, telefonia, risorse cloud e apparecchiature difficili da aggiornare. I proprietari di questi sistemi devono comprendere l’ambito del progetto.
Per ogni dispositivo o gruppo, registrare il suo scopo, il proprietario, il metodo di connessione e le dipendenze necessarie. Investigare il ruolo di un dispositivo sconosciuto e concordare un’organizzazione temporanea sicura. Non posizionarlo automaticamente in una zona di lavoro di fiducia. Raccogliere informazioni dalle impostazioni, dalle osservazioni dei flussi e dalle discussioni con i proprietari delle applicazioni. Un breve periodo di osservazione senza connessione non dimostra che non è mai necessario. Anche le operazioni, gli aggiornamenti e i ripristini infrequenti sono importanti.
La panoramica dell’infrastruttura di rete e delle telecomunicazioni spiega il suo ruolo nelle operazioni aziendali. Un progetto di segmentazione richiede maggiori dettagli: zone specifiche, connessioni consentite e test dei loro vincoli.
Mappare le zone in base a finalità e rischio
Non è necessario una zona separata per ogni dipartimento o dispositivo. Raggruppare i sistemi in base alla funzione, alla sensibilità dei dati, ai privilegi e alla protezione necessaria. Iniziare con un numero gestibile di confini che il team può mantenere. Se un gruppo richiede controlli più rigorosi, considerare la separazione dei carichi di lavoro individuali. Un maggiore dettaglio è utile quando serve uno scopo chiaro e il team può verificare le regole.
|
Zona |
Che cosa contiene |
Confine di accesso |
Responsabile dell’assegnazione alla zona |
|---|---|---|---|
|
Dispositivi di lavoro |
Computer gestiti dei dipendenti. |
Accesso alle applicazioni necessarie. L’amministrazione diretta del server non è disponibile per tutti i dipendenti. |
Responsabile dell’ambiente di lavoro. |
|
Ospiti |
Dispositivi personali dei visitatori e altri accessi per ospiti. |
Accesso a Internet in condizioni approvate, senza accesso alle risorse aziendali. Servizi di infrastruttura necessari da richiedere separatamente. |
Responsabile degli accessi per ospiti. |
|
Voce |
Telefoni e componenti di comunicazione collegati. |
Solo i servizi di telefonia e le dipendenze infrastrutturali necessarie. |
Responsabile della telefonia. |
|
Server e applicazioni |
Servizi applicativi interni, con dati separati quando necessario. |
Solo client concordati e connessioni tra servizi. |
Responsabile dell’applicazione. |
|
Gestione |
Strumenti di amministrazione autorizzati e interfacce di gestione. |
Accesso degli amministratori designati tramite un percorso controllato. |
Responsabile dell’amministrazione. |
|
Apparecchiature con livello di fiducia limitato |
Stampanti, sensori o dispositivi legacy, in base al loro ruolo valutato. |
Le connessioni minime richieste, senza accesso generale ai dati aziendali o alla gestione. |
Responsabile delle apparecchiature interessate. |
|
Servizi pubblici |
Applicazioni accessibili dall’esterno, se incluse nell’ambito. |
Definire un confine separato con le risorse interne. Consentire solo le dipendenze applicative necessarie. |
Responsabile del servizio pubblico. |
Questo è un esempio per la discussione, piuttosto che un progetto obbligatorio per ogni azienda. La telefonia può essere gestita da un fornitore, e potrebbero non esserci server interni. La mappa sarà diversa, ma deve comunque mostrare le dipendenze del cloud e l’accesso alla gestione. Considerare un confine di protezione separato per i backup e i dati importanti, in modo che l’accesso degli utenti ordinari non possa modificare o eliminare i backup.
Verificare come viene fatto rispettare il confine
La separazione fisica utilizza risorse e collegamenti separati. La separazione logica utilizza un’infrastruttura condivisa. Una VLAN definisce un dominio di broadcast separato, mentre un sottorete organizza l’indirizzamento. Un nome VLAN o un intervallo di indirizzi diverso da solo non determina chi può connettersi. Le zone necessitano di regole verificabili sui firewall, router o altri punti di controllo appropriati. Nel cloud, le regole di accesso alla rete e al carico di lavoro possono svolgere questa funzione.
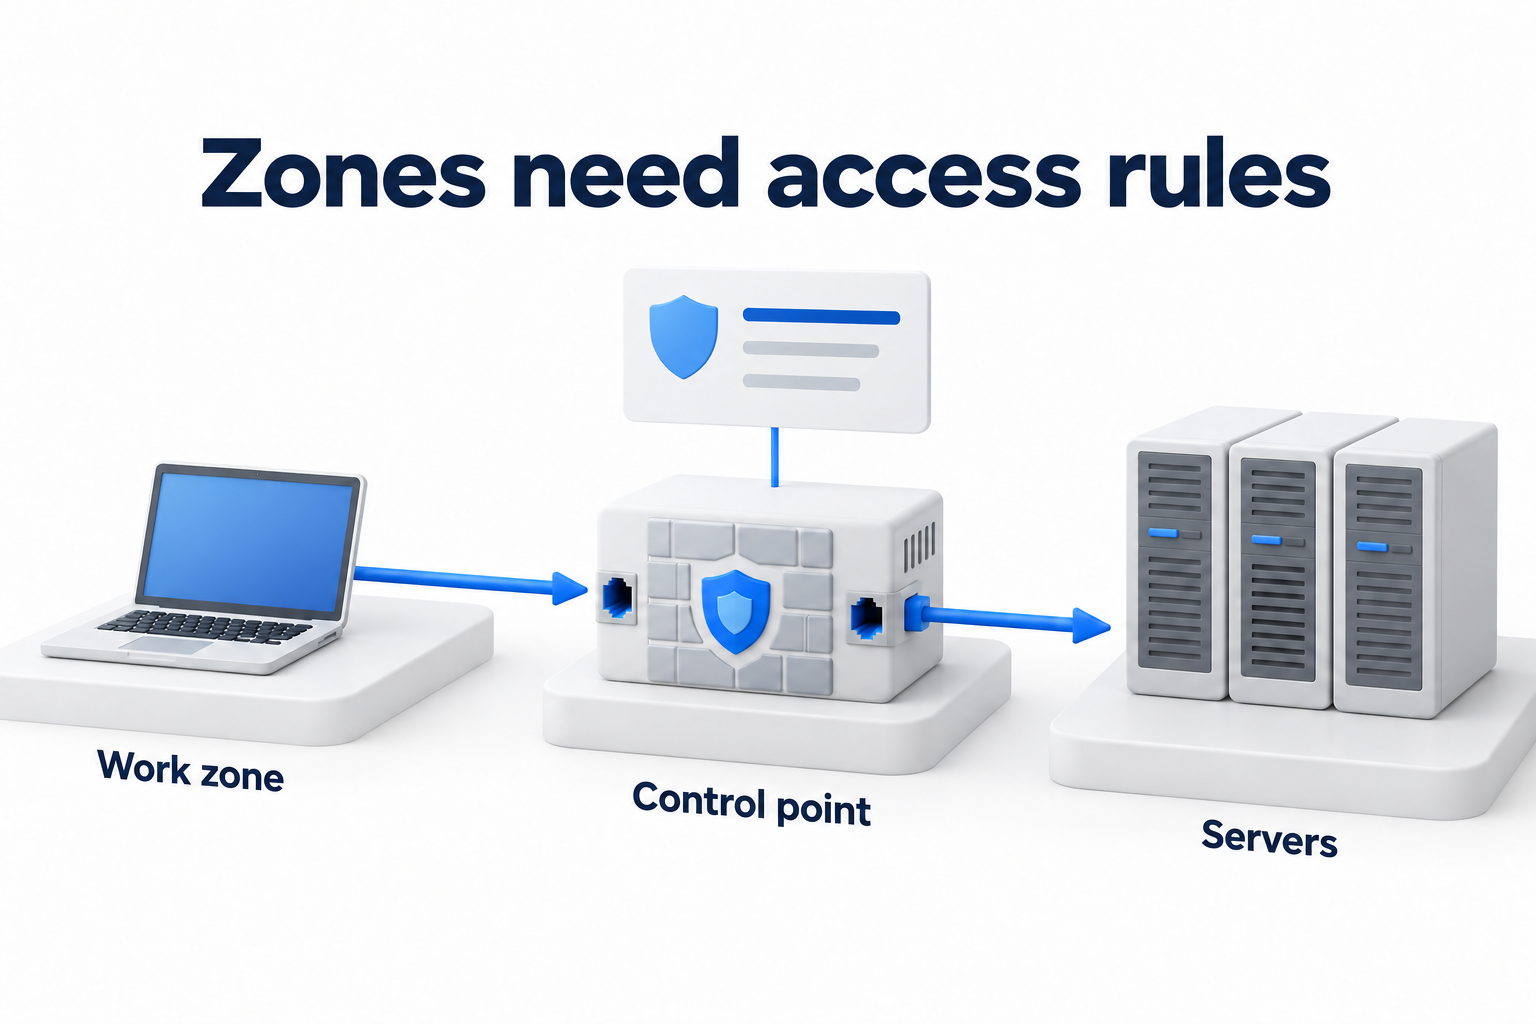
La segmentazione dei singoli carichi di lavoro controlla connessioni più granulari, inclusa la comunicazione all’interno di una zona condivisa. Ciò richiede informazioni accurate sulle dipendenze e la manutenzione delle politiche. L’accesso tramite ZTNA non elimina la necessità di limitare le connessioni locali dopo l’accesso. Scegliere una combinazione di strumenti per l’attività, piuttosto che fare affidamento su una promessa secondo cui un singolo prodotto sostituisce tutti gli altri controlli.
Descrivere i flussi consentiti prima di cambiare le regole
Ogni connessione deve avere una sorgente, una destinazione, un servizio richiesto, una ragione aziendale e un proprietario. L’amministratore specifica i protocolli e gli oggetti tecnici nella configurazione di lavoro. Il proprietario dell’applicazione conferma la necessità. Una regola generale “tutti a tutto” non è giustificata semplicemente perché è stata utilizzata in precedenza. Un collegamento osservato non è sempre necessario. Potrebbe riflettere un’impostazione precedente.
|
Origine |
Destinazione e finalità |
Restrizione |
Responsabile della regola |
Come provare |
|---|---|---|---|---|
|
Zona di lavoro |
Applicazione aziendale per le attività quotidiane. |
Access richiesto solo per le applicazioni, senza connessioni amministrative dirette. |
Responsabile dell’applicazione. |
Il funzionamento dell’attività è attivo. Un tentativo di gestione da parte di un cliente standard viene bloccato. |
|
Zona ospiti |
Accesso a Internet per un visitatore. |
Nessun accesso alle risorse aziendali o alle interfacce di gestione. Servizi di infrastruttura richiesti separatamente. |
Responsabile degli accessi per ospiti. |
Il servizio esterno è accessibile. Le risorse di test interne e la gestione non sono accessibili. |
|
Zona voce |
Servizi di telefonia e dipendenze concordate. |
Percorsi di comunicazione obbligatori senza accesso generale ai server aziendali. |
Responsabile della telefonia. |
Verificare la chiamata e le funzioni richieste. Una connessione non necessaria a una risorsa aziendale viene bloccata. |
|
Zona di gestione |
Interfaccia amministrativa di un sistema specifico. |
Solo strumenti e ruoli assegnati. Registrare autenticazione e operazioni. |
Responsabile dell’amministrazione. |
L’amministratore autorizzato può connettersi. Un utente standard e un percorso non autorizzato vengono bloccati. |
|
Applicazione |
Archiviazione dei dati necessaria all’applicazione. |
Solo le istanze e i servizi necessari, senza accesso generale da ogni server. |
Responsabile dell’applicazione. |
L’operazione sui dati funziona. Un client da una zona non correlata non può connettersi direttamente. |
|
Zone consentite |
Identità, DNS, DHCP, sincronizzazione dell’ora e aggiornamenti. |
Dipendenze specifiche dell’infrastruttura per ogni ruolo, piuttosto che un’unica autorizzazione per tutto il traffico. |
Responsabile del servizio infrastrutturale. |
Testare l’autenticazione, la consegna della configurazione e le richieste necessarie, inclusi gli interventi meno frequenti. |
|
Sistemi assegnati |
Backup e monitoraggio secondo il progetto approvato. |
La direzione dipende dall’architettura. Gli utenti standard non gestiscono lo storage di backup. |
Responsabile del servizio interessato. |
I test di backup e ripristino funzionano, e gli eventi vengono ricevuti. L’accesso non necessario viene bloccato. |
|
Partecipante remoto o collaboratore esterno |
Solo la risorsa necessaria all’attività concordata. |
Permessi limitati, autenticazione controllata e scadenza per l’accesso temporaneo. |
Responsabile del servizio di destinazione. |
L’operazione richiesta è disponibile. Sono bloccati i sistemi vicini e l’accesso amministrativo generale. |
L’obiettivo è consentire le connessioni necessarie e bloccare il resto. Procedere in questa direzione dopo aver verificato le dipendenze e concordato le modifiche. Se è necessario un accesso più ampio temporaneamente, registrare la ragione, il proprietario, le restrizioni, la scadenza e il metodo per ridurlo. Una regola temporanea senza una data di revisione può rapidamente diventare un modo permanente per aggirare i controlli.
Verificare i percorsi che aggirano i controlli
Verificare che il traffico rilevante passi effettivamente attraverso il punto di controllo. Controllare percorsi alternativi, interfacce di rete secondarie, ponti tra reti, accesso remoto e connessioni cloud. Una regola IPv4 non restringe necessariamente il percorso equivalente IPv6. Controllare separatamente l’accesso cablato e wireless, alternando tra i due, e l’isolamento dei client nell’ambiente ospite se il piano lo include.
La segmentazione non sostituisce l’autenticazione dell’utente, le autorizzazioni delle applicazioni o la protezione del dispositivo. Un attaccante con accesso adeguato può utilizzare un flusso di rete consentito. È più accurato descrivere i limiti sui percorsi e l’impatto potenziale piuttosto che garantire che ogni attacco rimanga in una singola zona. La segmentazione non garantisce anche una rete più veloce. Valutare separatamente la larghezza di banda e la qualità della connessione.
Procedere per fasi con condizioni per il ritorno alla configurazione precedente
- Salvare la configurazione, la mappa delle connessioni originale e il metodo di emergenza per la gestione delle apparecchiature.
- Concordare il gruppo di test, la finestra di manutenzione, i responsabili dei test e i segnali che richiedono l’interruzione del lavoro.
- Testare le regole proposte in una modalità di osservazione o ambiente di test disponibile. L’osservazione da sola non blocca il traffico.
- Abilitare le restrizioni per il gruppo concordato, testare le operazioni richieste e bloccate, e indagare su blocchi inattesi.
- Ampliare lo scopo dopo aver verificato il risultato. Se si verifica un errore, ripristinare lo stato approvato, registrare la causa e rivedere la regola prima di riutilizzarla.
Non modificare a distanza la rete di gestione senza un percorso di ripristino separato testato. Concordare in anticipo i test accettabili per apparecchiature e servizi sensibili. Eseguire solo test attivi all’interno dello scopo autorizzato. Questi non devono interrompere i servizi di altre parti o interferire con un incidente in corso.
Verificare autorizzazioni e blocchi con prove reali
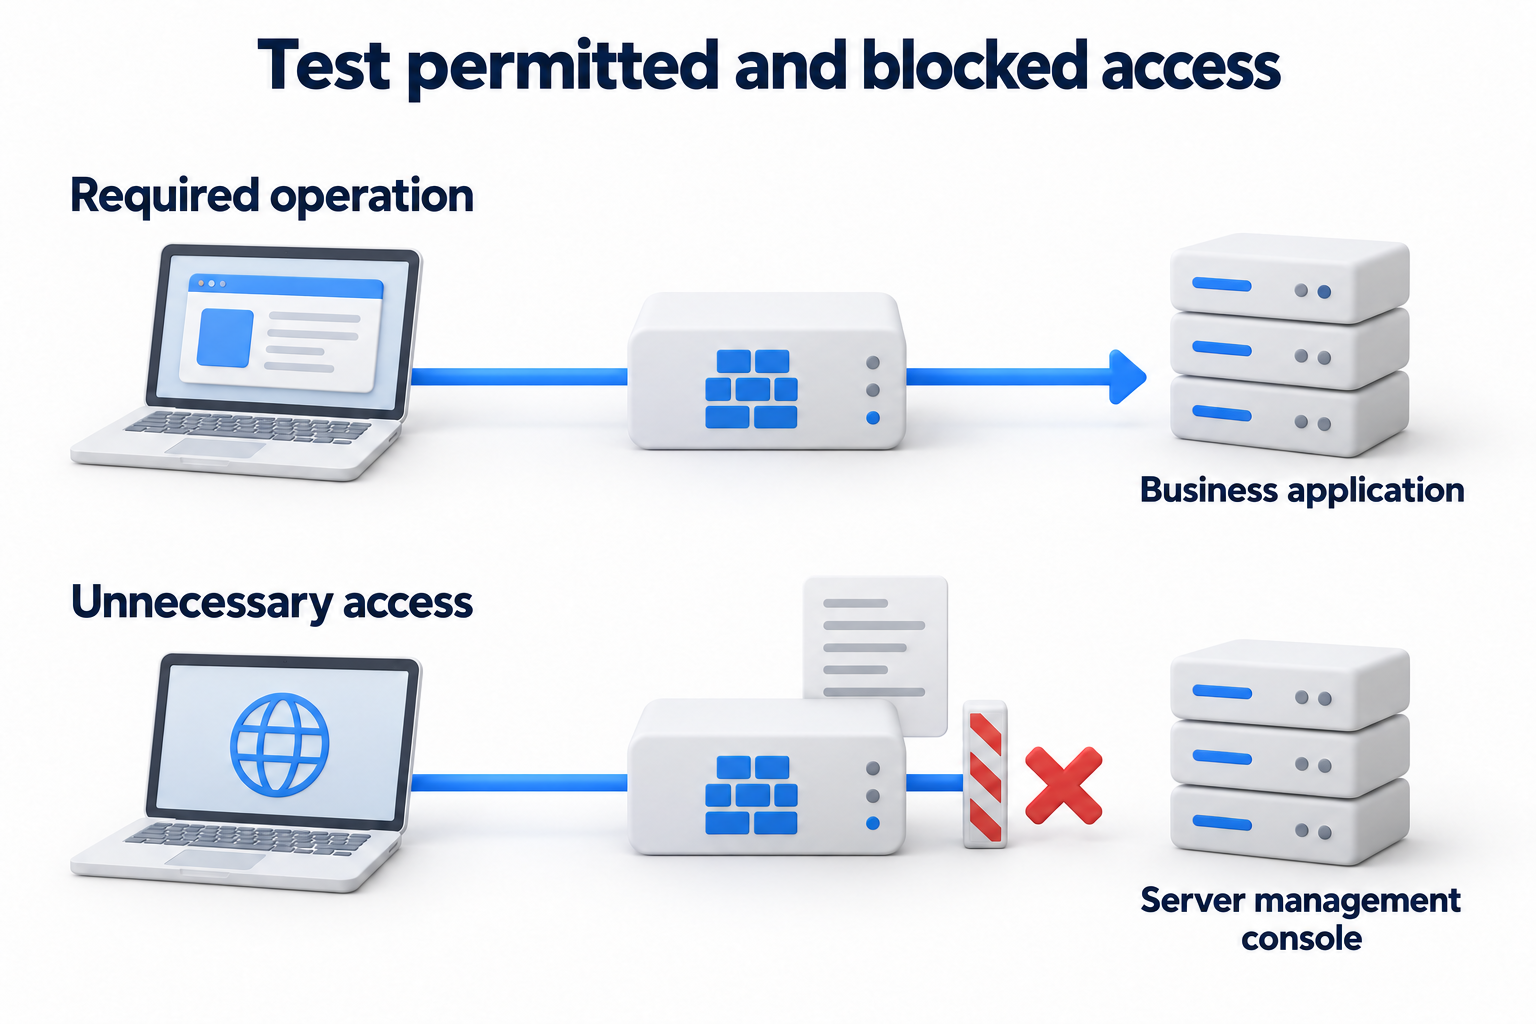
Per ogni regola importante, eseguire due tipi di test: la funzione richiesta funziona correttamente e un tentativo non necessario viene bloccato. Eseguire i test dalla zona di origine utilizzando i ruoli appropriati. Un ping fallito non dimostra che una connessione di applicazione è bloccata. Un servizio che non risponde potrebbe semplicemente essere disattivato. Confrontare il risultato con il log nel punto di controllo appropriato e lo stato della destinazione.
- Eseguire test giornalieri per le operazioni delle applicazioni, l’autenticazione, la stampa e le comunicazioni richieste.
- Eseguire test per gli aggiornamenti, il monitoraggio, i backup e il ripristino in conformità con gli accordi.
- Eseguire test per il blocco dell’accesso degli ospiti alle risorse aziendali, l’accesso standard del cliente alla gestione e connessioni non necessarie tra i server.
- Eseguire test per verificare se le regole persistono dopo un riavvio o un cambiamento di connessione, se lo scenario concordato include questo.
- Registrare la data, la fonte, la destinazione, il risultato previsto e effettivo, il riferimento al log e il proprietario. Non contrassegnare una regola come completata semplicemente perché l’impostazione esiste.
Mantenere mappa e regole dopo l’implementazione
Assegnare un responsabile per la mappa della zona e le revisioni periodiche delle regole in base all’importanza. Rivedere le connessioni dopo aver aggiunto un’applicazione, cambiato fornitore, migrato un servizio, modificato l’accesso remoto o riscontrato un problema. Assegnare nuovi sistemi alle zone e concedere le autorizzazioni necessarie attraverso un processo concordato. Formare i partecipanti su dove segnalare l’accesso bloccato e chi può approvare una modifica.
Raccogliere eventi e monitorare flussi inattesi, modifiche del percorso e ampi permessi. L’automazione può rilevare deviazioni e applicare le politiche approvate. Non dovrebbe automaticamente consentire ogni nuova connessione. Verificare le eccezioni temporanee, le regole inutilizzate e le differenze tra la mappa e la rete operativa. Scegliere ulteriori test tecnici in base al rischio e eseguirli all’interno di un ambito concordato.
Se necessita di un piano tecnico per una zona e di modifiche sicure a una rete esistente, discutere l’argomento con i responsabili nel sito Network & Telecom Services. Preparare l’elenco delle applicazioni, il diagramma corrente e i limiti sulle interruzioni del servizio.