Сегментация сети ограничивает взаимодействие устройств и сервисов. Скомпрометированная рабочая станция не должна автоматически получать доступ к серверам, резервным копиям или управлению оборудованием. Недостаточно нарисовать отдельные зоны: технические средства должны обеспечивать соблюдение границ, а разрешённые соединения — соответствовать рабочим задачам.
Практический результат – карта зон, таблица разрешенных потоков, владельцев правил и результаты тестирования. План должен обеспечивать работу приложений, одновременно блокируя ненужные пути. В этой статье рассматривается такой план для корпоративной сети. Настройте отдельные устройства отдельно после согласования архитектуры.
Определите, что нужно разделить и защитить
Начните с критически важных процессов и ресурсов. Определите, где находится важная информация, кто ее использует и какие изменения в конфигурации разрешены. Проверьте реестр активов и схемы подключения. Включите проводные соединения, беспроводные сети, удаленных сотрудников, подрядчиков, телефонию, облачные ресурсы и сложное в обновлении оборудование. Владельцы этих систем должны понимать объем проекта.
Для каждого устройства или группы запишите ее назначение, владельца, способ подключения и необходимые зависимости. Изучите роль неизвестного устройства и договоритесь о безопасной временной конфигурации. Не размещайте его автоматически в доверенной рабочей зоне. Собирайте информацию из настроек, наблюдений за потоками и обсуждений с владельцами приложений. Краткий период наблюдения без подключения не доказывает, что оно никогда не потребуется. Важны также редкие операции, обновления и восстановление.
Обзор сетевой и телекоммуникационной инфраструктуры объясняет ее роль в бизнес-операциях. Проект сегментации требует более подробной информации: конкретные зоны, разрешенные соединения и тестирование ограничений.
Определите зоны по назначению и уровню риска
Вам не обязательно создавать отдельную зону для каждого отдела или устройства. Группируйте системы по функциональности, чувствительности данных, привилегиям и требуемой защите. Начните с небольшого количества границ, которые команда сможет поддерживать. Если группе требуется более строгий контроль, рассмотрите возможность разделения отдельных задач. Более подробная информация полезна, когда она имеет четкую цель и команда может проверить правила.
|
Зона |
Что она содержит |
Граница доступа |
Владелец зоны |
|---|---|---|---|
|
Рабочие устройства |
Управляемые компьютеры сотрудников. |
Доступ к необходимым приложениям. Прямое администрирование серверов недоступно для всех сотрудников. |
Владелец рабочей среды. |
|
Гости |
Личные устройства посетителей и другие возможности доступа для гостей. |
Доступ в Интернет в соответствии с установленными правилами, без доступа к корпоративным ресурсам. Необходимые инфраструктурные услуги предоставляются отдельно. |
Владелец доступа для гостей. |
|
Голосовая связь |
Телефоны и связанные с ними компоненты связи. |
Только необходимые услуги телефонной связи и связанные с ними инфраструктурные зависимости. |
Владелец телефонной связи. |
|
Серверы и приложения |
Внутренние сервисы приложений, с разделением данных при необходимости. |
Только авторизованные клиенты и связь между сервисами. |
Владелец приложения. |
|
Руководство |
Авторизованные инструменты администрирования и интерфейсы управления. |
Доступ для назначенных администраторов по контролируемому пути. |
Владелец системы. |
|
Оборудование с ограниченными правами доступа. |
Принтеры, датчики или устаревшее оборудование, в зависимости от их определенной роли. |
Минимальное необходимое количество соединений, без общего доступа к бизнес-данным или управлению. |
Владелец соответствующего оборудования. |
|
Общественные сервисы |
Приложения, доступные извне, если они включены в область применения. |
Отдельное ограничение с внутренними ресурсами. Разрешить только необходимые зависимости приложений. |
Владелец общественного сервиса. |
Это пример для обсуждения, а не обязательный дизайн для каждой компании. Телефонная связь может быть предоставлена провайдером, и может не быть внутренних серверов. Схема будет отличаться, но она все равно должна показывать зависимости от облачных сервисов и доступ к управлению. Рассмотрите отдельную границу защиты для резервных копий и важных данных, чтобы обычный пользователь не мог изменять или удалять резервные копии.
Проверьте, как обеспечивается соблюдение этой границы.
Физическое разделение использует отдельные ресурсы и ссылки. Логическое разделение использует общую инфраструктуру. VLAN определяет отдельную область широковещания, а подсеть организует адресацию. Имя VLAN или различные диапазоны адресов сами по себе не определяют, кто может подключиться. Для зон требуются проверяемые правила для межсетевых экранов, маршрутизаторов или других подходящих точек управления. В облаке правила доступа к сети и рабочим нагрузкам могут выполнять эту функцию.
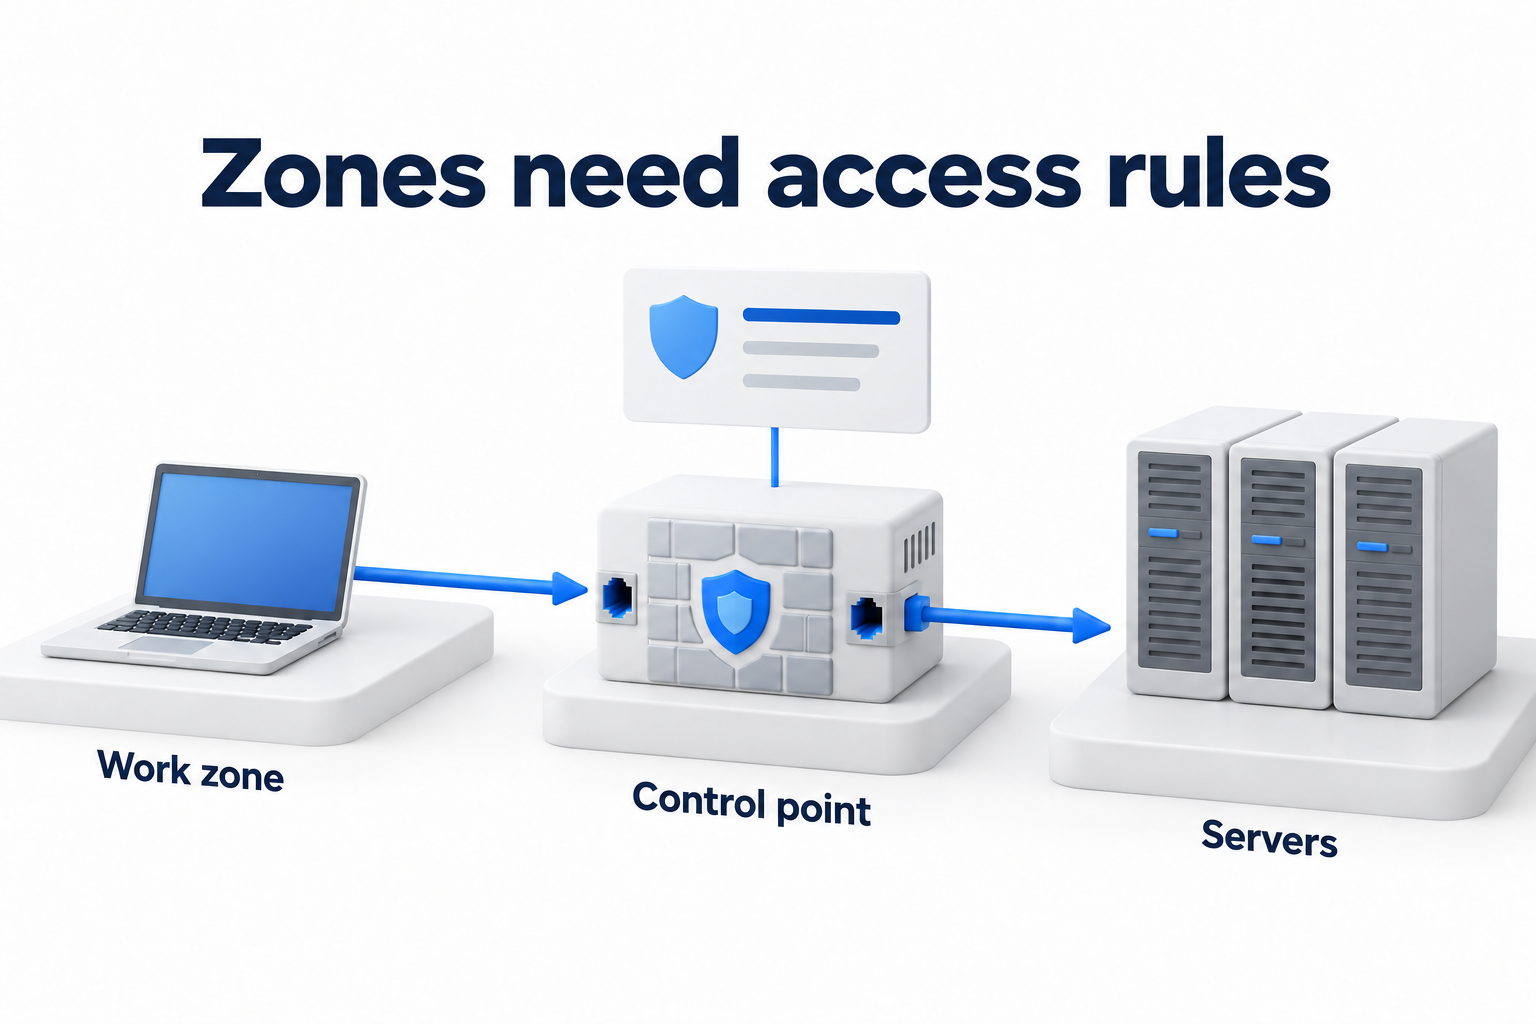
Разделение отдельных рабочих нагрузок обеспечивает более детальное управление соединениями, включая связь внутри общей зоны. Это требует точной информации о зависимостях и поддержания политики. Доступ через ZTNA не отменяет необходимость в ограничении локальных соединений после подключения. Выбирайте комбинацию инструментов для решения задачи, а не полагайтесь на обещание, что один продукт заменяет все остальные средства контроля.
Опишите разрешенные потоки перед изменением правил
Каждое соединение должно иметь источник, назначение, требуемый сервис, деловую причину и владельца. Администратор определяет протоколы и технические объекты в рабочей конфигурации. Владелец приложения подтверждает необходимость. Общее правило «все к чему угодно» не оправдано просто потому, что оно использовалось ранее. Также не всегда необходимо наблюдение за соединением. Оно может отражать устаревшую настройку.
|
Источник |
Назначение и цель |
Ограничение |
Владелец правила |
Как протестировать |
|---|---|---|---|---|
|
Рабочая зона |
Приложение для бизнес-операций в повседневной деятельности. |
Необходимый доступ к приложению, без прямого подключения к административным системам. |
Владелец приложения. |
Бизнес-операции функционируют. Попытка управления со стороны обычного пользователя заблокирована. |
|
Гостевая зона |
Доступ в Интернет для посетителя. |
Отсутствует доступ к бизнес-ресурсам или интерфейсам управления. Необходимые инфраструктурные услуги предоставляются отдельно. |
Владелец доступа для гостей. |
Внешний сервис доступен. Внутренний тестовый ресурс и управление недоступны. |
|
Зона голосовой связи |
Услуги телефонии и согласованные зависимости. |
Необходимые каналы связи без общего доступа к бизнес-серверам. |
Владелец телефонной связи. |
Проверка звонка и необходимых функций. Нежелательное подключение к бизнес-ресурсу заблокировано. |
|
Зона управления |
Административный интерфейс конкретной системы. |
Только назначенные инструменты и роли. Аутентификация и действия пользователя. |
Владелец системы. |
Авторизованный администратор может подключиться. Стандартный пользователь и неавторизованный доступ заблокированы. |
|
Приложение |
Данные, необходимые для работы приложения. |
Только необходимые экземпляры и сервисы, без общего доступа со всех серверов. |
Владелец приложения. |
Функция работы с данными работает. Клиент из несвязанной зоны не может подключиться напрямую. |
|
Разрешенные зоны |
Идентификация, DNS, DHCP, синхронизация времени и обновления. |
Конкретные зависимости инфраструктуры для каждой роли, а не единые разрешения для всего трафика. |
Владелец инфраструктурного сервиса. |
Тестирование аутентификации, настройка, а также необходимые запросы, включая редкие операции. |
|
Системы, на которые распространяются правила. |
Резервное копирование и мониторинг в соответствии с утвержденной схемой. |
Направление зависит от архитектуры. Стандартные пользователи не управляют хранилищем резервных копий. |
Владелец соответствующего сервиса. |
Проводится тестирование резервного копирования и восстановления, а также фиксируются события. Необходимый доступ для управления блокируется. |
|
Удаленный участник или подрядчик |
Только необходимые ресурсы для выполнения согласованной задачи. |
Ограниченные права доступа, контролируемая аутентификация и срок действия для временного доступа. |
Владелец принимающего сервиса. |
Необходимая операция доступна. Доступ к соседним системам и общим административным ресурсам блокируется. |
Цель – разрешить необходимые соединения и заблокировать все остальное. После проверки зависимостей и согласования изменений, двигайтесь в этом направлении. Если временный доступ необходим, укажите причину, владельца, ограничения, срок действия и способ его уменьшения. Временное правило без даты проверки может быстро стать постоянным способом обхода ограничений.
Проверьте пути обхода
Подтвердите, что соответствующий трафик действительно проходит через контрольную точку. Проверьте альтернативные маршруты, вторичные сетевые интерфейсы, мосты между сетями, удаленный доступ и подключения к облачным сервисам. Правило IPv4 не обязательно ограничивает соответствующий путь IPv6. Проверьте проводной и беспроводной доступ отдельно, переключаясь между ними, и изоляцию клиентов в гостевой среде, если это предусмотрено планом.
Сегментация не заменяет аутентификацию пользователей, разрешения приложений или защиту конечных устройств. Нападающий с соответствующим доступом может использовать разрешенный сетевой поток. Гораздо точнее говорить о ограничениях на пути и потенциальном влиянии, чем гарантировать, что каждый атаку будет оставаться в одной зоне. Сегментация также не гарантирует более быструю работу сети. Оцените пропускную способность и качество соединения отдельно.
Развертывание поэтапно с условиями отката
- Сохраните конфигурацию, исходную карту подключения и способ управления оборудованием в случае необходимости.
- Согласуйте группу для пилотного проекта, временные интервалы обслуживания, ответственных за тестирование и признаки, при которых необходимо остановить работу.
- Протестируйте предложенные правила в доступном режиме наблюдения или тестовой среде. Наблюдение само по себе не блокирует трафик.
- Включите ограничения для согласованной группы, проверьте необходимые и заблокированные операции и расследуйте неожиданные блокировки.
- Расширьте область применения после проверки результата. Если произошла ошибка, восстановите утвержденное состояние, запишите причину и пересмотрите правило перед повторным развертыванием.
Не изменяйте управление сетью удаленно без предварительно протестированного отдельного пути восстановления. Заранее согласуйте допустимые тесты для чувствительного оборудования и услуг провайдера. Проводите активные тесты только в пределах утвержденной области. Они не должны нарушать работу других сторон или мешать текущему инциденту.
Проверьте разрешения и блоки с помощью реальных тестов
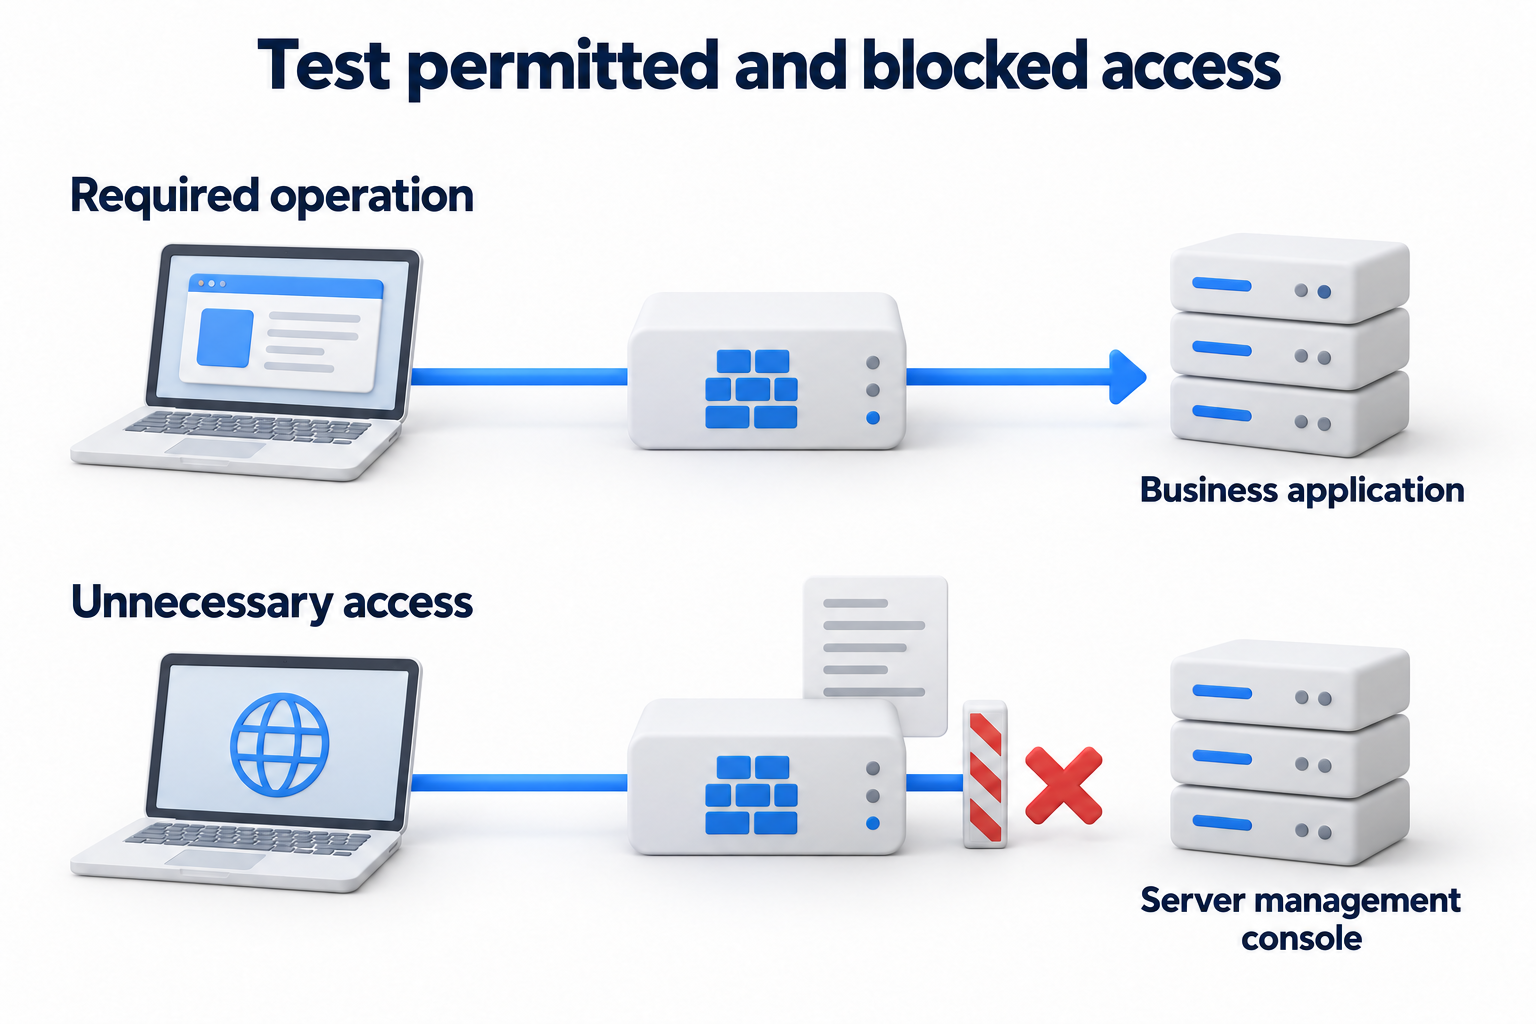
Для каждой важной правила проводите два вида тестов: проверяется ли необходимая операция, и не допускается ли ненужная попытка. Тестируйте с фактических исходных зон, используя соответствующие роли. Неудачный ping не доказывает, что соединение с приложением заблокировано. Сервис, который не отвечает, может просто быть отключен. Сравните результат с логом на соответствующей контрольной точке и состоянием получателя.
- Ежедневно проверяйте работу приложений, аутентификацию, печать и необходимые коммуникации.
- Проверьте обновления, мониторинг, резервное копирование и восстановление в соответствии с согласованными условиями.
- Проверьте блокировку доступа гостей к корпоративным ресурсам, стандартный доступ клиентов к управлению и ненужные соединения между серверами.
- Проверьте, сохраняются ли правила после перезагрузки или изменения соединения, если это предусмотрено согласованным сценарием.
- Записывайте дату, источник, пункт назначения, ожидаемый и фактический результат, ссылку на журнал и ответственного. Не отмечайте правило как выполненное только потому, что настройка существует.
Поддерживайте карту и правила после развертывания.
Назначьте ответственного за карту зоны и регулярный пересмотр правил на основе критичности. Переоценивайте соединения после добавления приложения, изменения поставщика, миграции сервиса, изменения удаленного доступа или возникновения инцидента. Назначайте новые системы в зоны и предоставляйте необходимые разрешения в соответствии с согласованным процессом. Обучите участников, где сообщать о заблокированном доступе и кто может утвердить изменения.
Собирайте события и отслеживайте неожиданные потоки, изменения маршрутов и широкие разрешения. Автоматизация может обнаруживать отклонения и применять утвержденные политики. Она не должна автоматически разрешать каждое новое соединение. Проверяйте временные исключения, неиспользуемые правила и различия между картой и операционной сетью. Выбирайте дополнительные технические тесты на основе риска и проводите их в соответствии с согласованным объемом.
Если вам нужен технический план зоны и безопасные изменения существующей сети, обсудите задачу с специалистами DK на странице Network & Telecom Services. Подготовьте список приложений, текущую схему и ограничения на прерывания сервисов.