Un servidor solo necesita los servicios, permisos y conexiones que soporten su función. La «seguridad reforzada» elimina las capacidades innecesarias y establece una configuración segura. El objetivo es reducir la superficie de ataque, manteniendo las aplicaciones, las copias de seguridad y la administración en funcionamiento.
El resultado debe ser una línea base aprobada para el rol específico del servidor y un registro de las comprobaciones realizadas. Cada desviación debe tener una razón, un responsable, un control limitante y una fecha de revisión. Las secciones a continuación cubren la preparación y las principales áreas a comprobar. Elija la configuración específica para la plataforma, su versión, la aplicación y las condiciones de funcionamiento.
Defina el rol y las responsabilidades del servidor
Registre el propósito del servidor, el propietario de la aplicación, el sistema operativo, la versión, el software instalado y el modelo de alojamiento. Compare el registro con el registro de activos. Identifique los datos que procesa, quién se conecta y qué servicios dependen de él. Un servidor de base de datos, un controlador de dominio y una aplicación pública no deben recibir las mismas modificaciones simplemente porque utilizan el mismo sistema operativo.
Para un servidor físico, asigne la responsabilidad de la sala, los medios y la configuración de arranque. Para una máquina virtual, también considere el hipervisor y la consola de administración. En la nube, verifique la división de responsabilidades. El proveedor puede gestionar el hardware, mientras que su equipo sigue siendo responsable del sistema operativo, la aplicación y el acceso del invitado. Para un servicio gestionado, revise el contrato. La palabra «gestionado» no confirma que se hayan completado todas las comprobaciones.
Comience con las directrices actuales del proveedor o un estándar CIS para la versión y el rol relevantes. Registre el nombre, la edición y el perfil seleccionado. Un perfil más estricto puede afectar la compatibilidad, por lo que no se debe aplicar automáticamente a todos los sistemas. Primero, compare las recomendaciones con los requisitos de la aplicación y pruebe los cambios en un entorno adecuado.

Prepare un cambio de configuración seguro
Guarde la configuración actual y la lista de políticas activas. Identifique quién las gestiona: la política de dominio, la gestión de la configuración, una imagen o un servicio en la nube. De lo contrario, la próxima actualización podría sobrescribir una solución manual. Establezca el estado inicial de la aplicación y los indicadores que revelarán una interrupción.
- Acuerde los cambios con el propietario de la aplicación. Asigne al responsable de la implementación, la ventana de mantenimiento y las condiciones para detenerla.
- Prepare copias de seguridad y un método probado para restaurar los datos y la configuración necesarios. No trate automáticamente una instantánea de una máquina virtual como una copia de seguridad completa e independiente de la aplicación.
- Pruebe el acceso de emergencia a través de una ruta separada acordada. Proteja esa ruta y registre su uso.
- Pruebe la configuración en un entorno de prueba o en un grupo limitado acordado. Si no está disponible una copia completa del entorno, evalúe las limitaciones de la prueba y acuerde un paso más pequeño.
- Decida quién restaurará el estado anterior y cómo, si el acceso a la aplicación, una integración o las copias de seguridad dejan de funcionar. No inicie un cambio de acceso remoto sin una ruta de recuperación probada.
Verifique las áreas de configuración principales
Cuentas y acceso administrativo
Revise las cuentas locales y centralizadas, los grupos de administradores, las cuentas de servicio y los permisos de las aplicaciones. Elimine los privilegios y el acceso innecesarios para los participantes anteriores después de confirmar las dependencias. Utilice asignaciones de acceso separadas para el trabajo diario y la administración. Una cuenta de servicio necesita una función específica, un propietario y secretos gestionados, en lugar de privilegios de administrador sin restricciones y sin fecha de caducidad.
Configure una autenticación fuerte y protección multifactor para el acceso administrativo, siempre que sea posible. Alinee las reglas de contraseñas, bloqueo y almacenamiento de secretos con el sistema de identidad. Un bloqueo excesivo puede detener un servicio, y eliminar una cuenta incorporada sin verificar puede interrumpir el soporte. Pruebe el nuevo método de inicio de sesión antes de desactivar el antiguo. Almacene claves, tokens y credenciales de emergencia en un almacén seguro gestionado.
Restrinja las conexiones administrativas a usuarios y rutas autorizadas a través de un gateway gestionado o un entorno de administración separado. Verifique RDP, SSH, paneles de alojamiento, la consola de virtualización y la consola en la nube. Cambiar un número de puerto por sí solo no es una protección suficiente. Confirme que las restricciones se aplican a todas las interfaces y no pueden ser eludidas a través de otra conexión.
Servicios, aplicaciones y conexiones permitidas
Compare los roles instalados, los servicios en ejecución, los puertos abiertos y los programas con el propósito del servidor. Elimine las aplicaciones de demostración, las herramientas de desarrollo y los componentes antiguos innecesarios solo después de verificar quién las utiliza. Mantenga una dependencia requerida con una razón documentada y acceso restringido. No desactive un protocolo de archivos, un servicio de identidad o un agente de copia de seguridad de una lista de verificación genérica si las operaciones dependen de ello.
Permita los flujos requeridos en el firewall del servidor con fuentes y destinos claros. Verifique las conexiones entrantes y necesarias para las actualizaciones, la resolución de nombres, la sincronización del tiempo, la identidad, la supervisión y las copias de seguridad. Verifique las dependencias antes de bloquear el tráfico. Un proyecto de segmentación separado define los límites de la zona. Esta lista de verificación cubre la protección del host individual y sus conexiones permitidas.
Revisar la configuración de la aplicación: permisos para datos y directorios, cuentas de servicio, almacenamiento seguro, extensiones innecesarias, depuración y funciones de demostración. Asignar permisos de lectura y ejecución por rol, en lugar de a cada usuario individual. Seguir las directrices del proveedor para el servidor de base de datos y de la aplicación. Reforzar el sistema operativo por sí solo no resuelve los problemas de la aplicación.
Soporte, actualizaciones y herramientas de seguridad
Verificar el soporte para el sistema operativo y los componentes, las actualizaciones necesarias y la compatibilidad de la aplicación. Un sistema sin soporte necesita un plan de reemplazo acordado o una excepción temporal limitada. Las actualizaciones y una base segura complementan mutuamente. Un servidor actualizado aún puede tener permisos peligrosos o un servicio innecesario. Mantener una lista separada de vulnerabilidades descubiertas y vincular cada tarea al activo correspondiente.
Verificar el estado de las herramientas de seguridad incluidas en la arquitectura: la política aplicada, el estado de las actualizaciones, la conexión de administración y la entrega de eventos. Mantener las excepciones de la aplicación mínimas y validarlas mediante pruebas. Un conflicto de aplicaciones no debe provocar el cierre permanente e indocumentado de todas las protecciones. Permitir el despliegue automatizado solo para la configuración probada dentro de un alcance acordado.
Datos, certificados y protección física
Verificar la encriptación para las conexiones y los datos almacenados, la validez del certificado, el acceso a la clave y los procedimientos de recuperación de la clave. Un certificado debe coincidir con el propósito del servicio, y el cliente debe validar sus fechas y cadena de confianza. La protección del disco no reemplaza los permisos dentro de un sistema en funcionamiento. Las copias de seguridad y las claves necesitan sus propias restricciones de acceso, o pueden proporcionar una forma de evitar la protección de los datos primarios.
Para el equipo que gestiona, verificar el acceso a la sala, el uso de medios externos y la configuración de arranque seguro, según corresponda. Evaluar la compatibilidad y la recuperación antes de cambiar la configuración de arranque o de encriptación. Para un centro de datos de terceros, documentar las responsabilidades en lugar de intentar aplicar configuraciones que no controla su equipo.
Registros y deriva de la configuración
Habilitar los eventos necesarios para el inicio de sesión, los cambios de permisos, los servicios, las políticas y los errores de la aplicación. Verificar la sincronización del tiempo y la entrega al sistema de recopilación asignado. Restringir el acceso a los registros, acordar la retención y asignar la responsabilidad de revisar las alertas. La verificación debe confirmar que un evento de prueba llega al sistema receptor, en lugar de simplemente mostrar una casilla de verificación habilitada en el servidor.
Comparar la configuración real con la línea base aprobada. Distinguir una excepción acordada de un cambio accidental. Registrar la fuente de la desviación y la acción requerida, y luego verificar el resultado. Las herramientas de Microsoft pueden analizar y comparar las políticas de la línea base. Ejecutar una herramienta por sí sola no prueba que todas las configuraciones se hayan aplicado o que sean compatibles con el rol del host.
Mantener una tabla de comprobaciones y excepciones
El siguiente modelo cubre un solo servidor. Incluir su ID y rol en el encabezado del documento de trabajo. En cada fila, reemplazar el rol del propietario con una persona nombrada y registrar el resultado y la fecha reales. La tabla describe los criterios de verificación, no el trabajo completado.
|
Área |
Responsable |
Cómo verificar |
Excepción |
Revertir después del fallo |
Verificar de nuevo |
|---|---|---|---|---|---|
|
Cuentas y permisos |
Propietario del acceso al sistema |
Comparar los permisos con los roles acordados. Probar el inicio de sesión estándar y administrativo. |
Acceso al servicio: motivo, restricción y persona responsable. |
Restaurar las asignaciones guardadas a través de una ruta de acceso de emergencia probada. |
Fecha y disparador: un cambio en el rol o en los participantes. |
|
Conexiones de gestión |
Administrador de servidores |
Acceso autorizado: solo usuarios autorizados pueden conectarse, y el evento se registra. |
Ruta adicional: propósito, propietario y fecha de caducidad. |
Restaurar la configuración de acceso aprobada. |
Fecha y modificación de las interfaces o métodos de conexión. |
|
Servicios y programas |
Propietario de la aplicación |
Los componentes necesarios permanecen, y las pruebas de aplicación e integración pasan. |
Dependencia de un componente antiguo con un plan de remediación. |
Restaurar el servicio o paquete requerido según el plan. |
Fecha y modificación del rol de la aplicación. |
|
Cortafuegos |
Propietario de la regla de host |
Verificar las conexiones entrantes y salientes necesarias, así como el bloqueo de conexiones innecesarias. |
Permiso con una justificación empresarial y fecha de revisión. |
Restaurar el conjunto de reglas guardado. |
Fecha y modificación de las dependencias. |
|
Actualizaciones y seguridad |
Propietario del mantenimiento |
Confirmar las versiones, la protección activa y la salud de la aplicación. |
Modificación diferida con un control temporal y fecha límite. |
Método acordado para restaurar el sistema o componente. |
Fecha y lanzamiento de una actualización importante. |
|
Datos y certificados |
Responsable del servicio |
Verifique la conexión, los permisos, el certificado y la disponibilidad de las claves de recuperación necesarias. |
Limitación de la plataforma con un control alternativo. |
Restaurar la configuración validada, conservando las claves protegidas. |
Renovación o cambio de fecha y certificado. |
|
Registros y configuración de referencia |
Propietario del monitoreo |
Recibir un evento de prueba y revisar las desviaciones de la configuración aprobada. |
Evento o configuración no disponible con un propietario y control compensatorio. |
Restaurar la política o configuración anterior de recolección. |
Fecha y cambio en la política o herramienta de gestión. |
Aplicar los cambios y verificar el resultado
Aplicar los cambios en pequeños grupos acordados. Después de cada grupo, verifique el acceso del administrador, las operaciones de la aplicación principal, las integraciones, las copias de seguridad y el monitoreo. Registre la configuración real y los resultados de las pruebas. Si no se cumple un criterio, detenga la expansión del despliegue y utilice el procedimiento de reversión acordado. Después de la recuperación, aborde la causa y revise la decisión en lugar de dejar la modificación fallida desactivada silenciosamente.
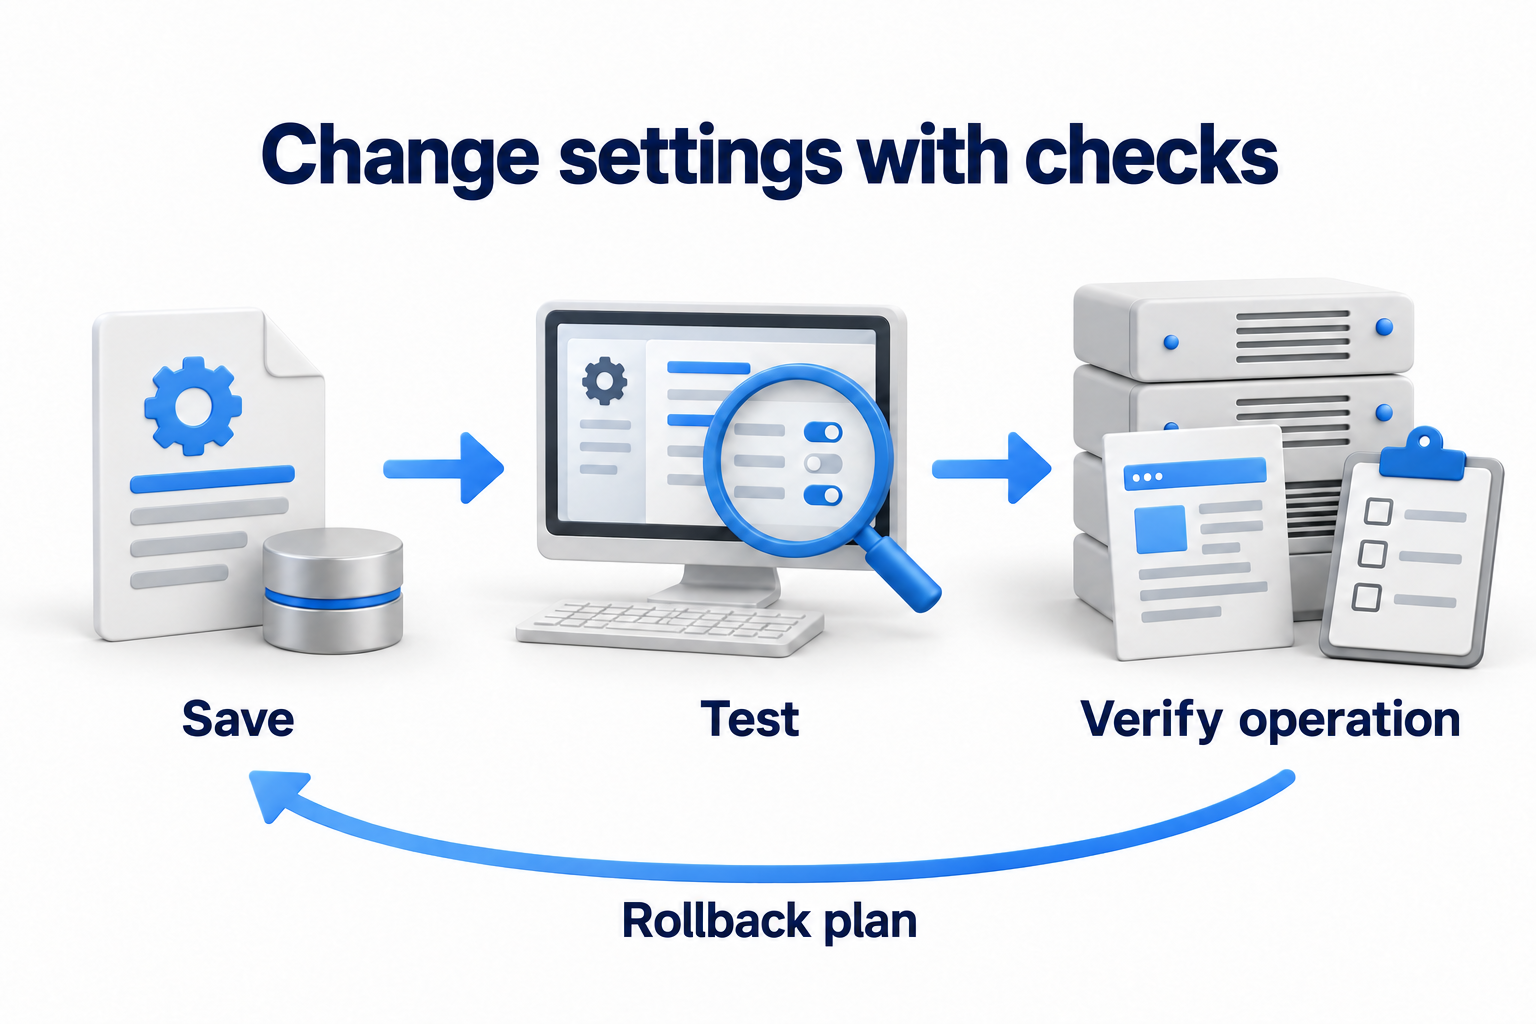
Almacene la configuración aprobada, la evidencia y las excepciones, de modo que las personas responsables puedan acceder a ellas. Establezca comprobaciones periódicas basadas en la criticidad y repita las comprobaciones después de un cambio de rol, una actualización de la aplicación, un cambio de acceso o una migración del servidor. Ningún programa de comprobación es adecuado para todos los servidores. Cada excepción requiere una fecha de caducidad y un propietario autorizado para decidir. Una desviación vencida requiere una revisión.
Si necesita ayuda técnica para evaluar e implementar una configuración base, consulte con los expertos de DK en la página Seguridad y endurecimiento. Proporcione los roles del servidor, las restricciones de la aplicación y la ventana de mantenimiento disponible.