Ваша электронная почта находится в Microsoft 365. Ваши файлы находятся в OneDrive. Почему же Microsoft говорит, что ответственность за ваши данные лежит на вас?
Если вы ведете свой бизнес на Microsoft 365 — электронная почта в Exchange Online, документы в SharePoint и OneDrive, чаты в Teams — то, вероятно, вы чувствуете себя достаточно уверенно в безопасности своих данных. Это Microsoft. У них есть центры обработки данных по всему миру. У них есть гарантии резервного копирования и бесперебойной работы. Конечно, если что-то пойдет не так, у них наверняка будет резервная копия.
Они будут. Просто не обязательно, что они предоставят вам эту копию.
Это одна из самых распространенных и важных неверных представлений о облачных сервисах — и Microsoft не единственная, кто так думает. Это то, как работают все крупные облачные платформы, включая Google Workspace и Salesforce. Понимание этого требует всего около пяти минут. Непонимание этого стоило некоторым компаниям все.
Что на самом деле обещает Microsoft
Обязательства Microsoft в отношении вас как клиента Microsoft 365 связаны с доступностью, а не с резервным копированием. Они обещают, что сервис будет работать. Они обеспечивают инфраструктуру, сеть, физические центры обработки данных, операционные системы, которые работают с Exchange и SharePoint. Они несут ответственность за платформу.
Ваши данные — это другое. В своем соглашении об услугах Microsoft это четко указано: «Мы рекомендуем регулярно создавать резервные копии своего контента и данных, которые вы храните в сервисах или используете с помощью сторонних приложений и сервисов.»
Прочитайте это еще раз. Microsoft рекомендует вам создавать резервные копии своих данных, хранящихся в Microsoft 365 — используя что-то, отличное от Microsoft 365.
Это не лазейка или нечто, скрытое в мелком шрифте. Это документированная модель, называемая «Модель разделенной ответственности», и это основополагающая структура работы всех крупных облачных сервисов. Microsoft несет ответственность за поддержание работы сервиса. Вы несете ответственность за свои данные. Модель четко разделяет обязанности по безопасности и защите между поставщиком и клиентом — и защита данных находится на стороне клиента.
Но что насчет корзины и истории версий?
Вот где возникает путаница, потому что Microsoft 365 действительно имеет некоторые встроенные функции восстановления. Но это не резервное копирование.
Когда вы удаляете файл в OneDrive, он попадает в корзину и остается там в течение 93 дней, прежде чем будет удален навсегда. Если кто-то случайно удалит папку, вы сможете восстановить ее в течение этого периода. Это действительно полезно — для случайного удаления, в течение этого периода, файлов, которые изначально находились в OneDrive.
История версий позволяет вернуться к документу к более раннему сохраненному состоянию. Снова, полезно. Но история версий имеет ограниченный период, зависящий от вашей лицензии, и требует, чтобы документ все еще существовал — если файл будет удален, история версий также будет удалена.
Юридические ограничения обеспечивают сохранение конкретного содержимого электронной почты в целях, связанных с юридическими разбирательствами. Они явно не являются инструментом восстановления. Согласно анализу, проведенному поставщиками резервного копирования, восстановление одной электронной почты с использованием юридического ограничения требует от 8 до 10 административных шагов и предназначено для обеспечения соответствия требованиям, а не для повседневного восстановления данных.
Ни одна из этих функций не защищает вас от сценариев, когда происходит реальная потеря данных.
Как компании фактически теряют данные в Microsoft 365
Сценарии, приводящие к реальной и необратимой потере данных в средах Microsoft 365, не являются необычными. Они обычные.
Рansomware, синхронизирующийся с облаком. Это наиболее распространенный сценарий. Современный ransomware не просто шифрует файлы на вашем локальном компьютере — он шифрует их во время активной синхронизации с OneDrive. Зашифрованные версии синхронизируются, перезаписывая чистые версии. Если окно истории версий закрыто или его длина меньше, чем терпение злоумышленника, у вас может не быть чистой версии для восстановления. Анализ 2025 года показал, что атаки с использованием ransomware выросли на 126% в первом квартале 2025 года по сравнению с тем же периодом 2024 года, причем автоматическая синхронизация, приводящая к перезаписи облачных резервных копий, стала стандартным шаблоном атаки.
Непреднамеренное массовое удаление. Кто-то с правами администратора запускает скрипт очистки, неправильно настраивает политику хранения или удаляет общую электронную почту, считая ее неактивной. К тому времени, когда ошибка обнаружена, окно переработки (93 дня) может уже закрыться — или данные могут быть навсегда удалены на основе настроек хранения. В одном из задокументированных случаев компания случайно удалила месяцы истории чатов в Teams для сотен тысяч сотрудников из-за неправильно настроенной политики хранения. Microsoft не смогла это восстановить, поскольку в рамках модели совместной ответственности управление политикой хранения было ответственностью клиента.
Бывший сотрудник удаляет свои данные перед увольнением. Увольняющийся сотрудник с доступом к общим папкам, каналам команды или файлам проектов намеренно очищает «свои» рабочие материалы перед последним днем. В зависимости от того, к чему он имел доступ и какие разрешения были установлены, удаление может быть обнаружено только после закрытия окна переработки.
Компрометированный аккаунт приводит к удалению или повреждению данных. Если злоумышленник получает доступ к учетной записи — через фишинговое письмо, перебор паролей или уязвимость в многофакторной аутентификации — он действует от имени этого пользователя. Правила и политики аудита предотвращения потери данных разработаны для выявления необычного внешнего поведения, но злоумышленники, действующие с использованием действительных учетных данных, могут перемещать, удалять или повреждать данные таким образом, что будет выглядеть как нормальная активность пользователя. Встроенные инструменты часто не могут отличить между этими двумя сценариями.
В 2025 году 30,2% организаций сообщили о потере данных в Microsoft 365 — почти вдвое выше, чем в предыдущем году, согласно данным исследований отрасли, отслеживающих инциденты потери данных в SaaS. Отдельно, 87% IT-специалистов, опрошенных в глобальном исследовании 2025 года, сообщили о случаях потери данных в SaaS в 2024 году.
Одна проверка, которую можно выполнить за десять минут
Если вы администратор Microsoft 365 или имеете доступ к кому-то, кто является таковым, вот простой способ проверки: перейдите в Центр администрирования Microsoft 365, перейдите в раздел «Настройки» и найдите политики хранения данных вашей организации. Если ваша организация никогда не настраивала политики хранения данных, вы используете настройки по умолчанию от Microsoft — которые предназначены для обеспечения непрерывности обслуживания и базового соответствия требованиям, а не для ваших конкретных требований к восстановлению.
Вторая проверка: спросите у того, кто управляет вашим аккаунтом Microsoft 365, имеет ли ваша организация стороннее решение резервного копирования для данных Microsoft 365. Не для ваших серверов — конкретно для Microsoft 365. Электронная почта, SharePoint, OneDrive, Teams. Честный ответ в большинстве небольших и средних офисов — нет.
Это не означает, что катастрофа неминуема. Это означает, что если произойдет неверный сценарий, ваши возможности восстановления будут ограничены тем, что могут предоставить встроенные инструменты Microsoft — что может оказаться меньше, чем вы предполагали.
Как выглядит реальное резервное копирование Microsoft 365
Правильное решение для резервного копирования Microsoft 365 создает копии ваших данных — электронной почты, сайтов SharePoint, файлов OneDrive, данных Teams — и хранит их в хранилище, которое полностью находится вне инфраструктуры Microsoft. Оно работает по своему собственному графику, ведет свою собственную историю хранения и может восстанавливать данные на детальном уровне: отдельное удаленное письмо, конкретную папку в том виде, в котором она была в определенную дату, всю электронную почту за три месяца назад.
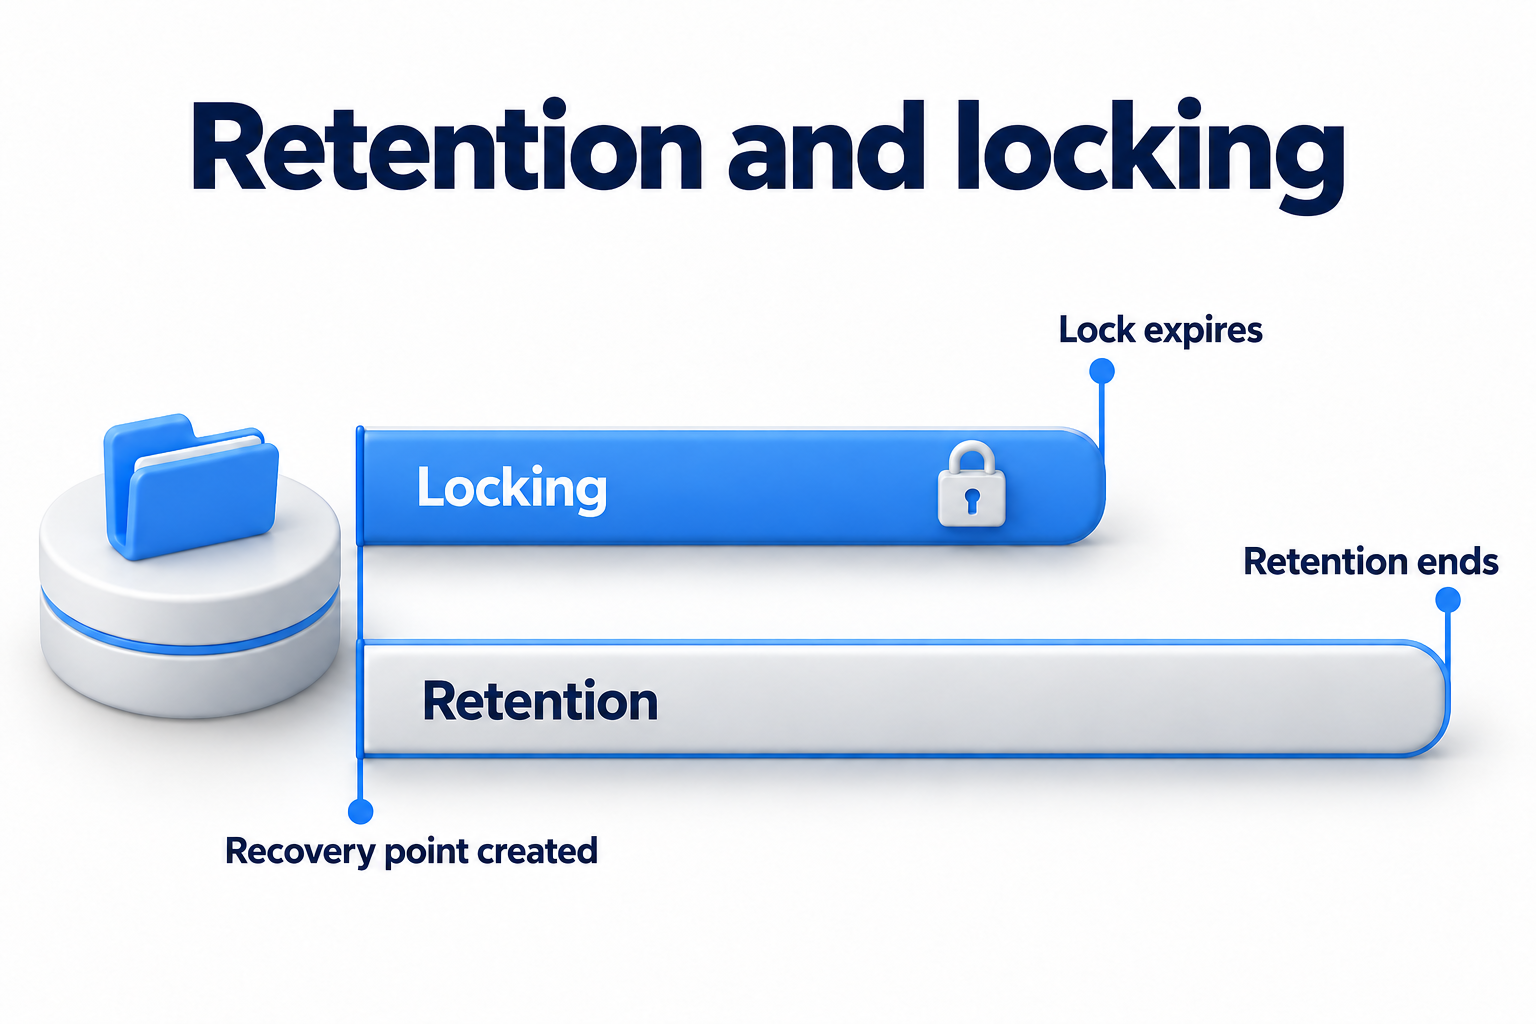
Особенно важно, чтобы это хранилище имело неизменяемый — то есть, после записи данных, ни вредоносное ПО, ни ошибка администратора, ни даже злоумышленник с действительными учетными данными не смогут удалить или перезаписать эти данные. Это ключевой элемент архитектуры, который делает резервное копирование действительно полезным, а не просто теоретическим. Если ваше резервное копирование находится в той же логической среде, что и ваши основные данные, то злоумышленник может получить доступ к обоим.
Решения, такие как Veeam Backup for Microsoft 365, Acronis Cyber Protect и Druva, специально разработаны для решения этой проблемы. Они существуют именно потому, что крупные облачные провайдеры, такие как Microsoft, Google и Salesforce, рекомендуют своим клиентам использовать сторонние инструменты для этой защиты.
Если вы не уверены, что ваши данные в Microsoft 365 надежно защищены, это вполне разумный вопрос, который следует задать тому, кто управляет вашей ИТ-инфраструктурой. И если ответ неясен — или если «тот, кто управляет вашей ИТ-инфраструктурой», является расплывчатым понятием в вашей организации — то этот разговор стоит провести как можно скорее.
Связанное руководство по электронной безопасности
Если защита электронной почты является частью вашего обзора рисков в Microsoft 365, мы также рекомендуем ознакомиться с нашим подробным руководством. Реализация, настройка и мониторинг DMARC. В ней объясняется, как DMARC работает в сочетании с SPF и DKIM, как перейти от мониторинга к применению, и какие проверки необходимо провести перед внедрением более строгой политики.