Sus correos electrónicos están en Microsoft 365. Sus archivos están en OneDrive. Entonces, ¿por qué dice Microsoft que sus datos son su problema?
Si opera su negocio con Microsoft 365 (correo electrónico en Exchange Online, documentos en SharePoint y OneDrive, chats en Teams), probablemente se sienta razonablemente seguro con respecto a sus datos. Es Microsoft. Tienen centros de datos en todas partes. Tienen garantías de redundancia y tiempo de actividad. Por lo tanto, si algo sale mal, tendrán una copia en algún lugar.
Sí, lo harán. Pero no necesariamente una que les den.
Esto es uno de los malentendidos más comunes y más importantes sobre los servicios en la nube, y Microsoft no es el único en ello. Así es como funcionan todas las principales plataformas en la nube, incluyendo Google Workspace y Salesforce. Entenderlo lleva unos cinco minutos. No entenderlo ha costado a algunas empresas todo.
Lo que Microsoft realmente promete
El compromiso de Microsoft con usted como cliente de Microsoft 365 se centra en la disponibilidad, no en la copia de seguridad. Prometen que el servicio seguirá funcionando. Mantienen la infraestructura, la red, los centros de datos físicos, los sistemas operativos que ejecutan Exchange y SharePoint. Son responsables de la plataforma.
Su información es diferente. El propio acuerdo de servicio de Microsoft lo establece claramente: «Recomendamos que realicen copias de seguridad periódicas de su contenido y datos que almacenen en los servicios o que almacenen utilizando aplicaciones y servicios de terceros.»
Leanlo de nuevo. Microsoft recomienda que realicen copias de seguridad de sus datos almacenados en Microsoft 365, utilizando algo distinto a Microsoft 365.
Esto no es una laguna ni una ambigüedad en la letra pequeña. Es un marco documentado llamado el Modelo de Responsabilidad Compartida, y es la estructura fundamental de cómo operan todos los principales servicios en la nube. Microsoft es responsable de mantener todo en funcionamiento. Usted es responsable de sus datos. El modelo divide claramente las obligaciones de seguridad y protección entre el proveedor y el cliente, y la protección de datos recae directamente en el lado del cliente.
Pero, ¿qué pasa con la papelera y el historial de versiones?
Aquí es donde se complica, porque Microsoft 365 sí tiene algunas funciones de recuperación integradas. Pero no son copias de seguridad.
Cuando elimina un archivo de OneDrive, este va a la papelera y permanece allí durante 93 días antes de la eliminación permanente. Si alguien elimina accidentalmente una carpeta, puede recuperarla durante ese período. Esto es realmente útil, para eliminaciones accidentales, dentro de ese período de tiempo, de archivos que ya estaban en OneDrive.
El historial de versiones le permite restaurar un documento a un estado guardado anterior. De nuevo, útil. Pero el historial de versiones tiene un período limitado, dependiendo de su licencia, y requiere que el documento siga existiendo: si el archivo se elimina, el historial de versiones también se elimina.
Los «Litigación Holds» preservan el contenido específico de una bandeja de entrada con fines legales. No son, explícitamente, una herramienta de recuperación. Según los proveedores de servicios de copia de seguridad que han analizado el proceso, recuperar un solo correo electrónico mediante un «Litigación Hold» requiere entre 8 y 10 pasos administrativos y está diseñado para preservar el cumplimiento, no para la recuperación de datos diaria.
Ninguna de estas funciones le protege contra los escenarios en los que realmente se produce la pérdida de datos.
Cómo las empresas realmente pierden datos en Microsoft 365
Los escenarios que causan una pérdida de datos genuina e irreparable en los entornos de Microsoft 365 no son extravagantes. Son ordinarios.
Ransomware que se sincroniza con la nube. Esta es la que suele sorprender a la mayoría de las personas. El ransomware moderno no solo cifra archivos en su ordenador local, sino que también los cifra mientras se están sincronizando activamente con OneDrive. Las versiones cifradas se sincronizan, sobrescribiendo las versiones originales. Si la ventana de historial de versiones ha pasado o es más corta que la paciencia del atacante, es posible que no haya ninguna versión original para restaurar. Un análisis de 2025 reveló que los ataques de ransomware aumentaron un 126% en el primer trimestre de 2025 en comparación con el mismo período de 2024, con archivos cifrados sobrescribiendo las copias de seguridad en la nube a través de la sincronización automática convirtiéndose en un patrón de ataque estándar.
Eliminación masiva accidental. Alguien con acceso administrativo ejecuta un script de limpieza, configura incorrectamente una política de retención o elimina una bandeja de entrada compartida que creía que estaba inactiva. Cuando se descubre el error, la ventana de reciclaje de 93 días puede ya estar cerrándose, o los datos pueden haber sido eliminados permanentemente en función de la configuración de retención. Un caso documentado involucró a una empresa que eliminó accidentalmente meses de historial de chat de Teams para decenas de miles de empleados debido a una política de retención mal configurada. Microsoft no pudo recuperarlo, ya que, según el modelo de responsabilidad compartida, la gestión de la política de retención era responsabilidad del cliente.
Un empleado que se va elimina sus datos antes de irse. Un empleado que se va, con acceso a carpetas compartidas, canales de equipo o archivos de proyectos, limpia «su» trabajo antes de su último día. Dependiendo de lo que tenía acceso y de los permisos existentes, las eliminaciones pueden no aparecer hasta que se cierre la ventana de reciclaje.
Una cuenta comprometida elimina o corrompe datos. Si un atacante obtiene acceso a una cuenta, ya sea a través de un correo electrónico de phishing, relleno de credenciales o una brecha en la autenticación multifactorial, actúa como ese usuario. Las reglas y políticas de auditoría de prevención de pérdida de datos están diseñadas para señalar comportamientos externos inusuales, pero los atacantes que actúan con credenciales válidas pueden mover, eliminar o corromper datos de formas que parecen actividad normal del usuario. Las herramientas nativas a menudo no pueden distinguir entre los dos.
En 2025, el 30,2% de las organizaciones informaron de haber perdido datos dentro de Microsoft 365, según la investigación de la industria que rastrea los incidentes de pérdida de datos de SaaS. Por separado, el 87% de los profesionales de TI encuestados en un estudio global de 2025 informaron de haber experimentado pérdida de datos de SaaS en 2024.
Una comprobación que puede hacer en los próximos diez minutos
Si es administrador de Microsoft 365 o tiene acceso a alguien que lo es, aquí hay una comprobación sencilla: vaya al Centro de administración de Microsoft 365, vaya a la sección de Configuración y busque las políticas de retención de su organización. Si su organización nunca ha configurado específicamente políticas de retención, está utilizando los valores predeterminados de Microsoft, que están diseñados para la continuidad del servicio y el cumplimiento básico, no para sus requisitos de recuperación específicos.
La segunda comprobación: pregunte a quien gestiona su cuenta de Microsoft 365 si su organización tiene una solución de copia de seguridad de terceros para los datos de Microsoft 365. No para sus servidores, sino específicamente para Microsoft 365. Correo electrónico, SharePoint, OneDrive, Teams. La respuesta honesta en la mayoría de las pequeñas y medianas empresas es no.
Esto no significa que el desastre esté inminente. Significa que, si se desarrolla el escenario incorrecto, sus opciones de recuperación se limitarán a lo que pueden proporcionar las herramientas nativas de Microsoft, lo que podría ser menos de lo que usted ha asumido.
¿Cómo se ve una copia de seguridad real de Microsoft 365?
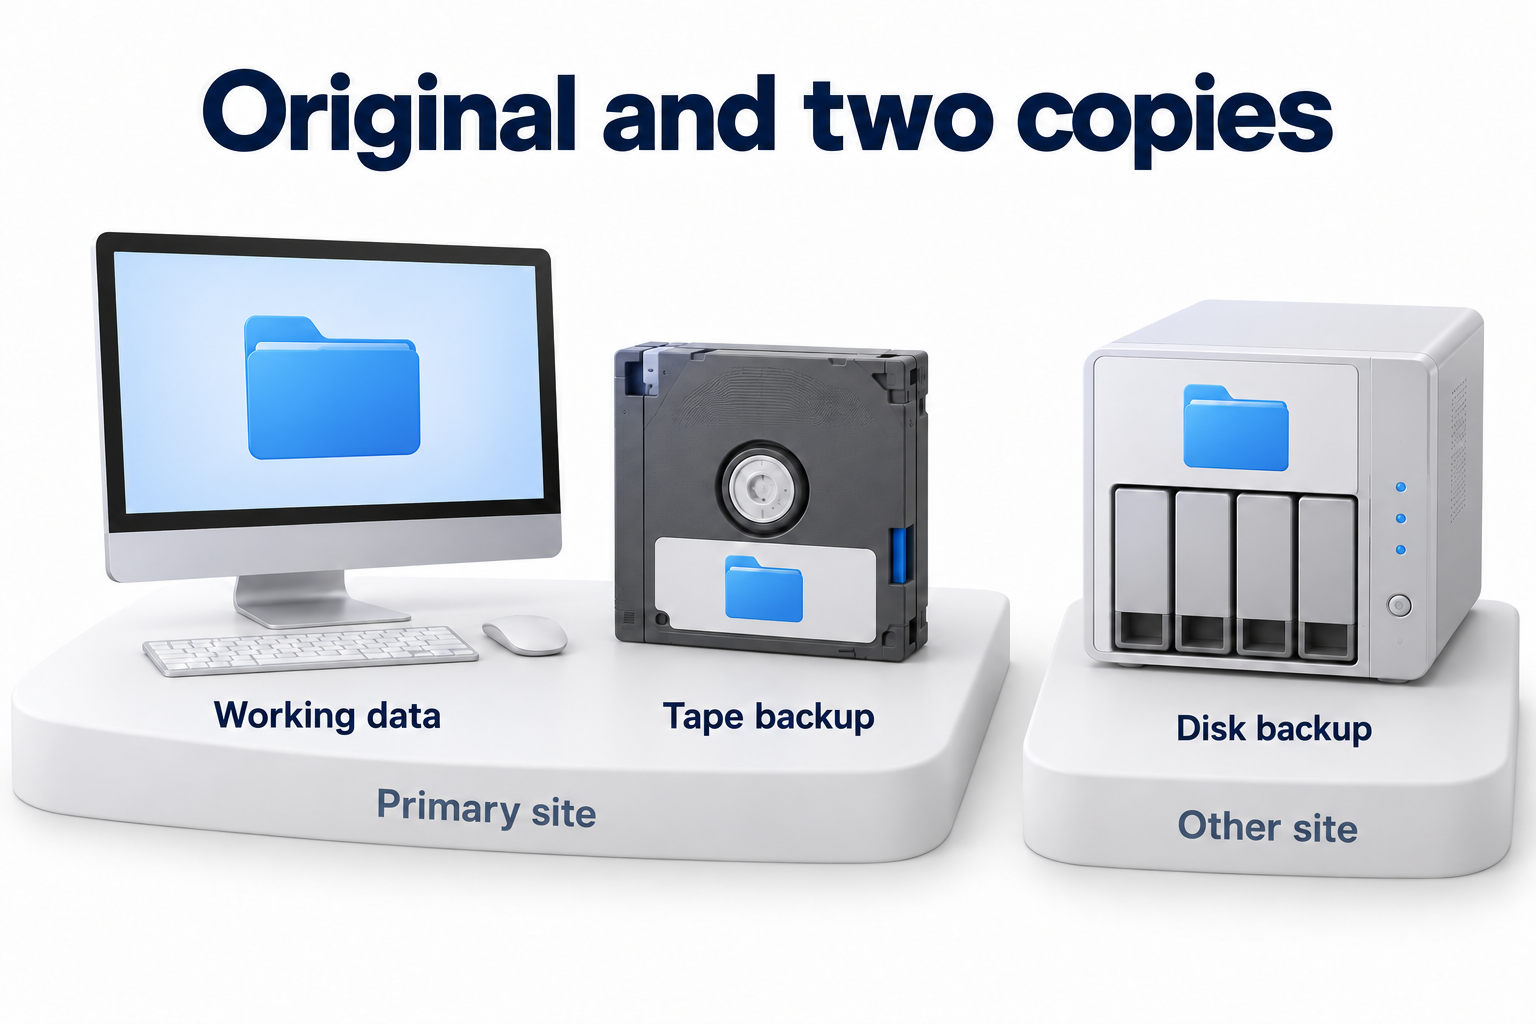
Una solución de copia de seguridad adecuada para Microsoft 365 crea copias de sus datos (correo electrónico, sitios de SharePoint, archivos de OneDrive, datos de Teams) y los almacena fuera de la infraestructura de Microsoft. Funciona según su propio horario, mantiene su propio historial de retención y puede restaurar datos a nivel granular: un solo correo electrónico eliminado, una carpeta específica tal como existía en una fecha específica, una bandeja de entrada completa de hace tres meses.
Crucialmente, ese almacenamiento debe ser inalterable, lo que significa que una vez que los datos se escriben en él, ni el ransomware, ni un error administrativo, ni un atacante con credenciales válidas pueden eliminarlos o sobrescribirlos. Esta es la pieza arquitectónica que hace que la copia de seguridad sea significativa, en lugar de teórica. Si su copia de seguridad vive en el mismo entorno lógico que sus datos primarios, un ataque sofisticado puede alcanzar ambos.
Soluciones como Veeam Backup for Microsoft 365, Acronis Cyber Protect y Druva están diseñadas específicamente para este problema. Existen porque los principales proveedores de la nube, como Microsoft, Google y Salesforce, recomiendan que los clientes utilicen herramientas de terceros para este nivel de protección.
Si no está seguro de si sus datos de Microsoft 365 están protegidos de manera significativa, es una pregunta razonable que puede plantear a quien gestiona su entorno de TI. Y si la respuesta es incierta, o si «quien gestiona su entorno de TI» es un concepto vago en su organización, entonces es una conversación que vale la pena tener lo antes posible.
Guía relacionada de seguridad de correo electrónico
Si la protección de correo electrónico forma parte de su revisión de riesgos de Microsoft 365, también recomendamos leer nuestra guía detallada sobre la implementación, configuración y supervisión de DMARC. Explica cómo DMARC funciona con SPF y DKIM, cómo pasar de la supervisión a la aplicación, y qué verificar antes de publicar una política más estricta.