Неизменяемая резервная копия защищена от определенных изменений и удаления в течение определенного периода. Эта защита важна, когда административная ошибка или атака могут повлиять как на рабочие данные, так и на обычные резервные копии. Однако, упоминание слова «неизменяемый» в описании продукта не отвечает на ключевые вопросы: что заблокировано, кто может снять ограничение и можно ли восстановить требуемое состояние.
Начните с сценария потери данных. Например, злоумышленник получает права администратора и пытается удалить историю. Затем проверьте, какие точки восстановления останутся работоспособными в этом сценарии. Это более полезно, чем выбор решения только на основе обещания защиты от программ-вымогателей.
Как работает неизменяемость
Одним из механизмов является WORM (Write Once, Read Many): данные записываются один раз и могут быть прочитаны многократно. Система запрещает изменения для сохраненного объекта в соответствии с определенным режимом. Другие реализации налагают ограничения на уровне сервиса или хранилища. Проверьте фактический механизм, поддерживаемые ресурсы и область действия, а не предполагайте, что все реализации одинаковы.
Блокировка обычно применяется к существующей точке восстановления или защищенным объектам. Это не гарантирует, что задача захватила все необходимые данные, что новые задачи будут продолжаться или что каталог восстановления и программное обеспечение останутся доступными. Проверьте эти части цепочки отдельно.
Режимы отличаются разрешениями и возможностью отмены
В режиме с административным исключением, специально уполномоченный пользователь может снять защиту. В строгом режиме даже владелец учетной записи может не иметь возможности это сделать после окончательной блокировки. В течение этого периода могут быть изменения настроек. Названия режимов, исключения и время, когда защита начинает действовать, зависят от платформы.
Например, AWS Backup различает режимы «Управление» и «Соответствие требованиям». В режиме «Соответствие требованиям», после окончания определенного периода изменений, блокировку нельзя снять, пока хранилище содержит точки восстановления. В режиме «Управление», пользователь с достаточными правами может снять ее. Поэтому вопрос «может ли администратор удалить резервную копию?» требует проверки выбранного режима.
Периоды хранения и блокировки могут отличаться
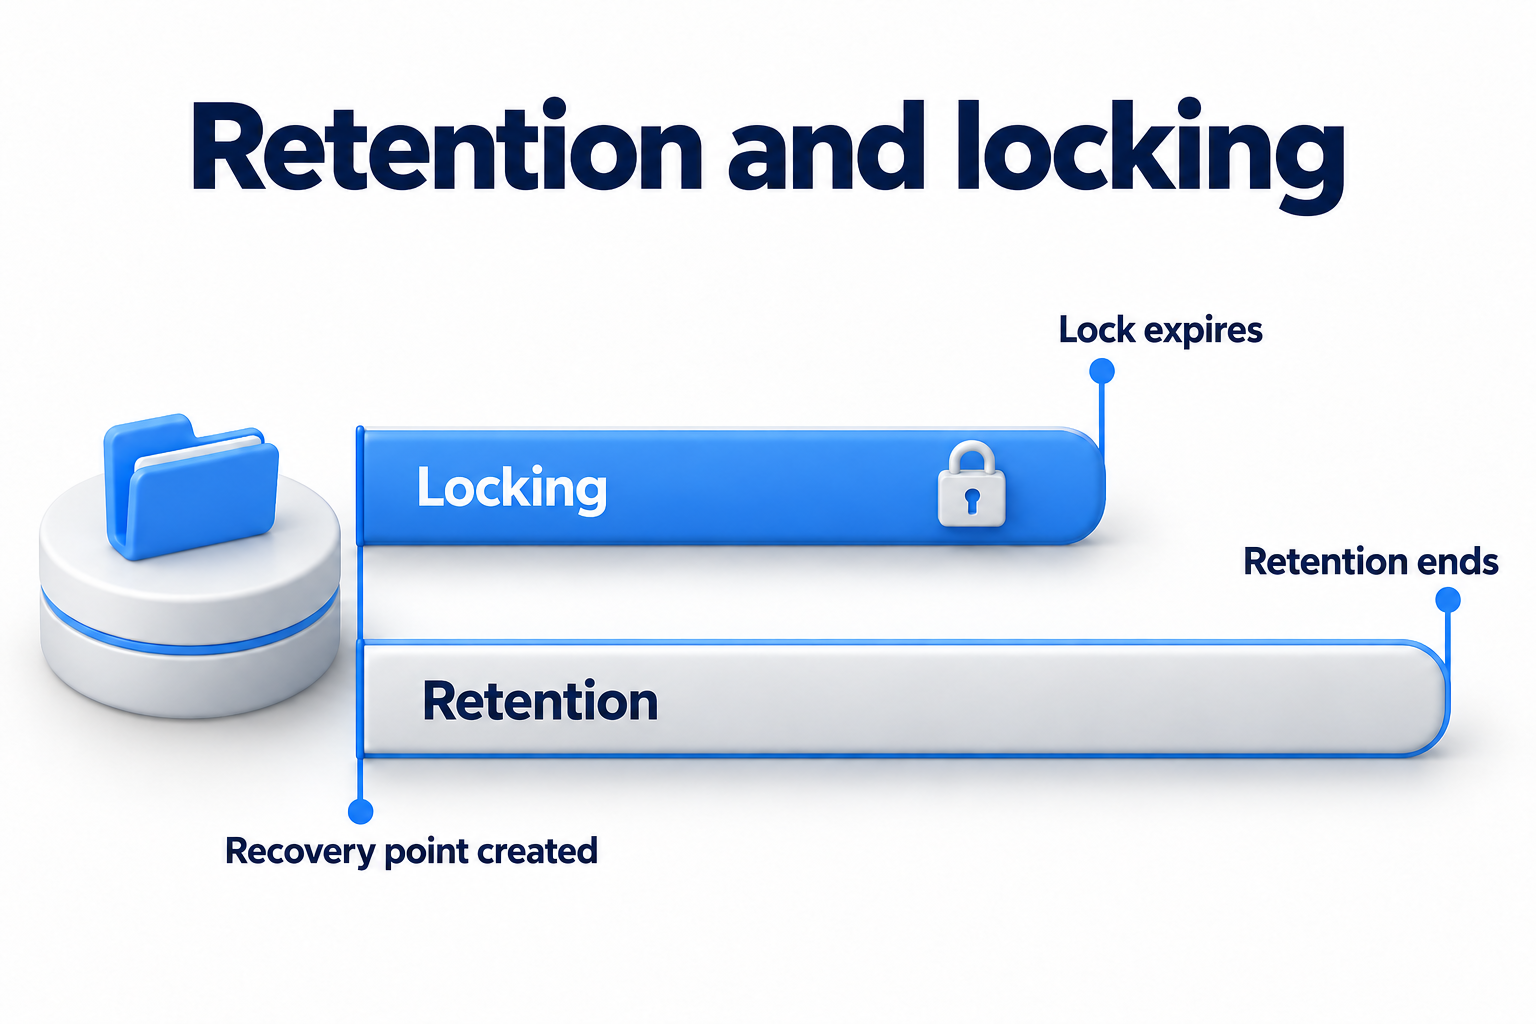
Период хранения определяет, как долго хранится точка восстановления. Период неизменяемости определяет, как долго действуют ограничения на изменение или удаление. Эти периоды иногда совпадают, а иногда нет. Проверьте оба значения для конкретной точки, включая старые копии и новые задачи после изменения политики.
Текущие рекомендации Azure Backup обеспечивают защиту на протяжении всего периода хранения, а также на определенный фиксированный срок. В последнем случае, точка восстановления может оставаться доступной после истечения срока действия, но уже не будет обеспечивать такую же защиту от удаления. Окончательное блокирование является необратимым. Доступные варианты зависят от типа хранилища, ресурса и региона. Не применяйте эти условия к другим продуктам без предварительной проверки.
Не путайте неизменяемость с другими мерами.
Различные характеристики защиты резервных копий
|
Измерять |
Что она ограничивает |
Что она не доказывает сама по себе |
|---|---|---|
|
Неизменяемость |
Изменение или удаление защищенных данных при определенных условиях |
Чистые исходные данные, доступность ключей и успешный запуск приложения |
|
Физическое отключение |
Доступ к сети для отключенных носителей |
Защита при подключении, физическая безопасность объекта и простота восстановления |
|
Логическая изоляция |
Доступ через определенные сети, роли или границы управления |
Отсутствие любых путей доступа или необратимое блокирование |
|
Шифрование |
Чтение данных без необходимых ключей |
Защита от удаления, потери ключей или остановки резервного копирования |
|
Версии и снимки |
Возврат к доступному предыдущему состоянию в пределах возможностей сервиса |
Невозможность полного удаления истории с использованием общих разрешений |
Отдельный сайт помогает в случае потери основного объекта. Отдельный аккаунт может снизить риск, связанный с общим управлением. Ни внешний адрес, ни другой провайдер автоматически не создают физически отключенную копию. Перечислите фактические пути доступа, общие аккаунты и зависимости.
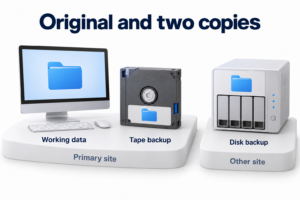
Правило «три два одного» описывает количество копий и их разделение. Неизменяемость добавляет защиту конкретным копиям, но не заменяет полный план размещения. Оно также не требует рассматривать все облачное хранилище как независимое от производственной среды.
Какие риски остаются после блокировки?
Хранящиеся данные могут уже содержать ошибку
Неизменяемость сохраняет состояние, которое было записано. Если резервная копия содержит поврежденные файлы, злонамеренные изменения или неполные данные, блокировка не сможет их исправить. Восстановление требует рабочего момента до возникновения повреждений и достаточной истории для его поиска. Атака может быть обнаружена спустя долгое время после ее начала.
Проверка контрольных сумм помогает выявлять изменения данных, но не доказывает, что приложение работает или не содержит вредоносного контента. Проверьте область действия, целостность и операции работы в безопасной среде. Во время инцидента определите отдельный процесс для проверки и утверждения восстановленных данных для использования.
Объекты могут оставаться доступными при потере доступа
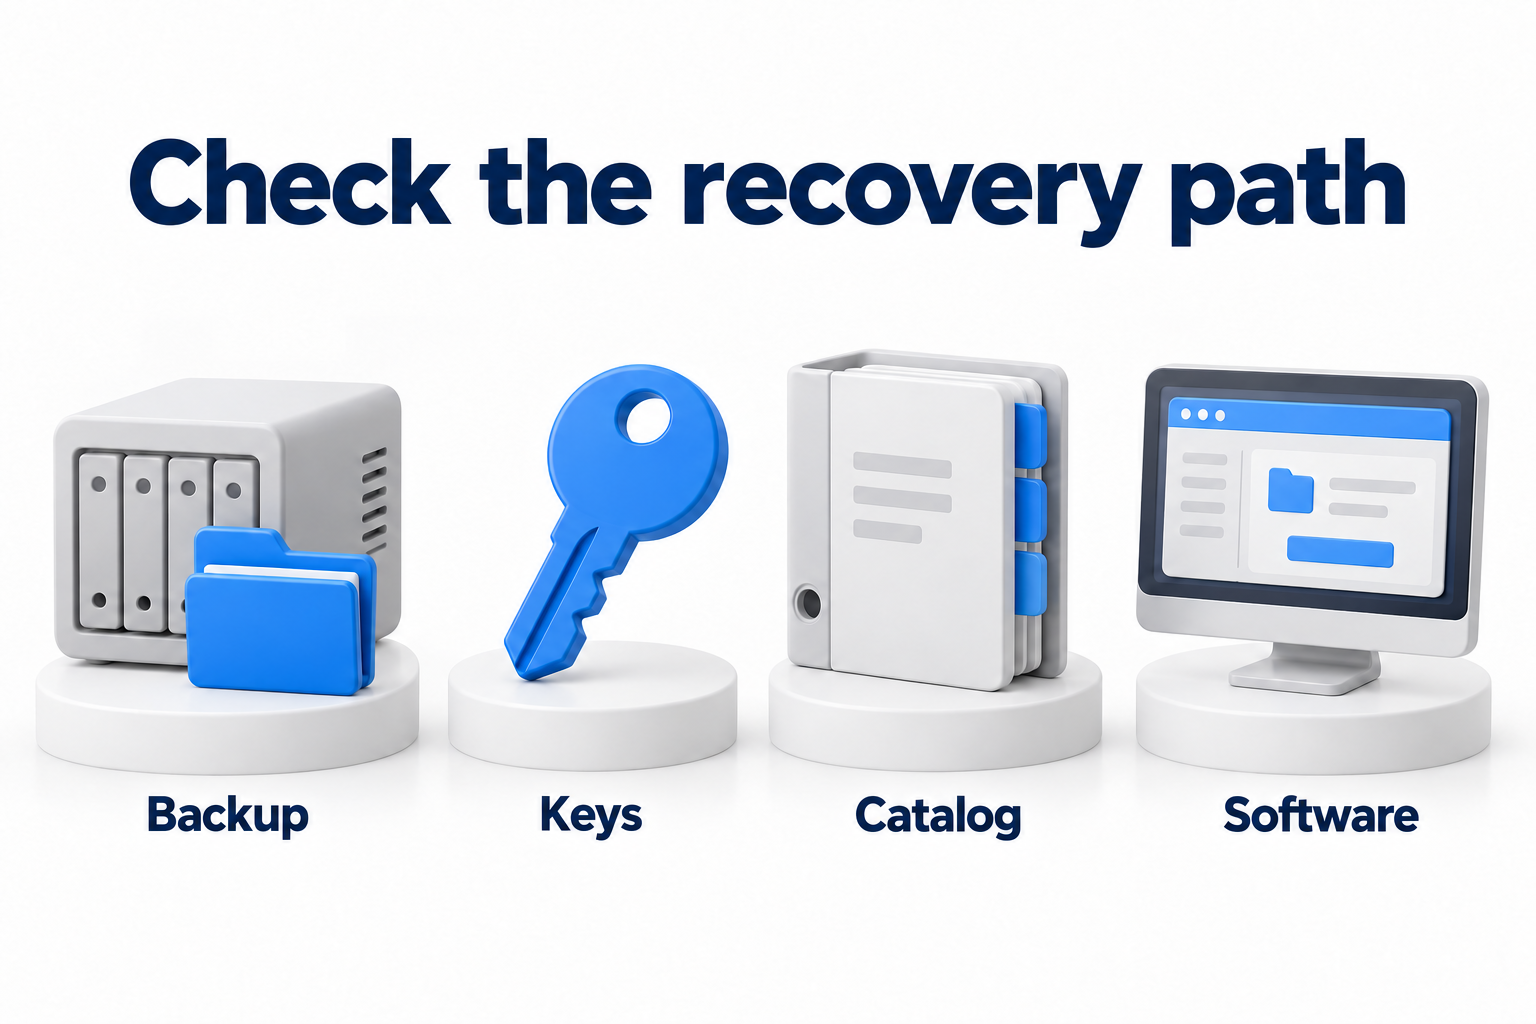
Зашифрованная резервная копия требует доступа к ключам дешифрования. Также проверьте, какое программное обеспечение, каталог и среда требуются для восстановления. Уточните, кто получит эти компоненты, если недоступен обычный администратор или основной сервис аутентификации. Ограничения платформы, статус учетной записи и поддержка конкретного ресурса также могут повлиять на восстановление. Проверьте условия закрытия учетной записи и прекращения работы сервиса отдельно. Запрет на обычные операции удаления не гарантирует сохранение данных в этих случаях.
Неизменяемость не предотвращает чтение или копирование данных, если злоумышленник имеет необходимые разрешения. Она также не гарантирует создание новых копий после остановки работы. Определите отдельные административные роли, ограничьте разрешения, защитите доступ администратора и контролируйте пропущенные задачи, изменения конфигурации и попытки удаления.
Защита может истечь до того, как потребуется история
Сравните продолжительность блокировки с периодом обнаружения повреждений и требуемой глубиной восстановления. Затем проверьте, что происходит, когда защита истекает: удаляет ли политика точку, она становится доступной для обычного удаления или переходит в другой режим. Не присваивайте одинаковое количество дней всем данным просто потому, что пример поставщика использует это.
Неизменяемые резервные копии могут помочь сохранить неповрежденную историю для просмотра или расследования. Они не устанавливают обязательных сроков хранения документов или не доказывают соответствие всем юридическим требованиям. Согласуйте конкретные требования к данным и исключения из правил удаления до окончательной блокировки.
Что проверить перед окончательной блокировкой
Протестируйте ограниченный, утвержденный набор данных и сохраните результаты. Не начинайте с разрушительных действий против резервных копий производственной среды. Используйте утвержденный тестовый объект и согласоченную процедуру для проверки ограничений удаления. После окончательной блокировки, обычное удаление может больше не исправлять некоторые настройки.
Матрица оценки неизменяемых резервных копий
|
Вопрос |
Что записывать |
Как это проверить |
|---|---|---|
|
Что защищено? |
[Системы, ресурсы, точки восстановления и исключения] |
Список защищенных объектов и ограничения поддержки |
|
Кто может снять защиту? |
[Режим, привилегии, окно изменений] |
Официальные условия и тестирование разрешенных операций |
|
Когда применяется ограничение? |
[Начало и конец блокировки] |
Фактические свойства точки восстановления теста |
|
Как связаны периоды? |
[Хранение, блокировка, исключения] |
Проверка старых точек и новых задач |
|
Как можно получить доступ к данным? |
[Ключи, каталог, программное обеспечение, среда] |
Восстановление в случае недоступности основной среды в соответствии с согласованным сценарием |
|
Как будет обнаружена проблема? |
[Мониторинг задач, прав доступа и попыток удаления] |
Определенный и протестированный маршрут уведомлений |
|
Как учитываются затраты? |
[Объем, рост, извлечение, неизбежное хранение] |
Расчет в соответствии с условиями выбранной платформы |
|
Кто принимает результат? |
[Владелец данных и технический владелец] |
Отчет о тестировании и согласованные ограничения |
Отдельно оцените стоимость данных, которые невозможно удалить. Длительный период, чрезмерно долгий срок или случайное неопределенное хранение могут привести к увеличению расходов. Учитывайте затраты на извлечение, передачу и подготовку к восстановлению. Низкая стоимость хранения не отражает полную стоимость решения.
Не оценивайте безопасность только по словам, таким как «облако», «простое» или «интегрированное». Узнайте, какие компоненты обеспечивают ограничения на удаление, кто изменяет конфигурацию и как обнаруживается потерянная защита. Удобная архитектура полезна, когда ее свойства можно проверить, а не просто описать в презентации.
Как подтвердить, что защита поддерживает восстановление
- Убедитесь, что требуемый момент восстановления действительно находится под активной защитой.
- Подтвердите поведение выбранного режима и административные исключения на тестовых объектах.
- Получение и доступ к ключам данных без нормального пути аутентификации, если это предусмотрено в плане.
- Восстановите согласованные данные в безопасной среде и протестируйте работу.
- Запишите возраст точки восстановления и фактическое время восстановления.
- Запишите ограничения, ошибки, ответственных за исправление и результаты повторного тестирования.
CISA рекомендует поддерживать автономные, зашифрованные резервные копии критических данных и регулярно проверять их доступность и целостность при восстановлении. Неизменяемость может быть частью этой защиты, но не заменяет тестирование результатов или другие меры безопасности.
Повторите оценку после изменений в продукте, режиме, периоде хранения, ключах или области защищенных ресурсов. Отслеживайте защиту на новых точках и устанавливайте срок действия блокировки на старых. Для каждой резервной копии подтвердите срок защиты, ограничения удаления и возможность восстановления.
Необходимо оценить защиту и ограничения восстановления резервных копий? Обратитесь в DKs Enterprises по вопросам резервного копирования и восстановления после аварий. Подготовьте список ресурсов, режимы блокировки и результаты тестирования для обсуждения необходимых работ.