Un respaldo inmutable está protegido contra ciertos cambios y eliminaciones durante un período definido. Esta protección es importante cuando un error administrativo o un ataque podrían afectar tanto los datos de trabajo como los respaldos estándar. Sin embargo, la mención de «inmutable» en una descripción de producto no responde a las preguntas clave: ¿qué se bloquea, quién puede eliminar la restricción y si se puede recuperar el estado requerido?
Comience con un escenario de pérdida. Por ejemplo, un atacante obtiene permisos de administración y trata de eliminar el historial. Luego, verifique qué puntos de recuperación restantes sobrevivirían a ese escenario. Esto es más útil que elegir una solución basándose únicamente en una promesa de protección contra ransomware.
Cómo funciona la inmutabilidad
Un mecanismo es WORM: los datos se escriben una vez y se pueden leer muchas veces. El sistema impide cualquier cambio en un objeto almacenado según el modo definido. Otras implementaciones imponen restricciones a nivel de servicio o almacenamiento. Verifique el mecanismo real, los recursos y el alcance, en lugar de asumir que todas las implementaciones son idénticas.
Un bloqueo generalmente se aplica a un punto de recuperación o a objetos protegidos existentes. No garantiza que una tarea haya capturado todos los datos requeridos, que nuevas tareas continúen o que el catálogo y el software de recuperación permanezcan disponibles. Verifique estas partes de la cadena por separado.
Los modos difieren en permisos y reversibilidad
En un modo con una excepción administrativa, un usuario autorizado puede eliminar la protección. En un modo estricto, incluso el propietario de la cuenta puede no poder hacerlo después del bloqueo final. Antes de eso, puede haber un período en el que la configuración aún se puede cambiar. Los nombres de los modos, las excepciones y cuándo se aplica la protección dependen de la plataforma.
Por ejemplo, AWS Backup distingue los modos de Gobernanza y Cumplimiento. En el modo de Cumplimiento, después de que finalice el período de cambio designado, el bloqueo no se puede eliminar mientras el cofre contenga puntos de recuperación. En el modo de Gobernanza, un usuario con permisos suficientes puede eliminarlo. Por lo tanto, la pregunta «¿puede un administrador eliminar el respaldo?» requiere verificar el modo seleccionado.
Los períodos de retención y bloqueo pueden ser diferentes
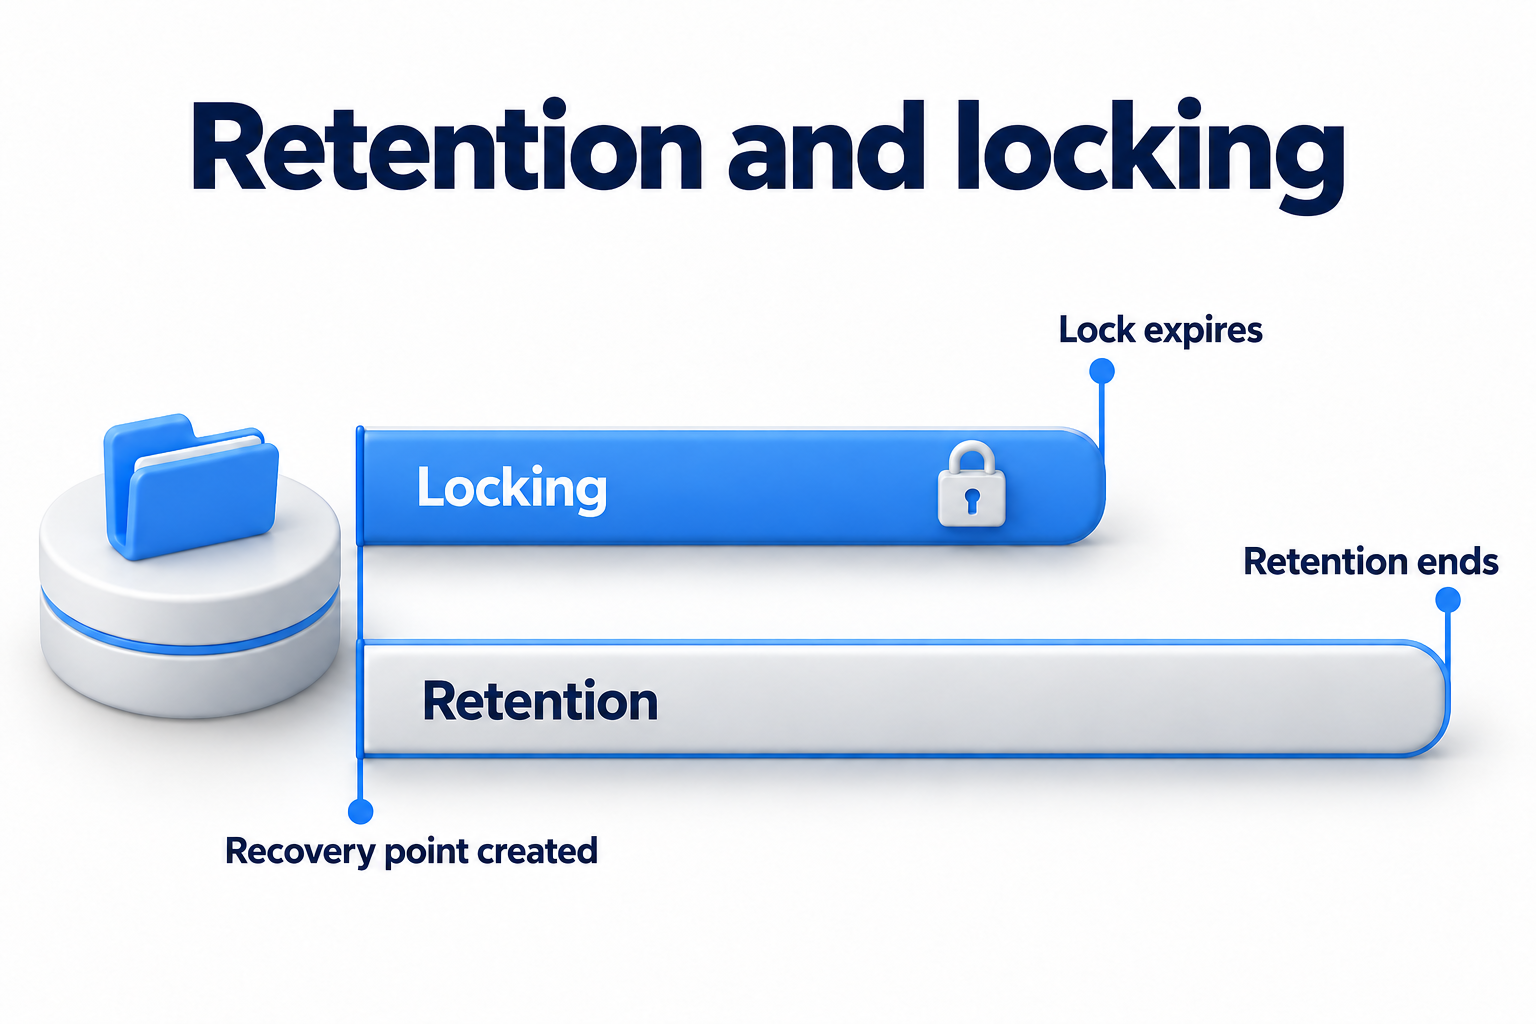
La retención define durante cuánto tiempo se conserva un punto de recuperación. El período de inmutabilidad define durante cuánto tiempo se aplican las restricciones para cambiarlo o eliminarlo. Estos períodos a veces coinciden y a veces difieren. Verifique ambos valores para un punto específico, incluidos los copias antiguas y las nuevas tareas después de un cambio de política.
La guía actual de Azure Backup proporciona protección para todo el período de retención de la política, así como para una duración fija separada. En el segundo caso, un punto de recuperación puede permanecer almacenado después de que expire el bloqueo, pero ya no tendrá la misma protección contra la eliminación. El bloqueo final es irreversible. Las opciones disponibles dependen del tipo de cofre, el recurso y la región. No aplique estas condiciones a otros productos sin verificar.
No confunda la inmutabilidad con otras medidas.
Diferentes propiedades de protección de copias de seguridad
|
Medir |
Qué limita |
Qué no demuestra por sí solo |
|---|---|---|
|
Inmutabilidad |
Modificaciones o eliminación de datos protegidos bajo condiciones específicas |
Datos de origen limpios, disponibilidad de claves y inicio exitoso de la aplicación |
|
Desconexión física |
Acceso a la red a los medios desconectados |
Protección mientras está conectado, seguridad física del sitio y facilidad de recuperación |
|
Aislamiento lógico |
Acceso a través de redes, roles o límites de gestión específicos |
La ausencia de cualquier vía de acceso o bloqueo irreversible |
|
Cifrado |
Lectura de datos sin las claves necesarias |
Protección contra la eliminación, la pérdida de claves o la interrupción de las copias de seguridad |
|
Versiones y instantáneas |
Regresar a un estado anterior disponible dentro de las capacidades del servicio |
La imposibilidad de eliminar todo el historial utilizando permisos compartidos |
Un sitio separado ayuda cuando se pierde la sede principal. Una cuenta separada puede reducir el riesgo de administración compartida. Ni una dirección externa ni otro proveedor crean automáticamente una copia físicamente desconectada. Enumere las vías de acceso reales, las cuentas compartidas y las dependencias.
La regla de «tres dos uno» describe el número de copias y la separación. La inmutabilidad añade protección a copias específicas, pero no reemplaza el plan de respaldo completo. Tampoco requiere tratar todo el almacenamiento en la nube como independiente del entorno de producción.
¿Qué riesgos quedan después de bloquear?
Los datos almacenados pueden ya contener un error.
La inmutabilidad preserva el estado que se registró. Si una copia de seguridad contiene archivos dañados, modificaciones maliciosas o datos incompletos, un bloqueo no los reparará. La recuperación necesita un punto de referencia utilizable antes de la corrupción y suficiente historial para encontrarlo. Un ataque puede ser descubierto mucho después de que comenzó.
La verificación de checksum ayuda a detectar cambios en los datos, pero no prueba por sí sola que una aplicación funciona o no contiene contenido malicioso. Verifique el alcance, la integridad y las operaciones de trabajo en un entorno seguro. Durante un incidente, defina un proceso separado para verificar y aprobar los datos restaurados para su uso.
Los objetos pueden sobrevivir incluso cuando se pierde el acceso.
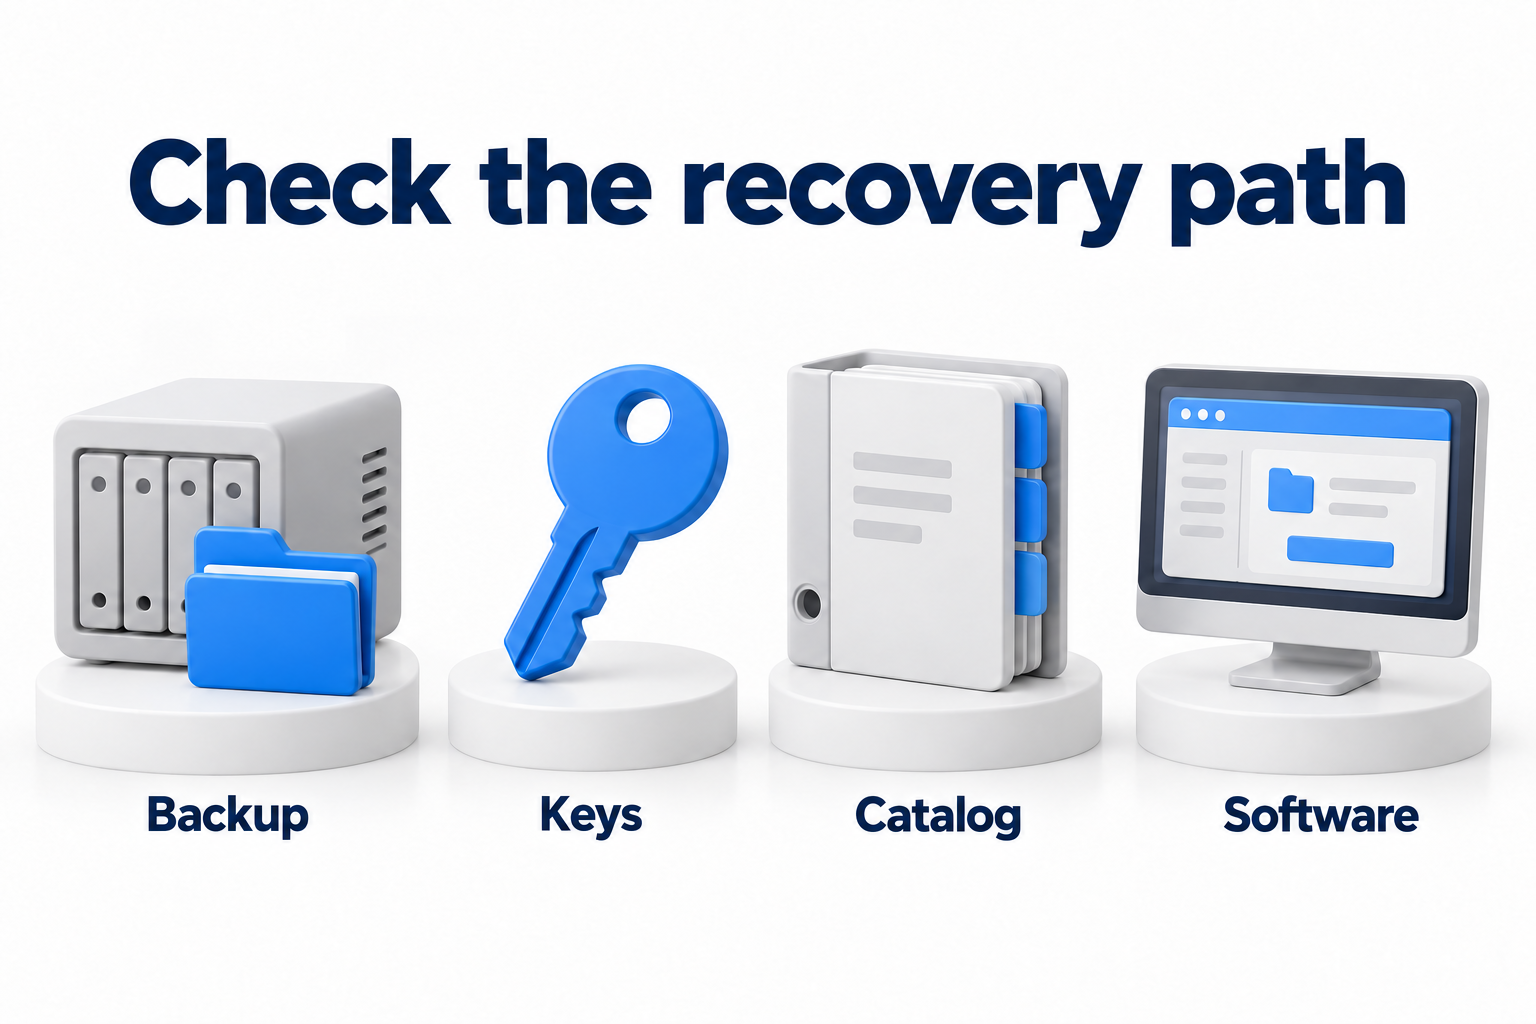
Una copia de seguridad encriptada requiere acceso a las claves de descifrado. También, verifique qué software, catálogo y entorno necesita la recuperación. Determine quién obtendrá estos componentes si el administrador o el servicio de autenticación principal no están disponibles. Las restricciones de la plataforma, el estado de la cuenta y el soporte para el recurso específico también pueden afectar la recuperación. Verifique los términos de cierre de la cuenta y la terminación del servicio por separado. Una prohibición de las operaciones de eliminación ordinarias no garantiza la preservación de los datos en esos casos.
La inmutabilidad no impide la lectura o el robo de datos si el atacante tiene los permisos necesarios. Tampoco garantiza nuevas copias después de que las tareas dejen de ejecutarse. Asigne roles administrativos separados, limite los permisos, proteja el acceso administrativo y supervise las tareas pendientes, los cambios de configuración y los intentos de eliminación.
La protección puede caducar antes de que se necesite el historial.
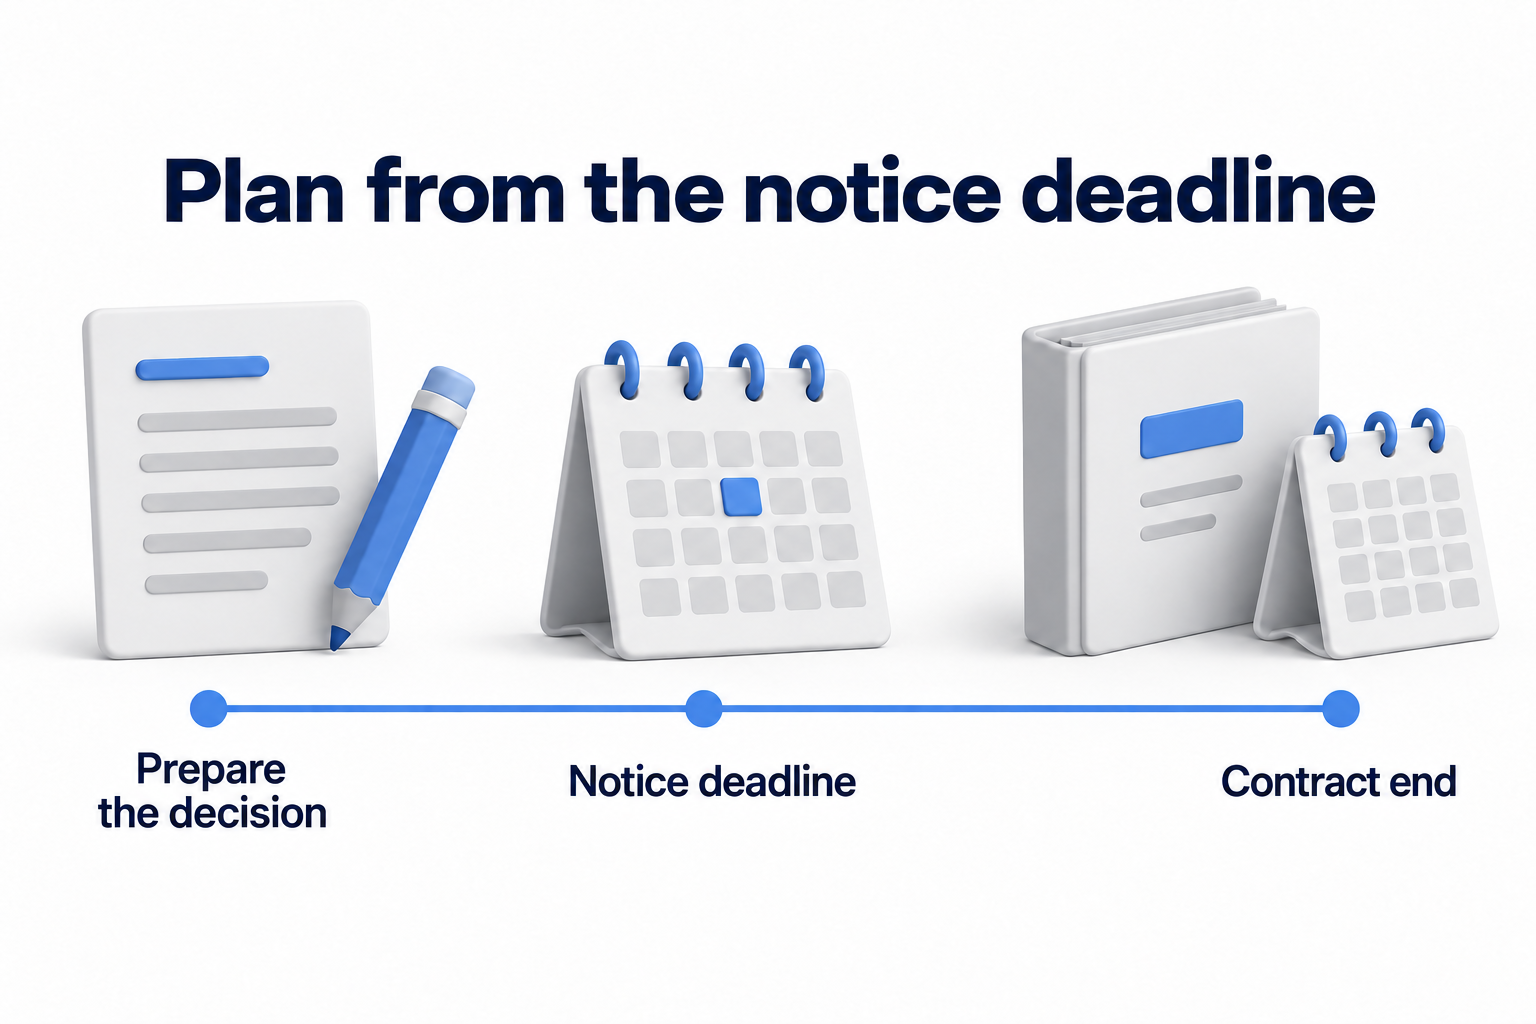
Compare la duración del bloqueo con el período de detección de la corrupción y la profundidad de la recuperación requerida. Luego, verifique lo que sucede cuando la protección caduca: si la política elimina el punto, se vuelve disponible para la eliminación ordinaria o entra en otro modo. No asigne el mismo número de días a todos los datos simplemente porque un ejemplo de un proveedor lo utiliza.
Las copias de seguridad inmutables pueden ayudar a preservar la historia sin cambios para su revisión o investigación. No establecen períodos obligatorios de retención de documentos ni prueban el cumplimiento de todos los requisitos legales. Acuerde los requisitos de datos específicos y las excepciones de eliminación antes de fijar el bloqueo final.
Qué verificar antes de fijar de forma irreversible
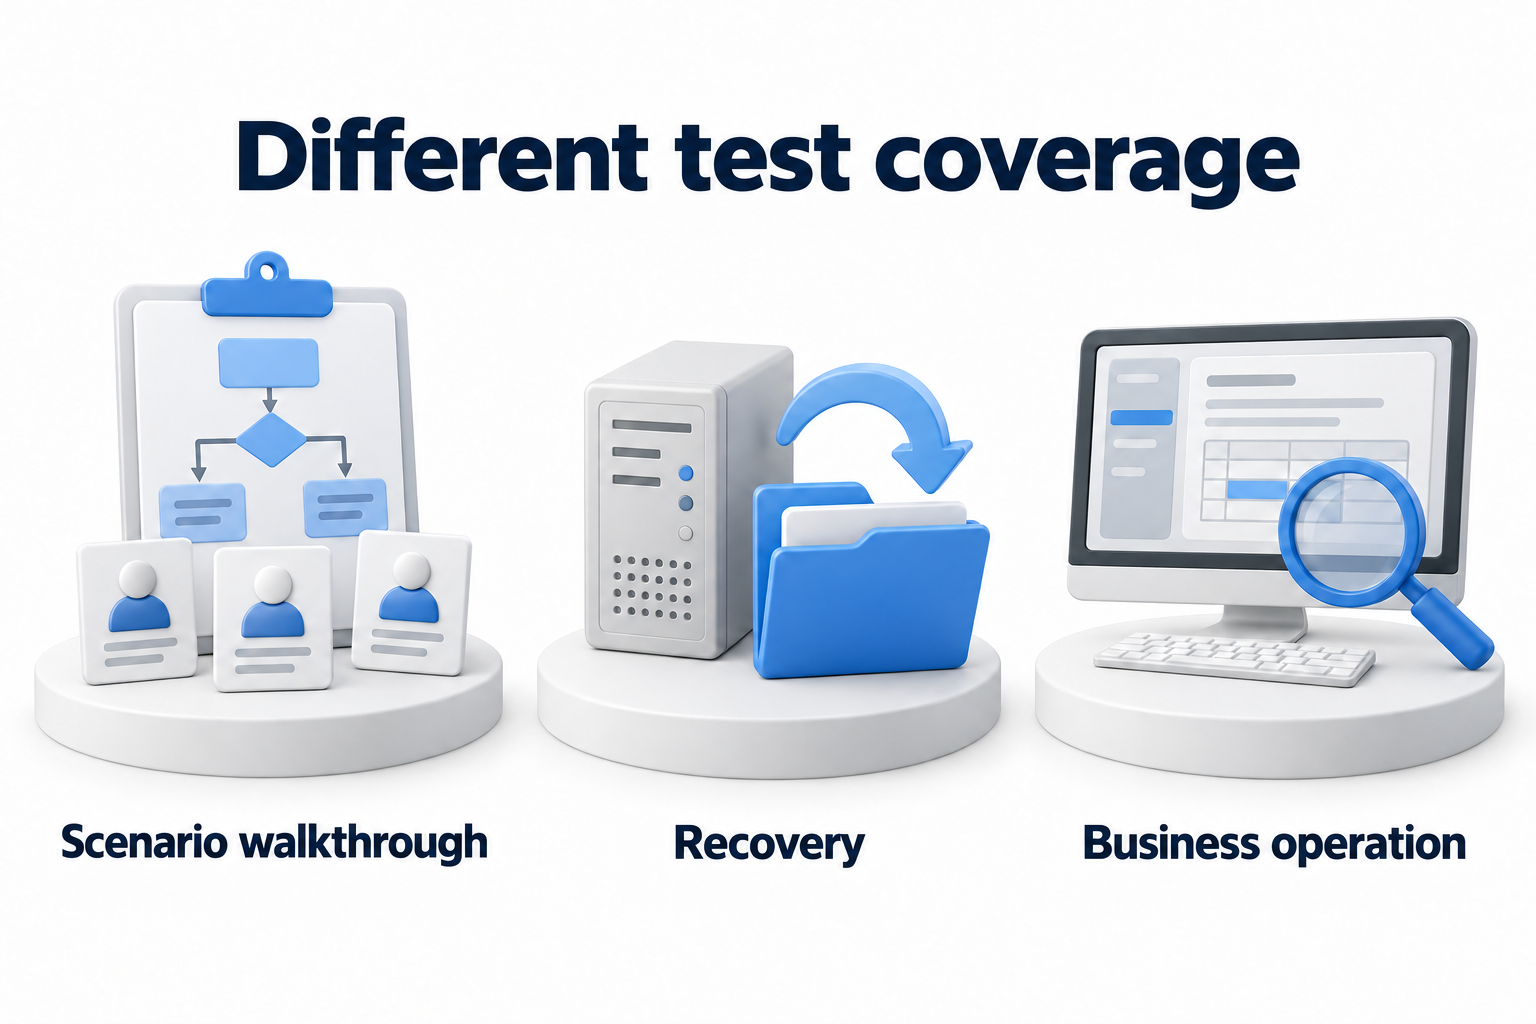
Realice una prueba con un conjunto de datos limitado y aprobado, y conserve los resultados. No inicie acciones destructivas contra las copias de seguridad de producción. Utilice un objeto de prueba autorizado y un procedimiento acordado para verificar las restricciones de eliminación. Después del bloqueo final, la eliminación ordinaria puede dejar de corregir algunas configuraciones.
Matriz de evaluación de copias de seguridad inmutables
|
Pregunta |
Qué registrar |
Cómo verificarlo |
|---|---|---|
|
¿Qué se protege? |
[Sistemas, recursos, puntos de recuperación y excepciones] |
Lista de objetos cubiertos y restricciones de soporte |
|
¿Quién puede retirar la protección? |
[Modo, privilegios, ventana de cambio] |
Condiciones oficiales y pruebas de operaciones permitidas |
|
¿Cuándo se aplica la restricción? |
[Inicio y fin del bloqueo] |
Propiedades reales del punto de recuperación de prueba |
|
¿Cómo se relacionan los periodos? |
[Retención, bloqueo, excepciones] |
Verificación de puntos antiguos y nuevas tareas |
|
¿Cómo se puede recuperar la información? |
[Claves, catálogo, software, entorno] |
Recuperación en caso de que el entorno principal no esté disponible según el escenario acordado |
|
¿Cómo se detectará un problema? |
[Monitorización de tareas, permisos y intentos de eliminación] |
Ruta de notificación probada y verificada |
|
¿Cómo se contabilizan los costes? |
[Volumen, crecimiento, recuperación, retención inevitable] |
Cálculo según los términos de la plataforma seleccionada |
|
¿Quién acepta el resultado? |
[Propietario de los datos y propietario técnico] |
Informe de pruebas y límites acordados |
Evaluar por separado el coste de los datos que no pueden eliminarse de forma temprana. El crecimiento, un período excesivamente largo o una historia indefinida pueden generar gastos. Incluir la recuperación, la transferencia y la preparación para la recuperación. Un precio de almacenamiento bajo por sí solo no muestra el coste de la solución completa.
No juzgue la seguridad únicamente por términos como «nube», «simple» o «integrado». Verifique qué componentes aplican las restricciones de eliminación, quién modifica la configuración y cómo se detecta la pérdida de protección. Una arquitectura conveniente es útil cuando sus propiedades pueden verificarse en lugar de simplemente describirse en una presentación.
¿Cómo confirmar que la protección admite la recuperación?
- Verifique que el punto de recuperación requerido está realmente bajo protección activa.
- Confirme el comportamiento y las excepciones administrativas del modo seleccionado en objetos de prueba.
- Pruebe la recuperación de datos y el acceso a las claves sin la ruta de autenticación normal si el plan incluye este escenario.
- Recupere los datos acordados en un entorno seguro y pruebe la operación.
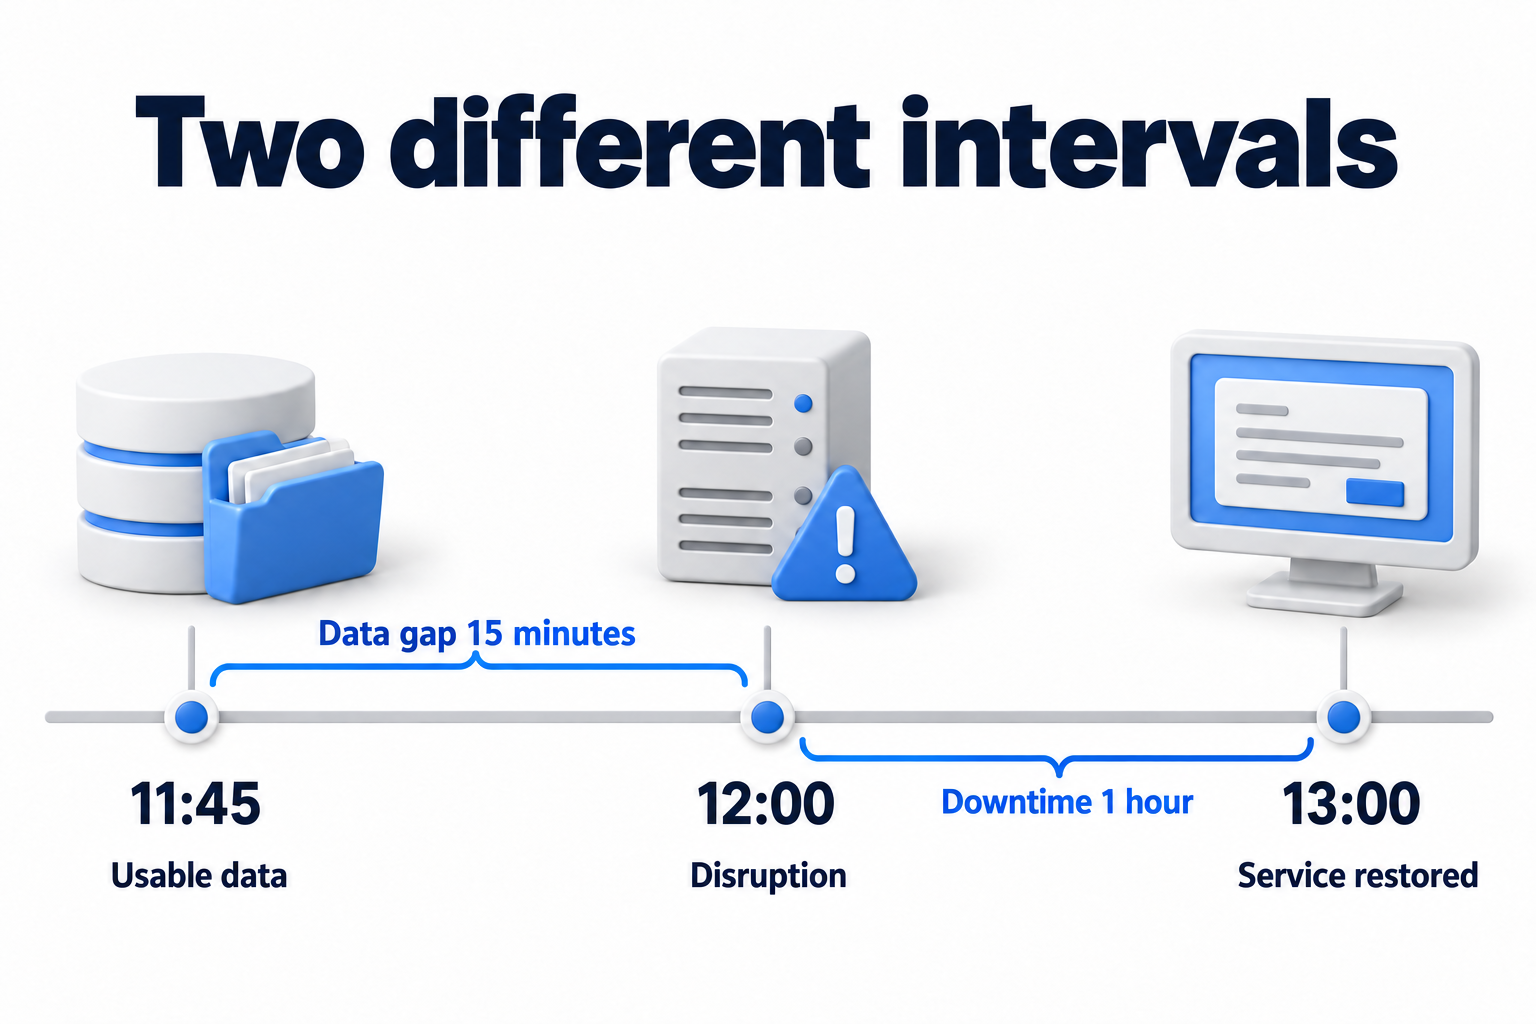
- Registre la edad del punto de recuperación utilizable y el tiempo real necesario para restaurar la operación.
- Registre los límites, los errores, los propietarios de la solución y el resultado de la re-prueba.
CISA recomienda mantener copias de seguridad encriptadas y fuera de línea de los datos críticos, así como probar periódicamente su disponibilidad e integridad durante la recuperación. La inmutabilidad puede formar parte de esta protección, pero no sustituye a las pruebas de resultados o a otras medidas de seguridad.
Repetir la evaluación después de realizar cambios en el producto, el modo, el período de retención, las claves o el alcance de los recursos protegidos. Supervisar la protección en nuevos puntos y establecer la fecha de caducidad en los antiguos. Para cada copia de seguridad, confirmar el período de protección, las restricciones de eliminación y la posibilidad de recuperación.
¿Necesita evaluar los límites de protección y recuperación de copias de seguridad? Póngase en contacto con DKs Enterprises sobre copias de seguridad y recuperación ante desastres. Prepare la lista de recursos, los modos de bloqueo y los resultados de las pruebas para discutir el trabajo necesario.