Un backup immutabile è protetto da determinate modifiche e dall’eliminazione per un periodo definito. Questa protezione è importante quando un errore amministrativo o un attacco potrebbe colpire sia i dati di lavoro sia i backup ordinari. Tuttavia, la parola «immutabile» nella descrizione di un prodotto non risponde alle domande fondamentali: che cosa è bloccato, chi può rimuovere la restrizione e se è possibile recuperare lo stato richiesto.
Iniziare con uno scenario di perdita. Ad esempio, un attaccante ottiene i permessi di amministrazione del backup e tenta di eliminare la cronologia. Quindi, verificare quali punti di ripristino rimangono validi in tale scenario. Questo è più utile che scegliere una soluzione basandosi esclusivamente su una promessa di protezione contro il ransomware.
Come funziona l’immutabilità
Un meccanismo è WORM (Write Once, Read Many): i dati vengono scritti una sola volta e possono essere letti molte volte. Il sistema impedisce modifiche a un oggetto memorizzato in base alla modalità definita. Altre implementazioni impongono restrizioni a livello di servizio o di storage. Verificare il meccanismo effettivo, le risorse supportate e l’ambito, piuttosto che presumere che tutte le implementazioni siano identiche.
Un blocco di solito si applica a un punto di ripristino o a oggetti protetti esistenti. Non garantisce che un’operazione abbia acquisito tutti i dati necessari, che nuove operazioni continueranno o che il catalogo e il software di ripristino rimarranno disponibili. Verificare questi aspetti della catena separatamente.
Le modalità differiscono per autorizzazioni e reversibilità
In una modalità con un’eccezione amministrativa, un utente autorizzato può rimuovere la protezione. In una modalità rigorosa, anche il proprietario dell’account potrebbe non essere in grado di farlo dopo il blocco finale. Prima di ciò, potrebbe esserci un periodo in cui le impostazioni possono ancora essere modificate. I nomi delle modalità, le eccezioni e il momento in cui la protezione entra in vigore dipendono dalla piattaforma.
Ad esempio, AWS Backup distingue le modalità di Governance e Compliance. Nella modalità di Compliance, dopo la fine del periodo di modifica designato, il blocco non può essere rimosso finché il vault contiene i punti di ripristino. Nella modalità di Governance, un utente con i permessi appropriati può rimuoverlo. Pertanto, la domanda “un amministratore può eliminare il backup?” richiede di verificare la modalità selezionata.
I periodi di conservazione e di blocco possono essere diversi
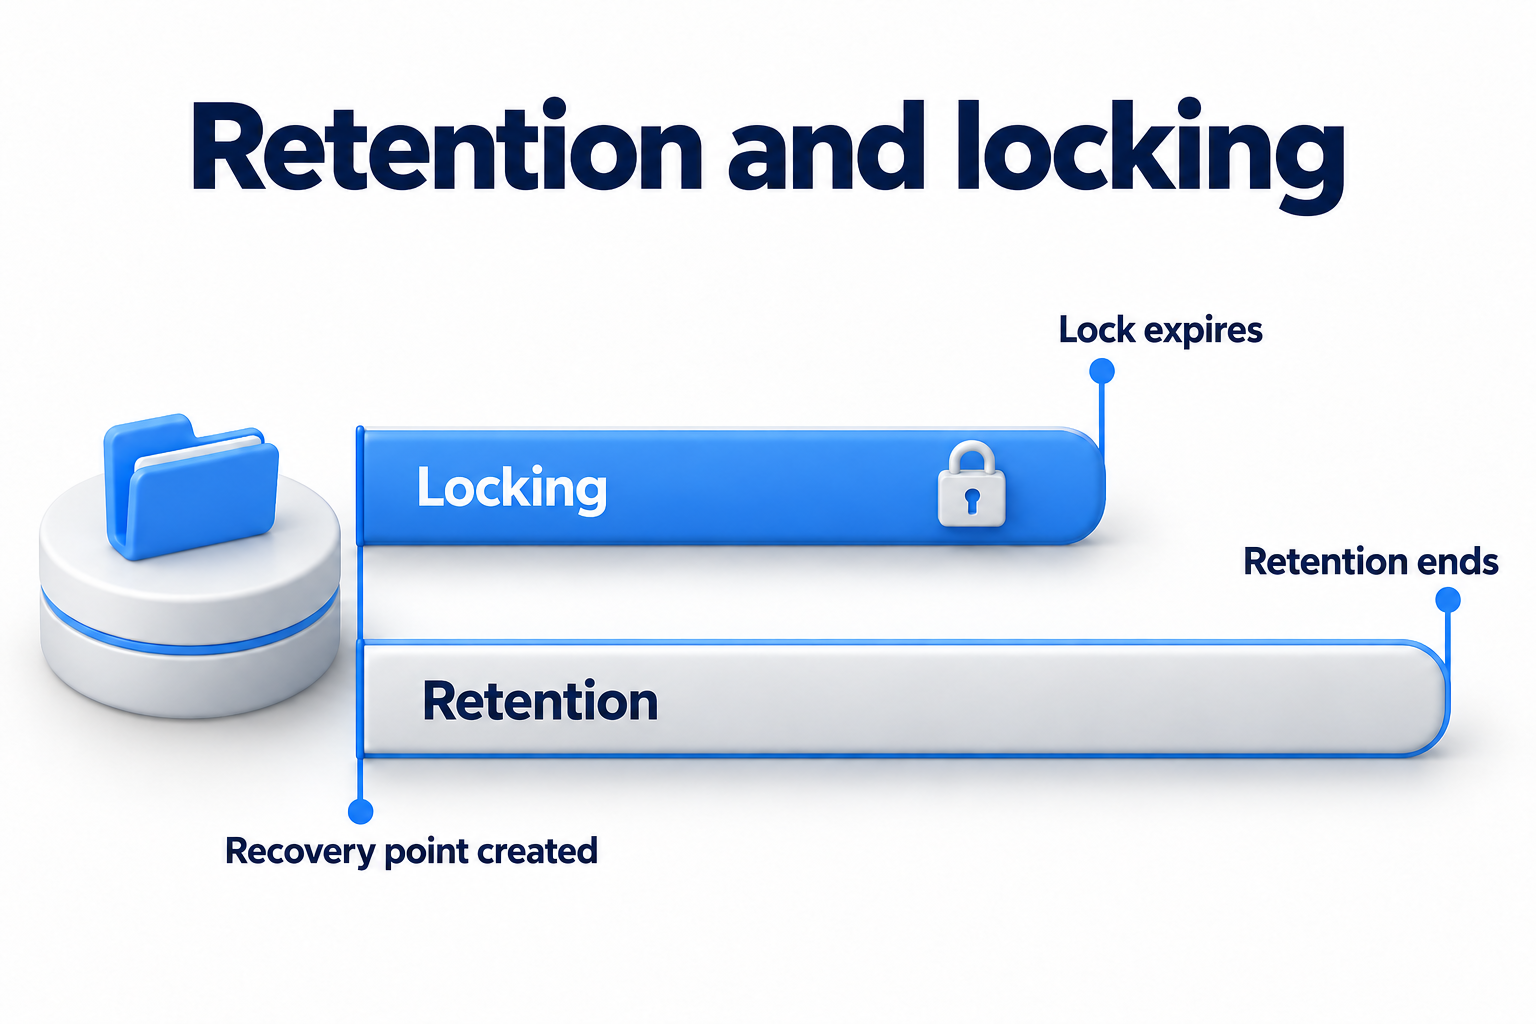
Il periodo di conservazione definisce per quanto tempo viene mantenuto un punto di ripristino. Il periodo di immutabilità definisce per quanto tempo si applicano le restrizioni alla sua modifica o eliminazione. Questi periodi a volte coincidono e a volte differiscono. Verificare entrambi i valori per un punto specifico, inclusi i vecchi backup e le nuove operazioni dopo un cambiamento di policy.
Le attuali linee guida di Azure Backup offrono protezione per l’intero periodo di conservazione, nonché un periodo fisso separato. Nel secondo caso, un punto di ripristino potrebbe rimanere memorizzato anche dopo la scadenza del blocco, ma non avrà più la stessa protezione contro l’eliminazione. Il blocco finale è irreversibile. Le opzioni disponibili dipendono dal tipo di archivio, dalla risorsa e dalla regione. Non applicare queste condizioni ad altri prodotti senza verificarlo.
Non confondere l’immutabilità con altre misure
Proprietà diverse della protezione dei backup
|
Misura |
Che cosa limita |
Che cosa non dimostra da sola |
|---|---|---|
|
Immutabilità |
Modifiche o eliminazione di dati protetti in determinate condizioni |
Dati di origine puliti, disponibilità delle chiavi e avvio corretto |
|
Disconnessione fisica |
Accesso dalla rete ai supporti disconnessi |
Protezione durante la connessione, sicurezza del sito fisico e facilità di recupero |
|
Isolamento logico |
Accesso tramite reti specifiche, ruoli o confini di gestione |
L’assenza di qualsiasi percorso di accesso o un blocco irreversibile |
|
Crittografia |
Lettura dei dati senza le chiavi necessarie |
Protezione da eliminazione, perdita delle chiavi o interruzione dei backup |
|
Versioni e snapshot |
Ritorno a uno stato precedente disponibile, all’interno delle capacità del servizio |
L’impossibilità di eliminare l’intero storico con autorizzazioni condivise |
Un sito separato è utile quando l’ambiente principale viene perso. Un account separato può ridurre il rischio di gestione condivisa. Né un indirizzo esterno né un altro fornitore creano automaticamente una copia fisicamente disconnessa. Elencare i percorsi di accesso effettivi, gli account condivisi e le dipendenze.
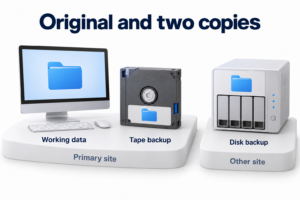
La regola “tre due uno” descrive il conteggio e la separazione delle copie. L’immutabilità aggiunge protezione alle singole copie, ma non sostituisce il piano di collocazione completo. Inoltre, non richiede di trattare tutti gli archivi nel cloud come indipendenti dall’ambiente di produzione.
Quali rischi restano dopo il blocco?
I dati archiviati possono già contenere un errore
L’immutabilità preserva lo stato che è stato registrato. Se un backup contiene file danneggiati, modifiche dannose o dati incompleti, un meccanismo di blocco non li riparerà. Il recupero richiede un punto di riferimento funzionante prima della corruzione e una quantità sufficiente di dati per individuarlo. Un attacco può essere scoperto molto tempo dopo l’inizio.
La verifica del checksum aiuta a rilevare le modifiche ai dati, ma non dimostra di per sé che un’applicazione funzioni o non contenga contenuti dannosi. Verificare lo scopo, l’integrità e le operazioni di lavoro in un ambiente sicuro. Durante un incidente, definire un processo separato per verificare e approvare i dati ripristinati per l’uso.
Gli oggetti possono sopravvivere anche se si perde l’accesso
Un backup crittografato richiede l’accesso alle chiavi di decrittazione. Inoltre, verificare quali software, cataloghi e ambienti sono necessari per il ripristino. Chiarire chi otterrà questi componenti se l’amministratore o il servizio di autenticazione principale non sono disponibili. Anche le restrizioni della piattaforma, lo stato dell’account e il supporto per le risorse specifiche possono influire sul ripristino. Verificare i termini di chiusura dell’account e di interruzione del servizio separatamente. Un divieto di operazioni di cancellazione ordinarie non garantisce la conservazione dei dati in tali eventi.
L’immutabilità non impedisce la lettura o il furto dei dati se l’attaccante ha le autorizzazioni necessarie. Non garantisce nemmeno la creazione di nuove copie dopo l’interruzione delle operazioni. Definire ruoli amministrativi separati, limitare le autorizzazioni, proteggere l’accesso amministrativo e monitorare le operazioni interrotte, le modifiche alla configurazione e i tentativi di cancellazione.
La protezione può scadere prima che lo storico sia necessario
Confrontare la durata del blocco con il periodo di rilevamento della corruzione e la profondità del ripristino richiesta. Quindi, verificare cosa succede quando la protezione scade: se la politica elimina il punto, diventa disponibile per la cancellazione ordinaria o entra in un altro stato. Non assegnare lo stesso numero di giorni a tutti i dati semplicemente perché un esempio di un fornitore lo utilizza.
I backup immutabili possono aiutare a preservare la cronologia originale per la revisione o l’indagine. Non stabiliscono periodi obbligatori di conservazione dei documenti né dimostrano la conformità a tutti i requisiti legali. Concordare i requisiti specifici dei dati e le eccezioni alla cancellazione prima di bloccare definitivamente.
Che cosa verificare prima di un blocco irreversibile
Testare un set di dati limitato e approvato, conservando i risultati. Non iniziare con azioni distruttive contro i backup di produzione. Utilizzare un oggetto di test autorizzato e una procedura concordata per verificare le restrizioni di cancellazione. Dopo la cancellazione finale, potrebbe non essere più possibile correggere alcune impostazioni.
Matrice di valutazione dei backup immutabili
|
Domanda |
Che cosa registrare |
Come verificarlo |
|---|---|---|
|
Che cosa è protetto? |
[Sistemi, risorse, punti di ripristino ed eccezioni] |
Elenco degli oggetti coperti e delle limitazioni di supporto |
|
Chi può rimuovere la protezione? |
[Modalità, privilegi, finestra per le modifiche] |
Condizioni ufficiali e prova delle operazioni consentite |
|
Quando si applica la restrizione? |
[Inizio e fine del blocco] |
Proprietà effettive del punto di ripristino di prova |
|
Come si rapportano i periodi? |
[Conservazione, blocco, eccezioni] |
Verifica dei vecchi punti e dei nuovi processi |
|
Come si possono recuperare i dati? |
[Chiavi, catalogo, software, ambiente] |
Ripristino in caso di indisponibilità dell’ambiente principale, secondo lo scenario concordato. |
|
Come verrà rilevato un problema? |
[Monitoraggio di processi, autorizzazioni e tentativi di eliminazione] |
Responsabile e percorso di notifica verificato |
|
Come vengono calcolati i costi? |
[Volume, crescita, recupero, conservazione obbligata] |
Calcolo secondo le condizioni della piattaforma scelta |
|
Chi accetta il risultato? |
[Responsabile dei dati e responsabile tecnico] |
Rapporto di prova e limiti concordati |
Valutare separatamente i costi dei dati che non possono essere eliminati immediatamente. Una crescita eccessiva, un periodo prolungato o una cronologia potenzialmente indefinita possono comportare costi elevati. Includere i costi di recupero, trasferimento e preparazione al ripristino. Un prezzo di archiviazione basso da solo non riflette il costo dell’intera soluzione.
Non giudicare la sicurezza solo in base a termini come “cloud”, “semplice” o “integrato”. Verificare quali componenti applicano le restrizioni di eliminazione, chi modifica la configurazione e come viene rilevato la perdita di protezione. Un’architettura semplice è utile quando le sue proprietà possono essere verificate piuttosto che semplicemente descritte in una presentazione.
Come confermare che la protezione consente il ripristino
- Verificare che il punto di ripristino richiesto sia effettivamente sotto protezione attiva.
- Confermare il comportamento e le eccezioni amministrative del modalità selezionato su oggetti di test.
- Testare il recupero dei dati e l’accesso alle chiavi senza il percorso di autenticazione normale, se il piano include questo scenario.
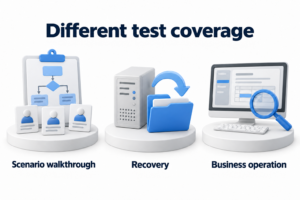
- Ripristinare i dati concordati in un ambiente sicuro e testare un’operazione di lavoro.
- Registrare l’età del punto di ripristino utilizzabile e il tempo effettivo necessario per ripristinare l’operazione.
- Registrare limiti, errori, responsabili delle correzioni ed esito della nuova prova.
CISA raccomanda di mantenere copie di backup crittografate e offline dei dati critici, e di testare regolarmente la loro disponibilità e integrità durante il ripristino. L’immutabilità può far parte di questa protezione, ma non sostituisce i test di risultato o altre misure di sicurezza.
Ripetere la valutazione dopo modifiche al prodotto, alla modalità, al periodo di conservazione, alle chiavi o all’ambito delle risorse protette. Monitorare la protezione sui nuovi punti e impostare la scadenza per quelli esistenti. Per ogni backup, verificare il periodo di protezione, le restrizioni di cancellazione e la possibilità di ripristino.
È necessario valutare la protezione e i limiti del ripristino dei backup? Contattare DKs Enterprises per informazioni su backup e disaster recovery. Preparare l’elenco delle risorse, le modalità di blocco e i risultati dei test per discutere del lavoro necessario.