Серверу требуются только те сервисы, разрешения и соединения, которые необходимы для его работы. Усиление безопасности удаляет ненужные возможности и обеспечивает безопасную конфигурацию. Цель состоит в том, чтобы уменьшить поверхность атаки, сохраняя при этом работоспособность приложений, резервных копий и администрирования.
Результатом должна быть утвержденная базовая конфигурация для конкретной роли сервера и запись о проведенных проверках. Каждое отклонение должно иметь причину, ответственного, ограничивающий контроль и дату проверки. Ниже приведены разделы, касающиеся подготовки и основных областей для проверки. Выберите конкретные настройки для платформы, ее версии, приложения и условий эксплуатации.
Определите роль и обязанности сервера
Запишите цель сервера, ответственного за приложение, операционную систему, версию, установленное программное обеспечение и модель размещения. Сопоставьте запись с реестром активов. Определите, какие данные обрабатывает, кто подключается и какие сервисы зависят от него. Сервер базы данных, контроллер домена и публичное приложение не должны получать одинаковые изменения просто потому, что они используют одну и ту же операционную систему.
Для физического сервера назначьте ответственного за помещение, оборудование и конфигурацию загрузки. Для виртуальной машины также учитывайте гипервизор и консоль управления. В облаке проверьте распределение обязанностей. Предоставитель может управлять оборудованием, а ваша команда остается ответственной за гостевую операционную систему, приложение и доступ. Для управляемого сервиса проверьте контракт. Слово «управляемый» не означает, что все проверки были выполнены.
Начните с рекомендаций текущего поставщика или стандарта CIS для соответствующей версии и роли. Запишите название, версию и выбранный профиль. Более строгий профиль может повлиять на совместимость, поэтому не применяйте его автоматически ко всем системам. Сначала сравните рекомендации с требованиями приложения и протестируйте изменения в подходящей среде.

Подготовьте безопасное изменение конфигурации
Сохраните текущие настройки и список активных политик. Определите, кто их управляет: политика домена, управление конфигурацией, образ или облачный сервис. В противном случае, следующая установка может перезаписать ручное исправление. Определите начальное состояние приложения и индикаторы, которые укажут на сбой.
- Согласуйте изменения с владельцем приложения. Назначьте исполнителя, временные рамки обслуживания и условия остановки.
- Подготовьте резервные копии и проверенный метод восстановления необходимых данных и конфигурации. Не рассматривайте виртуальный снимок машины как полную, независимую резервную копию приложения.
- Протестируйте аварийный доступ через согласованный отдельный путь. Обеспечьте защиту этого пути и ведите учет его использования.
- Протестируйте настройки в тестовой среде или на согласованной ограниченной группе. Если полная копия среды недоступна, оцените ограничения тестирования и согласуйте меньший шаг.
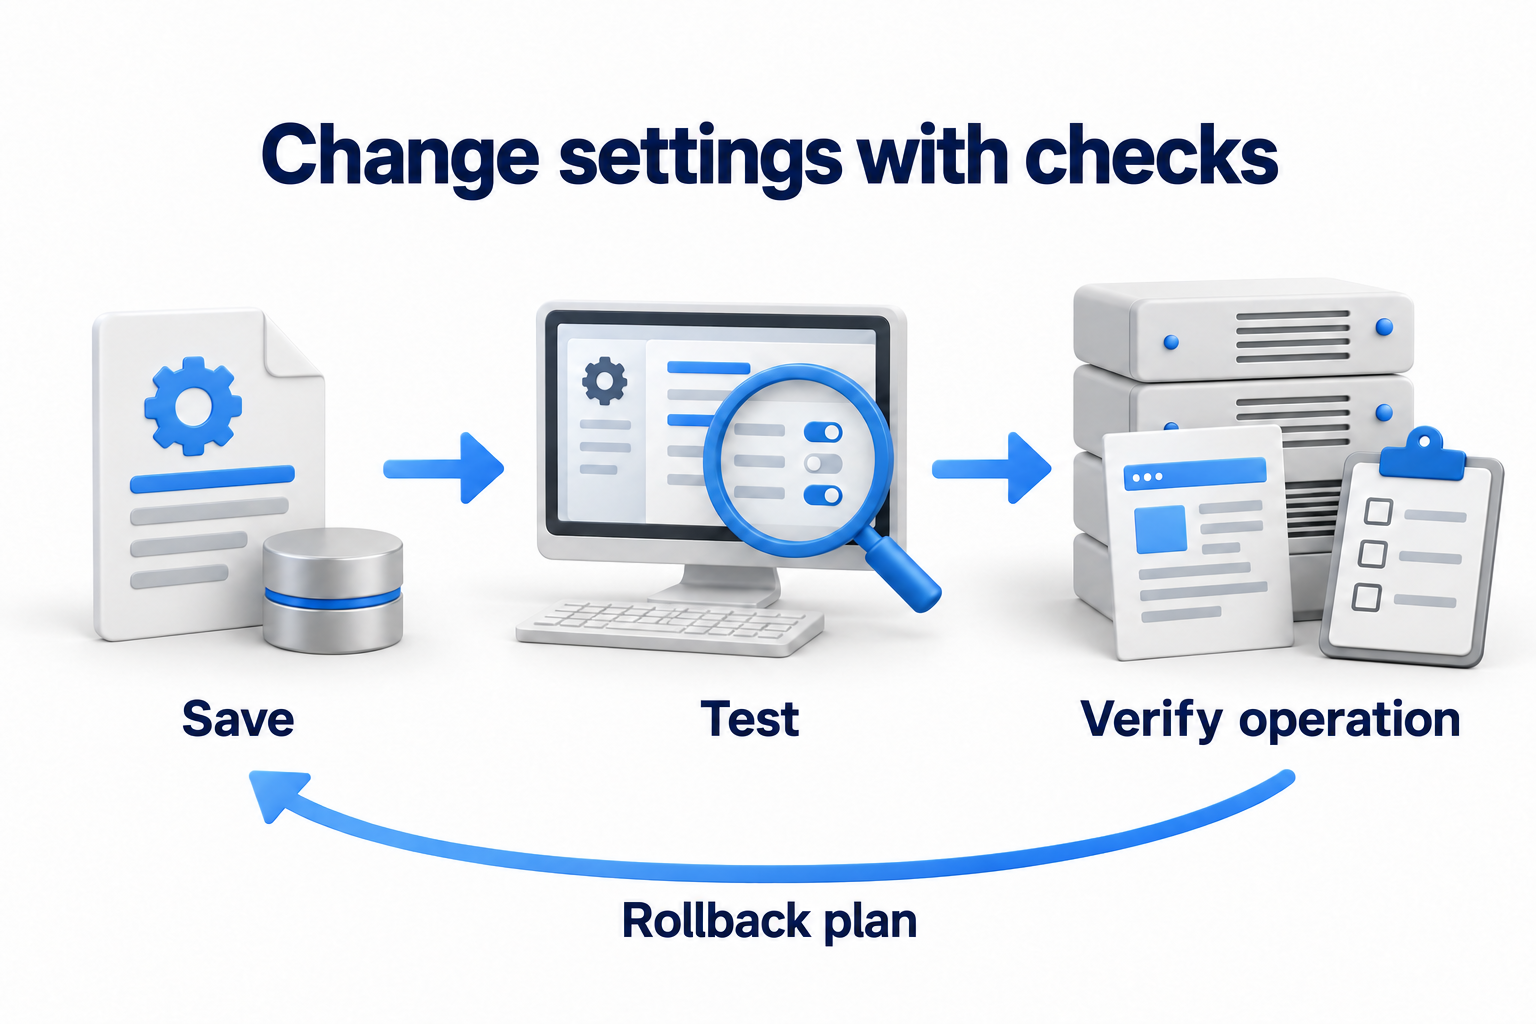
- Решите, кто восстановит предыдущее состояние и как, если вход в приложение, интеграция или резервные копии перестанут работать. Не начинайте изменение удаленного доступа без проверенного пути восстановления.
Проверьте основные области конфигурации
Учетные записи и административный доступ
Проверьте локальные и централизованные учетные записи, группы администраторов, учетные записи сервисов и разрешения приложений. Удалите ненужные привилегии и доступ для бывших участников после подтверждения зависимостей. Используйте отдельные назначения доступа для повседневной работы и администрирования. Учетная запись сервиса должна иметь конкретную функцию, владельца и управляемые секреты, а не неограниченные привилегии администратора без срока действия.
Настройте надежную аутентификацию и многофакторную защиту для доступа к управлению, если это поддерживается. Согласуйте правила для паролей, блокировки и хранения секретов с системой идентификации. Чрезмерная блокировка может привести к остановке сервиса, а удаление встроенной учетной записи без проверки может нарушить поддержку. Протестируйте новый метод входа, прежде чем отключать старый. Храните ключи, токены и аварийные учетные данные в управляемом безопасном хранилище.
Ограничьте административные подключения для авторизованных пользователей и через управляемый шлюз или отдельную среду администрирования. Проверьте RDP, SSH, панели хостинга, консоль виртуализации и облачную консоль. Изменение номера порта само по себе не обеспечивает достаточной защиты. Убедитесь, что ограничения применяются ко всем интерфейсам и не могут быть обойдены через другое соединение.
Сервисы, приложения и разрешенные соединения
Сравните установленные роли, запущенные сервисы, открытые порты и программы с назначением сервера. Удалите ненужные демонстрационные приложения, инструменты разработки и старые компоненты только после проверки, кто ими пользуется. Сохраните необходимую зависимость с задокументированной причиной и ограниченным доступом. Не отключайте протокол файла, сервис идентификации или агента резервного копирования из общего списка, если это необходимо для работы.
Разрешите необходимые потоки на файрволе сервера с четкими источниками и назначениями. Проверьте входящие и необходимые исходящие соединения на наличие обновлений, разрешения имен, синхронизацию времени, идентификацию, мониторинг и резервное копирование. Проверьте зависимости перед блокировкой другого трафика. Проект сегментации определяет границы зон. Этот список проверок охватывает защиту отдельного хоста и его разрешенных соединений.
Проверьте настройки приложения: разрешения для данных и каталогов, учетные записи сервисов, хранение секретов, ненужные расширения, отладку и демонстрационные функции. Назначайте права на чтение и выполнение по ролям, а не каждому пользователю. Следуйте рекомендациям поставщика для базы данных и сервера приложений. Само по себе усиление операционной системы не устраняет недостатки приложения.
Поддержка, обновления и инструменты безопасности
Проверьте поддержку операционной системы и компонентов, необходимые обновления и совместимость приложений. Система, для которой нет поддержки, должна иметь согласованный план замены или ограниченное временное исключение. Обновления и безопасная база составляют основу. Обновленный сервер все еще может иметь опасные разрешения или ненужный сервис. Поддерживайте отдечную очередь обнаруженных уязвимостей и связывайте каждую задачу с соответствующим активом.
Проверьте состояние инструментов безопасности, включенных в архитектуру: примененную политику, статус обновлений, подключение к управлению и доставку событий. Минимизируйте исключения для приложений и проверяйте их с помощью тестирования. Конфликт между приложениями не должен приводить к постоянному, незадокументированному отключению всей защиты. Разрешайте автоматическую развертку только для проверенных настроек в пределах согласованного объема.
Данные, сертификаты и физическая защита
Проверьте шифрование для необходимых соединений и хранимых данных, срок действия сертификата, доступ к ключам и процедуры восстановления ключей. Сертификат должен соответствовать назначению сервиса, и клиент должен проверить его сроки и цепочку доверия. Защита диска не заменяет разрешения в работающей системе. Резервные копии и секреты должны иметь собственные ограничения доступа, или они могут предоставить способ обхода защиты основных данных.
Для оборудования, которым вы управляете, проверьте доступ в помещение, использование внешних носителей и безопасные настройки загрузки, если это поддерживается. Оцените совместимость и восстановление перед изменением настроек загрузки или шифрования. Для стороннего дата-центра, документируйте обязанности, а не пытайтесь применять настройки, которые не контролирует ваша команда.
Журналы и смещение конфигурации
Включите необходимые события для входа, изменения разрешений, сервисов, политик и ошибок приложений. Проверьте синхронизацию времени и доставку в назначенную систему сбора. Ограничьте доступ к журналам, согласуйте условия хранения и назначьте ответственность за проверку уведомлений. Проверка должна подтверждать, что тестовое событие достигает принимающей системы, а не просто показывать включенную галочку на сервере.
Сравните фактические настройки с утвержденной базовой конфигурацией. Отделите согласованное исключение от случайного изменения. Запишите источник отклонения и необходимые действия, а затем проверьте результат. Инструменты Microsoft могут анализировать и сравнивать базовые политики. Само по себе использование инструмента не доказывает, что все настройки были применены или совместимы с ролью хоста.
Поддерживайте таблицу проверок и исключений
Ниже представлен шаблон для одного сервера. Укажите его ID и роль в заголовке рабочего документа. В каждой строке замените роль владельца на имя конкретного человека и запишите фактический результат и дату. Таблица описывает критерии проверки, а не выполненную работу.
|
Область |
Ответственный |
Как проверить |
Исключение |
Восстановление после сбоя |
Повторная проверка |
|---|---|---|---|---|---|
|
Учетные записи и разрешения |
Владелец доступа к системе |
Сравните разрешения с согласованными ролями. Проверьте стандартный и административный вход. |
Доступ к сервису: причина, ограничения и уполномоченный. |
Восстановите сохраненные задания через проверенный аварийный путь доступа. |
Дата и триггер: изменение роли или участников. |
|
Подключение к системе управления |
Администратор сервера |
Авторизованный вход работает, неавторизованный источник не может подключиться, и событие регистрируется. |
Дополнительный путь: цель, владелец и срок действия. |
Восстановить утвержденную конфигурацию доступа. |
Дата и изменение для интерфейсов или метода подключения. |
|
Услуги и программы |
Владелец приложения |
Необходимые компоненты остаются, и тесты приложения и интеграции проходят успешно. |
Зависимость от старого компонента с планом устранения неполадок. |
Восстановить необходимую услугу или предыдущий пакет в соответствии с планом. |
Дата и изменение для роли приложения. |
|
Брандмауэр |
Владелец правила хоста |
Проверить необходимые входящие и исходящие соединения, а также блокировку ненужных соединений. |
Разрешение с обоснованием, относящимся к бизнесу, и дата проверки. |
Восстановить сохраненный набор правил. |
Указать дату и зависимости. |
|
Обновления и безопасность |
Владелец системы |
Подтвердить версии, функционирующую защиту и состояние приложения. |
Отложить изменение с временным контролем и сроком выполнения. |
Согласованный метод восстановления системы или компонента. |
Указать дату и выпуск значительного обновления. |
|
Данные и сертификаты |
Владелец сервиса |
Проверить подключение, разрешения, сертификат и наличие необходимых ключей восстановления. |
Ограничение платформы с альтернативным контролем. |
Восстановить валидированную конфигурацию, сохранив защищенные ключи. |
Дата и продление или изменение ключей сертификата. |
|
Журналы и базовые настройки |
Ответственный за мониторинг |
Получите тестовое событие и проверьте отклонения от утвержденных настроек. |
Недоступное событие или настройка с ответственным лицом и компенсирующим контролем. |
Восстановите предыдущую политику сбора или настройки. |
Дата и изменение политики или инструмента управления. |
Примените изменения и проверьте результат
Применяйте изменения небольшими согласованными группами. После каждой группы проверяйте доступ администратора, основные операции приложения, интеграции, резервное копирование и мониторинг. Записывайте фактические настройки и результаты тестирования. Если критерий не выполнен, прекратите расширение развертывания и используйте согласованный процесс отката. После восстановления, устраните причину и пересмотрите решение, а не оставляйте неудачное изменение бездействующим.
Храните утвержденную конфигурацию, доказательства и исключения, чтобы ответственные лица могли к ним получить доступ. Планируйте регулярные проверки на основе критичности и повторяйте проверки после изменения роли, обновления приложения, изменения доступа или миграции сервера. Нет единого графика, подходящего для всех серверов. Каждое исключение требует срока действия и ответственного лица, уполномоченного принимать решение. Отклонение, превышающее срок, требует проверки.
Если вам нужна техническая помощь в оценке и внедрении базовых настроек, обсудите задачу с специалистами DK на странице «Усиление безопасности». Предоставьте информацию о ролях серверов, ограничениях приложений и доступном периоде обслуживания.