La regla 3-2-1 ayuda a verificar si la protección de todos los datos depende de una ubicación o dispositivo. Su formulación clásica es sencilla: tres copias de los datos, dos tipos de medios diferentes y al menos una copia fuera del sitio principal. Sin embargo, contar solo no es suficiente. Debe comprender qué fallo podría afectar a cada copia y si puede restaurar las operaciones.
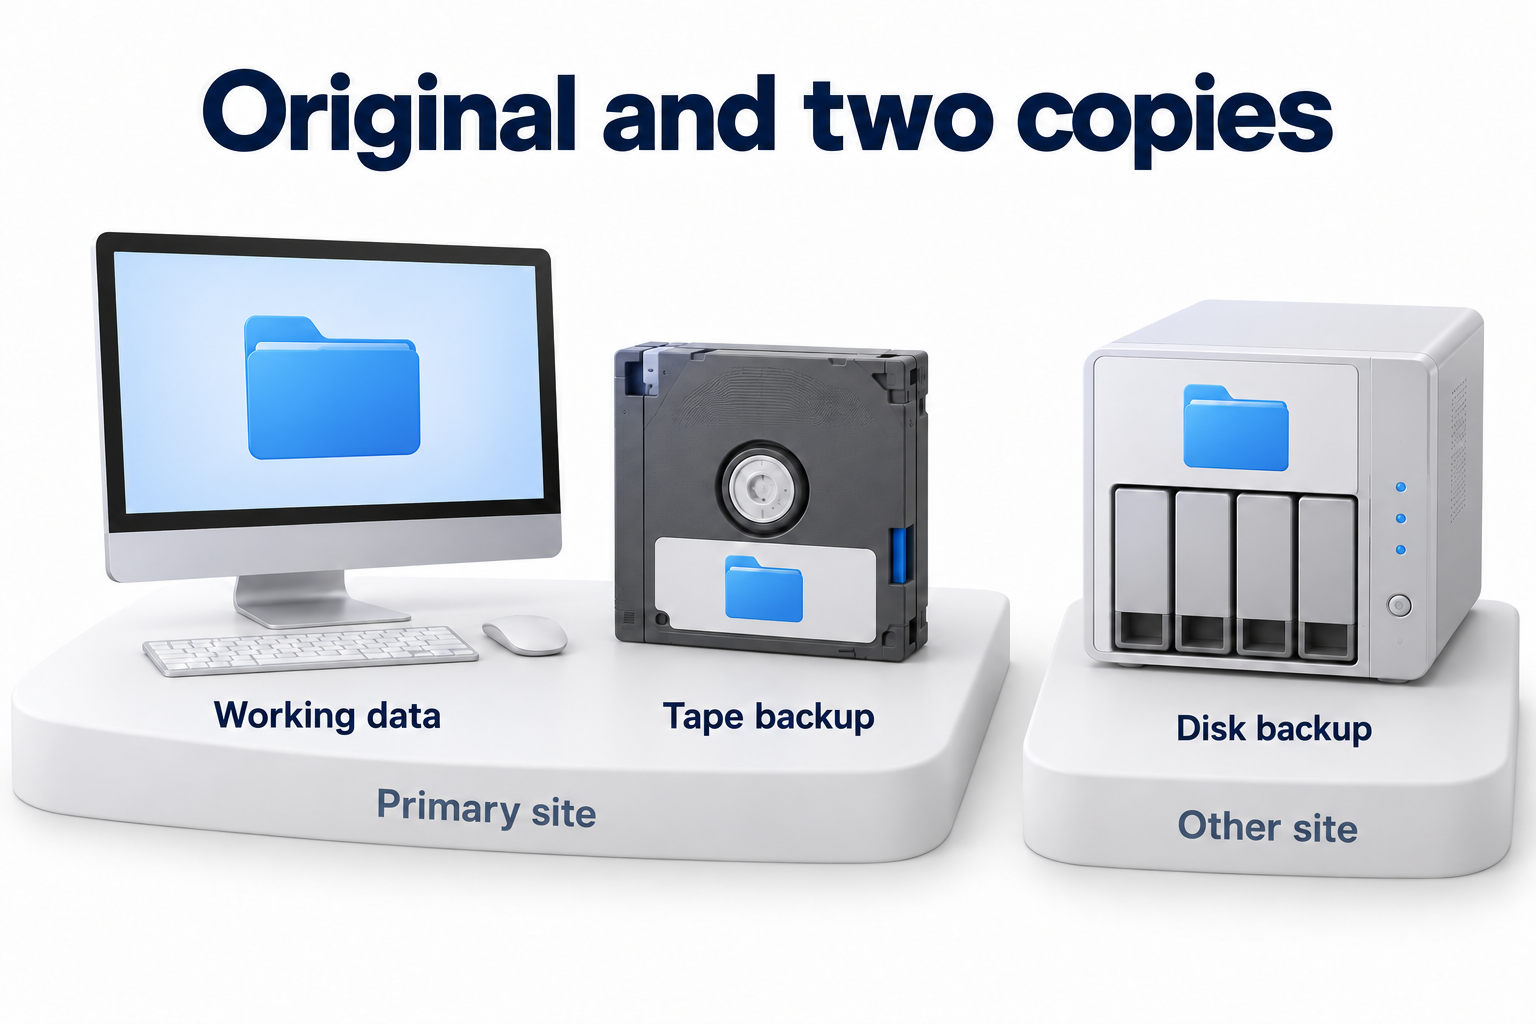
En las directrices de CERT de EE. UU., las tres copias incluyen datos operativos y dos copias de seguridad. No requiere tres copias además de la original. Dos tipos de medios y una copia fuera del sitio reducen la dependencia de una causa de fallo.
Defina primero los datos y el resultado de la recuperación
Comience con los sistemas de negocio en lugar de comprar un disco. Identifique los archivos, las bases de datos, los datos de correo electrónico y la configuración necesarios para restaurar las operaciones importantes. Verifique que las configuraciones de la aplicación y la información necesarias para utilizar los datos estén incluidas. Para SaaS, aclare la cobertura real de los objetos, las relaciones y las operaciones de recuperación disponibles.
Asigne un propietario a cada sistema protegido. Ese propietario confirma el alcance de los datos y la pérdida aceptable de los cambios recientes. El departamento de TI verifica cómo obtener un punto de recuperación utilizable y cuánto tiempo tardará en restablecer el servicio. La regla de ubicación no establece automáticamente el RPO y el RTO.
Comprenda lo que significa cada número
Las tres copias deben seguir siendo utilizables.
La copia de trabajo permite la operación actual. Las copias de respaldo deben permitir el retorno al estado requerido si los datos de trabajo se pierden o se corrompen. Tener dos carpetas en un disco no proporciona una protección independiente contra la falla de ese disco. Además, varios nombres de trabajos no demuestran que existen varias copias utilizables.
Verifique qué requiere la restauración de cada copia. Una cadena incremental puede depender de la copia de respaldo completa original y de los datos intermedios. Si falta una parte requerida, la colección de archivos resultante no producirá el resultado esperado. Registre estas dependencias en el diagrama, incluso si el software las oculta en su interfaz.
Dos tipos de almacenamiento reducen el riesgo compartido.
La regla clásica exige diferentes tipos de medios. Los entornos modernos también requieren evaluar la independencia del sistema de almacenamiento. Una falla, un error administrativo o la pérdida de acceso no deben destruir todo el conjunto. Dos discos en un arreglo, dos carpetas en un servicio o copias bajo un administrador sin protección pueden compartir un riesgo significativo.
Elija el tipo de almacenamiento en función del volumen, la velocidad de recuperación, la facilidad de gestión y las condiciones de acceso. Los medios locales, el almacenamiento separado y las copias en la nube tienen diferentes limitaciones. Cinta, la nube y un disco externo no son la opción correcta simplemente por su nombre. Considere la compatibilidad de la restauración, el mantenimiento del equipo y el acceso a las claves requeridas.
Mantenga una copia fuera del sitio principal.
Una copia fuera del sitio aborda la pérdida del sitio principal, como daños en el edificio o una interrupción de la infraestructura. Un armario cercano no es otro sitio en este escenario. Registre la ubicación real de los datos y las condiciones para acceder a ellos.
«Fuera del sitio» y «sin conexión» tienen significados diferentes. El almacenamiento remoto puede seguir siendo accesible continuamente a través de una cuenta de producción. Los medios desconectados pueden estar en la misma habitación. Verifique la ubicación geográfica por separado de la protección contra cambios a través de redes compartidas o permisos.
No considere la sincronización como respaldo.
Diferentes mecanismos abordan diferentes causas de pérdida.
|
Mecanismo |
Qué puede ofrecer |
Qué verificar por separado |
|---|---|---|
|
Copia de seguridad |
Puntos a partir de los cuales se puede recuperar un estado anterior |
Cobertura, versiones, independencia y recuperación exitosa |
|
Sincronización |
Mantener los archivos actuales sincronizados entre ubicaciones |
Si la eliminación o la corrupción se propagan a todas las ubicaciones vinculadas |
|
Replicación |
Copiar los cambios y proporcionar un entorno de respaldo |
Cómo se preserva el historial requerido y qué ocurre con los cambios erróneos |
|
Instantánea |
El estado de un recurso respaldado en un momento determinado |
Si la instantánea depende del mismo almacenamiento, acceso o fuente de datos |
|
Redundancia de discos |
Resistencia frente a ciertas fallas de hardware |
Protección contra la eliminación, un incidente compartido, corrupción y la indisponibilidad del sitio |
El nombre de un almacenamiento en la nube no prueba que tiene una copia de seguridad. Si la eliminación o el cifrado se propagan a una copia vinculada, necesita una forma independiente de obtener una versión anterior utilizable. Verifique la configuración real y el período de historial disponible, en lugar de simplemente un icono de la nube.
Mapee las copias para sus sistemas
Copie el formulario de revisión y complete las ubicaciones, dependencias y métodos de recuperación para su entorno. Si existen clases de datos separadas, cree un diagrama para cada clase importante. Use nombres de sistemas de almacenamiento reales en lugar de categorías genéricas para que el equipo pueda verificar cada fila.
Diagrama de tres copias con campos de verificación
|
Copia |
Datos, medios y ubicación |
Dependencias |
Quién gestiona el acceso |
Evidencia de usabilidad |
|---|---|---|---|---|
|
Datos en funcionamiento |
[Sistema, tipo de almacenamiento y ubicación] |
[Autenticación, red, aplicación] |
[Propietario del servicio] |
[Inventario de datos y operaciones de trabajo] |
|
Copia de seguridad para la recuperación rutinaria |
[Datos, medio o tipo de almacenamiento separado, ubicación] |
[Cadena requerida, software, claves] |
[Roles aprobados] |
[Punto de recuperación y resultado de la prueba] |
|
Copia de seguridad fuera del sitio |
[Tipo de datos, medio o almacenamiento, sitio externo] |
[Conectividad, acceso alternativo, recuperación de datos] |
[Roles y restricciones de eliminación] |
[Recuperación sin el sitio principal] |
Una vez completado el formulario, formule una pregunta difícil: ¿qué ocurre con cada fila si la cuenta principal se ve comprometida? Luego, pruebe la pérdida del sitio, la indisponibilidad de la red y la eliminación accidental. Si cada escenario deja solo esperanza en el mismo servicio y administrador, vuelva a evaluar la independencia.
También, verifique la nube, el acceso y el aislamiento
La resiliencia en la nube no reemplaza la historia de recuperación
Una infraestructura distribuida de un proveedor puede ayudar a resistir fallos de hardware. Sin embargo, la disponibilidad de la plataforma no es lo mismo que preservar el estado requerido de sus datos después de un comando de eliminación o un error de aplicación. Reemplace el debate sobre si la regla de «tres dos uno» está obsoleta en la nube con comprobaciones de las causas específicas de la pérdida.
Diferentes regiones, cuentas o proveedores pueden ofrecer diferentes niveles de separación. Ninguno garantiza la independencia por sí solo. Verifique los permisos compartidos, los términos de retención, el acceso a las claves, la compatibilidad con el entorno de destino y la recuperación cuando la cuenta original no esté disponible. No cambie de proveedor simplemente para añadir otra fila a una tabla si la verificación real sigue siendo imposible.
Proteja las copias y la capacidad de utilizarlas
Restrinja los permisos para modificar o eliminar copias de seguridad, separe los roles administrativos necesarios y proporcione acceso de recuperación protegido. Aplique las medidas de autenticación y cifrado establecidas. Verifique dónde se almacenan las claves y cómo los empleados autorizados las obtendrán si el entorno de trabajo normal no está disponible.
Para medios físicos, considere el almacenamiento, el transporte, el seguimiento y el acceso a equipos compatibles. Para un servicio externo, necesita términos claros de recuperación de datos, límites de exportación y dependencias de conectividad. La protección debe cubrir más que el tiempo que una copia permanece almacenada: incluya la transferencia, la recuperación y el posterior manejo.
Comprenda las extensiones de la regla
Los esquemas extendidos añaden una copia aislada o inmutable y verificaciones de recuperación separadas. La variante de tres dos uno uno cero suele enfatizar esta protección y verificación adicionales, asegurando que no se encontraron errores. Es un útil recordatorio, pero no una prueba de que futuros fallos nunca ocurrirán. Los nombres e implementaciones pueden variar entre proveedores.
La inmutabilidad restringe los cambios o la eliminación bajo condiciones específicas. Una copia sin conexión reduce el acceso a la red. Estas propiedades son diferentes y no reemplazan la retención adecuada. Elija políticas de bloqueo y períodos de historial detallados por separado. El diagrama de la copia solo necesita registrar dónde se aplica la protección y quién la verificó.
Pruebe la recuperación y mantenga el diagrama
Verifique el resultado, no solo el estado de la tarea
Una copia de seguridad exitosa confirma la finalización dentro del alcance de la tarea. Para probarla, restaure los datos necesarios y realice la acción de trabajo acordada. Verifique las versiones, los permisos, la integridad y la disponibilidad de las dependencias. Pruebe por separado un escenario en el que el sitio principal o el administrador habitual no estén disponibles.
CISA recomienda mantener copias de seguridad en línea y cifradas de datos críticos, y probar periódicamente su disponibilidad e integridad durante la recuperación. Esto complementa la planificación de la ubicación; no convierte el plan en una garantía contra todos los ataques.
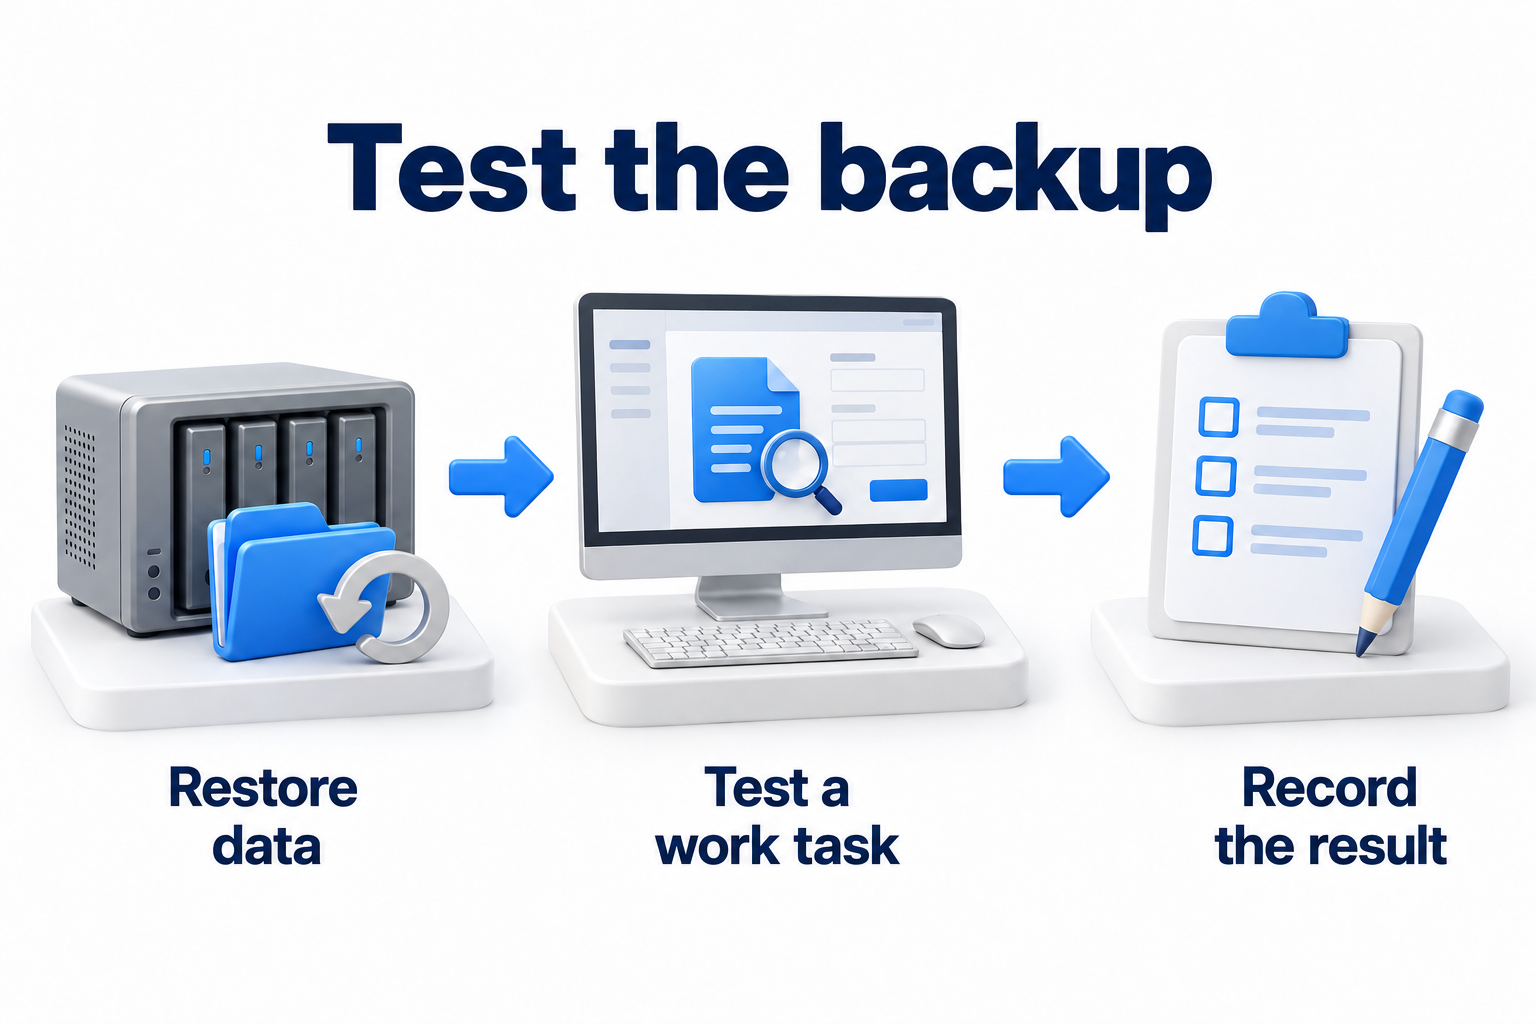
El volumen de datos, el ancho de banda, la velocidad de recuperación de almacenamiento y la preparación del entorno afectan la duración. Los costos pueden incluir la retención de historial, la recuperación de copias de seguridad, la red y la mano de obra del equipo. Verifique estas condiciones con anticipación. Una velocidad de transferencia universal o una promesa de iniciar cualquier sistema en minutos no son apropiadas.
Asigne un propietario para los cambios y excepciones
- Confirme el alcance y las dependencias de los datos protegidos.
- Verifique el número de copias realmente utilizables y sus diferentes causas de fallo.
- Aclare la ubicación fuera del sitio y las restricciones de acceso separadas.
- Base el cronograma en una pérdida de datos aceptable, en lugar de un horario preestablecido de otra persona.
- Conserve los resultados de la recuperación y los errores encontrados.
- Asigne un responsable de la solución, un plazo y una nueva prueba.
- Revise el diagrama después del crecimiento o cambios en los datos, el servicio, el sitio o los permisos.
Establezca la retención de versiones y los horarios de prueba según sus propias necesidades y limitaciones. No se puede asumir que las copias diarias o las pruebas trimestrales son suficientes para todas las cargas de trabajo. También se necesitan supervisar más copias: una copia sin soporte con una clave antigua o una fecha de eliminación desconocida no mejora un plan simplemente por existir.
¿Necesita verificar la separación y la recuperabilidad de las copias? Póngase en contacto con DKs Enterprises sobre respaldo y recuperación ante desastres. Prepare el diagrama de ubicación, la lista de sistemas y los resultados de las pruebas recientes para discutir el trabajo necesario.